Menu dostępności

Wyniki wyszukiwania dla frazy: mimikatz

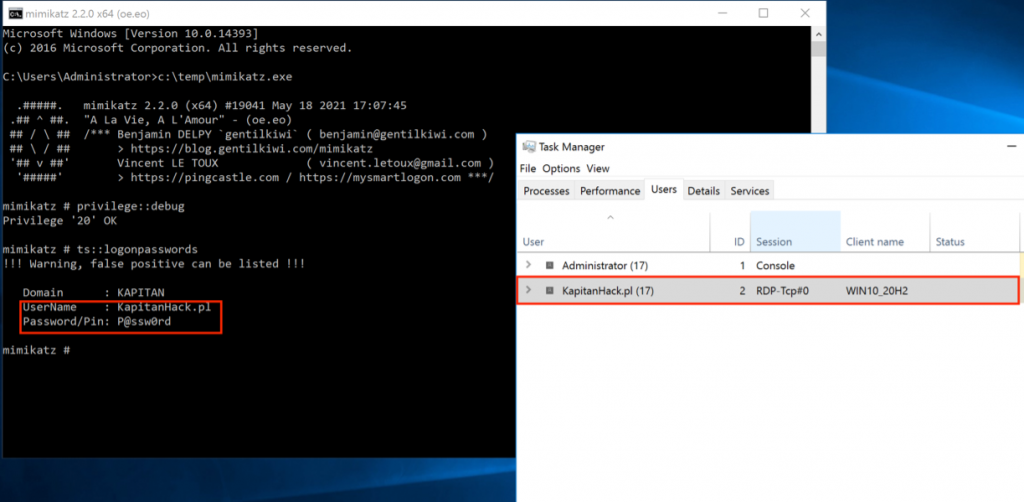
Fix do Mimikatz wyciąga hasła użytkowników!

Fix do Mimikatz wyciąga hasła użytkowników!

O możliwości podejrzenia haseł użytkowników logujących się do Windows’a poprzez usługę zdalnego pulpitu (RDP) pisaliśmy w tym artykule. Jednak w chwili pisania artykułu narzędzie Mimikatz nie działało...
Mimikatz – najpopularniejszy złodziej poświadczeń

Mimikatz – najpopularniejszy złodziej poświadczeń

Krótkie wprowadzenie do narzędzia Mimikatz to narzędzie open-source służące do zbierania i wykorzystywania poświadczeń w systemach Windows. Od czasu jego wprowadzenia w 2011 roku przez autora...
Chińska grupa CL-UNK-1068 prowadzi wieloletnią kampanię szpiegowską przeciwko sektorom krytycznym

Chińska grupa CL-UNK-1068 prowadzi wieloletnią kampanię szpiegowską przeciwko sektorom krytycznym

Analitycy z zespołu Unit 42 ujawnili wieloletnią kampanię cyberataków wymierzoną w organizacje o wysokiej wartości strategicznej. Operacja została przypisana do nieznanej wcześniej grupy, określanej jako CL...
Stare narzędzia, nowe problemy, czyli jak WerFaultSecure.exe pozwala wykraść hasła z pamięci LSASS w Windows 11

Stare narzędzia, nowe problemy, czyli jak WerFaultSecure.exe pozwala wykraść hasła z pamięci LSASS w Windows 11

W ostatnich tygodniach badacze przypomnieli, że czasem najprostsze i najstarsze narzędzia potrafią obejść nowoczesne zabezpieczenia. Omówiony we wpisie Zero Salarium sposób użycia starego pliku WerFaul...
Grupa hakerska atakuje rosyjskie podmioty z wykorzystaniem najnowszych ransomware

Grupa hakerska atakuje rosyjskie podmioty z wykorzystaniem najnowszych ransomware

Tym razem nie będziemy pisać o cyberatakach przeprowadzanych na kraje europejskie przez Rosję, ale o nowej grupie hakerskiej, która atakuje właśnie firmy z Rosji za pomocą szerokiego arsenału ransomw...
Nowy ransomware HardBit 4.0 z technikami samoobrony

Nowy ransomware HardBit 4.0 z technikami samoobrony

Badacze zajmujący się cyberbezpieczeństwem opisali nowe wcielenie oprogramowania ransomware o nazwie HardBit, zawierające techniki zaciemniania kodu i ukrywania swojego działania. Grupa HardBit Ransomware wzbo...
Łatajcie systemy! Możliwe wykonanie kodu w Active Directory poprzez błąd w LDAP oraz obejście poprawki Outlook umożliwiające wykonanie kodu bez ingerencji użytkownika

Łatajcie systemy! Możliwe wykonanie kodu w Active Directory poprzez błąd w LDAP oraz obejście poprawki Outlook umożliwiające wykonanie kodu bez ingerencji użytkownika

W zeszły wtorek w cyklicznym programie wydawania łatek „Patch Tuesday” Microsoft udostępnił poprawki dla dwóch podatności klasy zero-day i aż czterdziestu innych luk w zabezpieczeniach. W dzisiejszym artykule o...
Ulepszony botnet Prometei zainfekował już ponad 10 tysięcy urządzeń

Ulepszony botnet Prometei zainfekował już ponad 10 tysięcy urządzeń

Od listopada 2022 roku zaktualizowana wersja botnetu o nazwie Prometei zainfekowała już ponad 10000 systemów na całym świecie. Pod względem geograficznym infekcje są zarówno masowe, jak i oportunistyczne, a więks...
Kolejna łatka na aktywnie wykorzystywany zeroday umożliwiający eskalację uprawnień na Windows!

Kolejna łatka na aktywnie wykorzystywany zeroday umożliwiający eskalację uprawnień na Windows!

We wtorek Microsoft udostępnił nowy zestaw łatek w ramach lipcowego programu „Patch Tuesday”, w tym jedną na podatność klasy zero-day. Okazuje się, że ten miesiąc jest zaskakująco lekki, ponieważ giga...
Uwaga na ataki na serwery Exchange i IIS oraz tworzone w nich backdoor’y

Uwaga na ataki na serwery Exchange i IIS oraz tworzone w nich backdoor’y

Badacze z Kaspersky odkryli nowy wariant złośliwego oprogramowania służącego do atakowania serwerów Exchange i IIS oraz tworzenia na nich backodoor’ów umożliwiających trwały dostęp do infrastruktury w firmie. S...