Menu dostępności

Wyniki wyszukiwania dla frazy: shadow

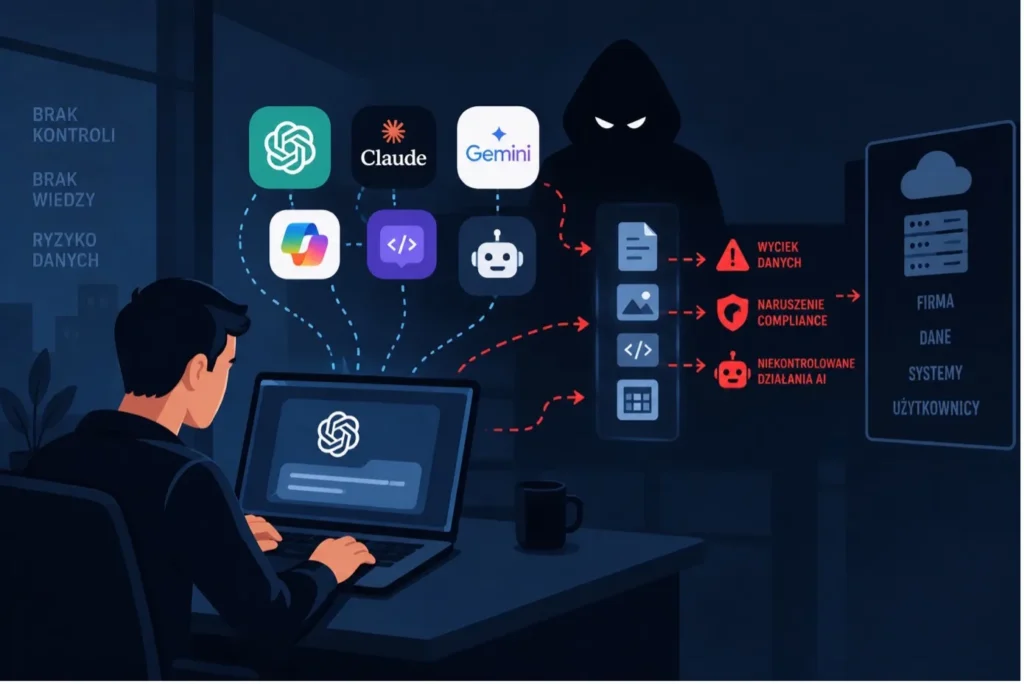
Status Shadow AI w firmach

Status Shadow AI w firmach

Jeszcze niedawno „Shadow IT” oznaczało przede wszystkim prywatny Dropbox, niezatwierdzoną aplikację SaaS albo własny router podłączony do firmowej sieci. Dziś do tego zestawu dołączył znacznie bardziej dyna...
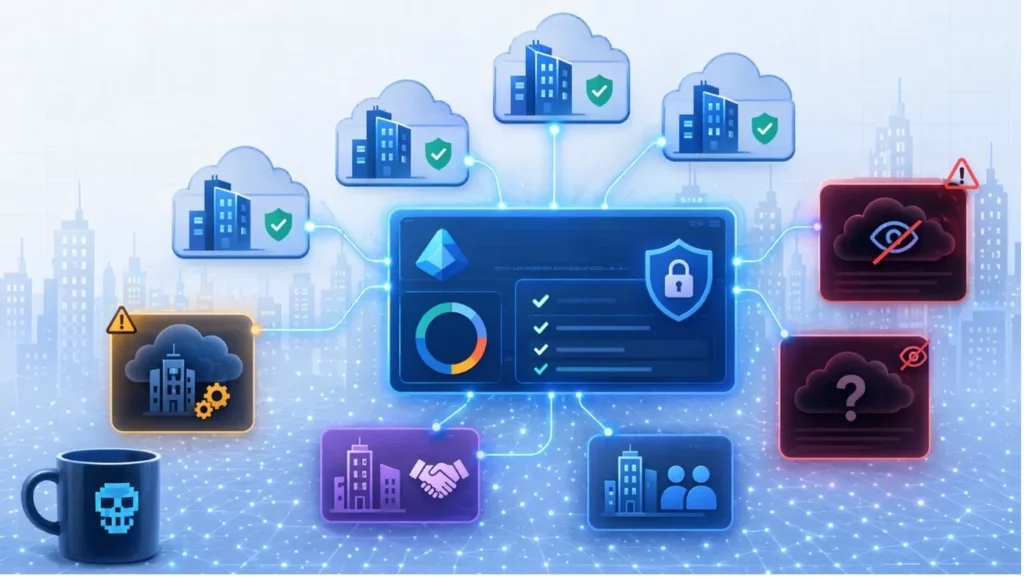
Shadow tenanty i chaos w Entra – Tenant Governance

Shadow tenanty i chaos w Entra – Tenant Governance

W świecie IAM dużo mówi się o phishing-resistant MFA czy agentach AI, ale w praktyce wiele organizacji nęka dużo bardziej przyziemny problem: nie wiedzą, ile naprawdę mają tenantów i kto nimi zarządza...
Shadow AI Risk, czyli dlaczego aplikacje SaaS są narażone na kompromitację

Shadow AI Risk, czyli dlaczego aplikacje SaaS są narażone na kompromitację

Dzisiaj omówimy kolejny dowód na to, że myślenie o bezpieczeństwie w kontekście tożsamości powinno być nowym paradygmatem dla działów zgodności i bezpieczeństwa. Okazją do ponownego podkreślenia tego faktu jes...
Ogromny zorganizowany atak brute-force wykryty przez The Shadowserver Foundation

Ogromny zorganizowany atak brute-force wykryty przez The Shadowserver Foundation

Jak się okazuje, w Internecie trwają aktualnie zakrojone na ogromną skalę ataki brute-force na hasła z wykorzystaniem prawie 2,8 miliona adresów IP. Ich celem jest odgadnięcie danych uwierzytelniających dla sze...
Interesujące wyniki badań – z Shadow SaaS korzysta ponad 70 procent organizacji

Interesujące wyniki badań – z Shadow SaaS korzysta ponad 70 procent organizacji

W ankiecie opublikowanej niedawno przez Next DLP prawie trzy czwarte specjalistów ds. bezpieczeństwa przyznało się do korzystania z nieautoryzowanych narzędzi SaaS (ang. Software as a Service), znanych równ...
„Shadow Attack” pozwala zmieniać treść cyfrowo podpisanych dokumentów PDF

„Shadow Attack” pozwala zmieniać treść cyfrowo podpisanych dokumentów PDF

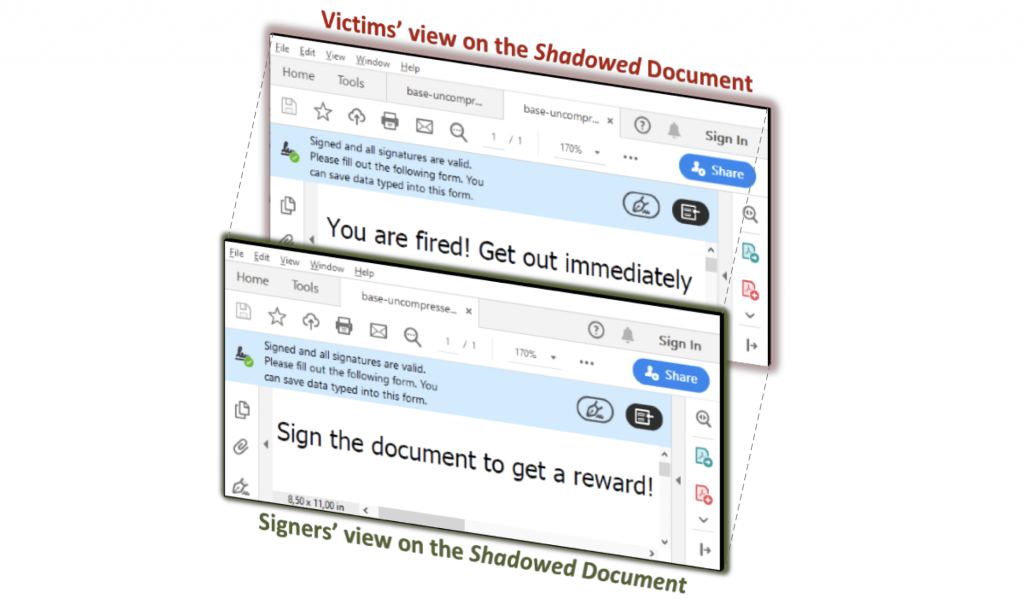
Dokumenty PDF używane są w organizacjach do przetrzymywania treści często poufnych i istotnych dla funkcjonowania firmy. Umowy, faktury, zlecenia płatności, przyjęło się, że najbezpieczniejszym formatem...
Atak DCShadow

Atak DCShadow

DCShadow to jedno z najnowszych zagrożeń w środowisku Active Directory wykorzystywane w ostatniej fazie KILLCHAIN. Pozwala atakującemu, który uzyskał już prawa administratora domeny, na wprowadzanie zmian...
Blue Locker powraca. Ransomware zaatakował pakistański sektor energetyczny

Blue Locker powraca. Ransomware zaatakował pakistański sektor energetyczny

Blue Locker to rodzina ransomware, która po kilku latach względnej ciszy ponownie znalazła się w centrum zainteresowania badaczy bezpieczeństwa. Malware został po raz pierwszy zaobserwowany pod konie...
Microsoft Purview – czy światowy gigant właśnie zmienia podejście do bezpieczeństwa danych?

Microsoft Purview – czy światowy gigant właśnie zmienia podejście do bezpieczeństwa danych?

Microsoft Purview coraz mniej przypomina narzędzie używane wyłącznie do klasyfikacji danych, eDiscovery i klasycznego DLP. Producent wyraźnie przesuwa tę usługę w stronę centralnego miejsca, w którym...
Koniec ery VPN? Jak sztuczna inteligencja zmienia krajobraz cyberzagrożeń i przyspiesza przejście do Zero Trust

Koniec ery VPN? Jak sztuczna inteligencja zmienia krajobraz cyberzagrożeń i przyspiesza przejście do Zero Trust

Przez ponad dwie dekady sieci VPN (Virtual Private Network) stanowiły podstawowy mechanizm zapewniający bezpieczny dostęp zdalny do zasobów przedsiębiorstw. W czasach, gdy większość pracowników wykonywa...