Menu dostępności

malware

Fałszywe instalatory LastPass rozpowszechniają narzędzie do wyłączania EDR na poziomie jądra oraz dystrybuują oprogramowanie kradnące dane!

Fałszywe instalatory LastPass rozpowszechniają narzędzie do wyłączania EDR na poziomie jądra oraz dystrybuują oprogramowanie kradnące dane!

Fałszywa aplikacja LastPass Authenticator, rozpowszechniana za pośrednictwem serwisu GitHub, była źródłem kampanii podszywania się pod znane marki. Celem było dostarczanie złośliwego oprogramowania kradnąceg...
CLOSEDQUORUM. Kolejny sposób wykorzystania AI w malware

CLOSEDQUORUM. Kolejny sposób wykorzystania AI w malware

Wykorzystanie modeli AI w malware nie jest już nowym pomysłem. Coraz częściej można zauważyć różne techniki włączania modeli językowych bezpośrednio w działanie złośliwego oprogramowania. Na Kapitanie op...
Trojany bankowe w centrum uwagi – Manic, Grandoreiro i ToxicPanda 2.0

Trojany bankowe w centrum uwagi – Manic, Grandoreiro i ToxicPanda 2.0

Jak donosi SecurityWeek, w poprzednim tygodniu trzy firmy zajmujące się cyberbezpieczeństwem udostępniły informacje o nowych lub zaktualizowanych trojanach bankowych atakujących użytkowników na całym ...
Zero-day w SonicWallu wykorzystane do dostarczania malware na tygodnie przed łatą

Zero-day w SonicWallu wykorzystane do dostarczania malware na tygodnie przed łatą

O SonicWallu pisaliśmy wielokrotnie. Niestety nie były to peany na jego cześć. Okazuje się, że do niepochlebnych postów możemy dołączyć kolejny, bowiem dwie niedawno załatane podatności typu zero-day w u...
GigaWiper – malware, który najpierw przejmuje komputer, a potem może całkowicie go zniszczyć

GigaWiper – malware, który najpierw przejmuje komputer, a potem może całkowicie go zniszczyć

Większość współczesnego złośliwego oprogramowania ma jeden główny cel – zarobić pieniądze. Ransomware szyfruje pliki i żąda okupu, trojany bankowe kradną dane logowania, a infostealery wyciągają hasła...
Google pokazuje, jak AI zaczyna wspierać nowoczesne cyberataki

Google pokazuje, jak AI zaczyna wspierać nowoczesne cyberataki

Kilka lat temu pisaliśmy o potencjale wykorzystania AI w malware i cyberatakach. Wiele z tych scenariuszy wydawało się wtedy bardziej ciekawostką albo futurystyczną wizją niż realnym zagrożeniem. Nowy ra...
WhatsApp jako wektor ataku – Microsoft ostrzega przed nową kampanią malware ukrytą w wiadomościach

WhatsApp jako wektor ataku – Microsoft ostrzega przed nową kampanią malware ukrytą w wiadomościach

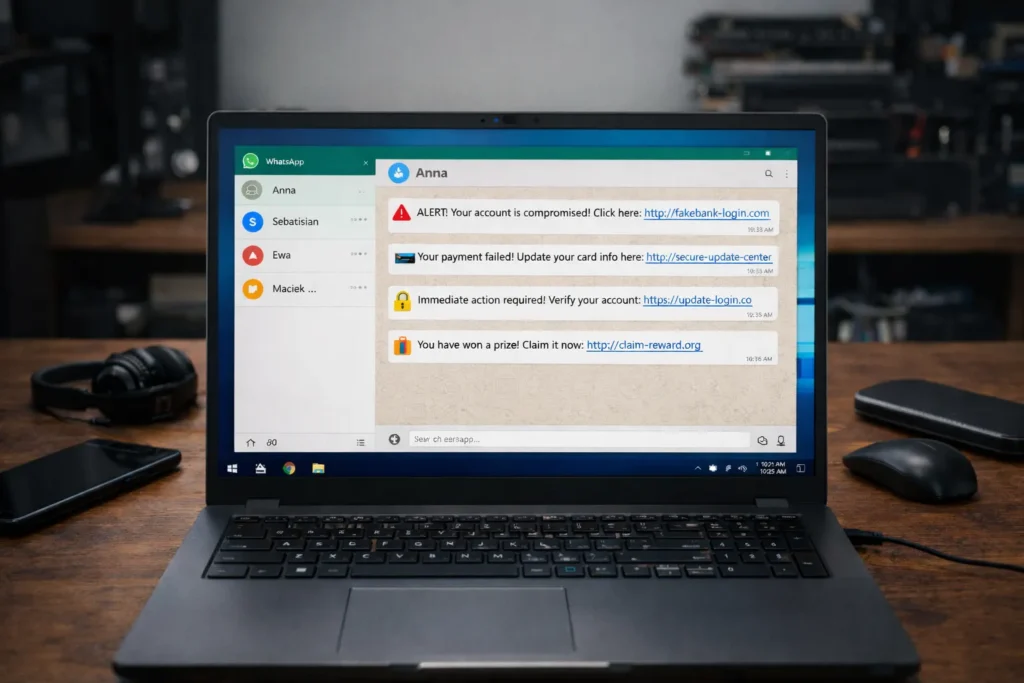
Cyberprzestępcy po raz kolejny wykorzystują zaufanie użytkowników do popularnych komunikatorów. Najnowsze ostrzeżenie Microsoftu ujawnia zaawansowaną kampanię, w której złośliwe oprogramowanie jest rozsy...
DarkSword – cichy zabójca iPhone’ów. Nowy exploit, który przejmuje kontrolę nad urządzeniem w kilka sekund

DarkSword – cichy zabójca iPhone’ów. Nowy exploit, który przejmuje kontrolę nad urządzeniem w kilka sekund

Powstał nowy, zaawansowany zestaw exploitów wymierzony w użytkowników iPhone’ów. Narzędzie o nazwie DarkSword pokazuje, że nawet platformy uznawane za jedne z najbezpieczniejszych mogą stać się celem...
Uwaga na PDFSider – nowy zaawansowany malware używany przez grupy ransomware

Uwaga na PDFSider – nowy zaawansowany malware używany przez grupy ransomware

Nowo zidentyfikowana rodzina złośliwego oprogramowania o zaawansowanych możliwościach jest wykorzystywana w atakach ukierunkowanych (APT) – również przez wiele grup ransomware. Zagrożenie zostało...
Czy iPhone może złapać wirusa? Nowe zagrożenia i precyzyjny plan obrony

Czy iPhone może złapać wirusa? Nowe zagrożenia i precyzyjny plan obrony

Wielu użytkowników smartfonów marki Apple zadaje sobie pytanie, czy ich urządzenie, wyposażone w system iOS i znane z wysokiego poziomu bezpieczeństwa, może być podatne na wirusy lub inne formy złośliw...