Cyberatak na supermarkety we Francji. Hakerzy zamienili chłodnie w piekarniki
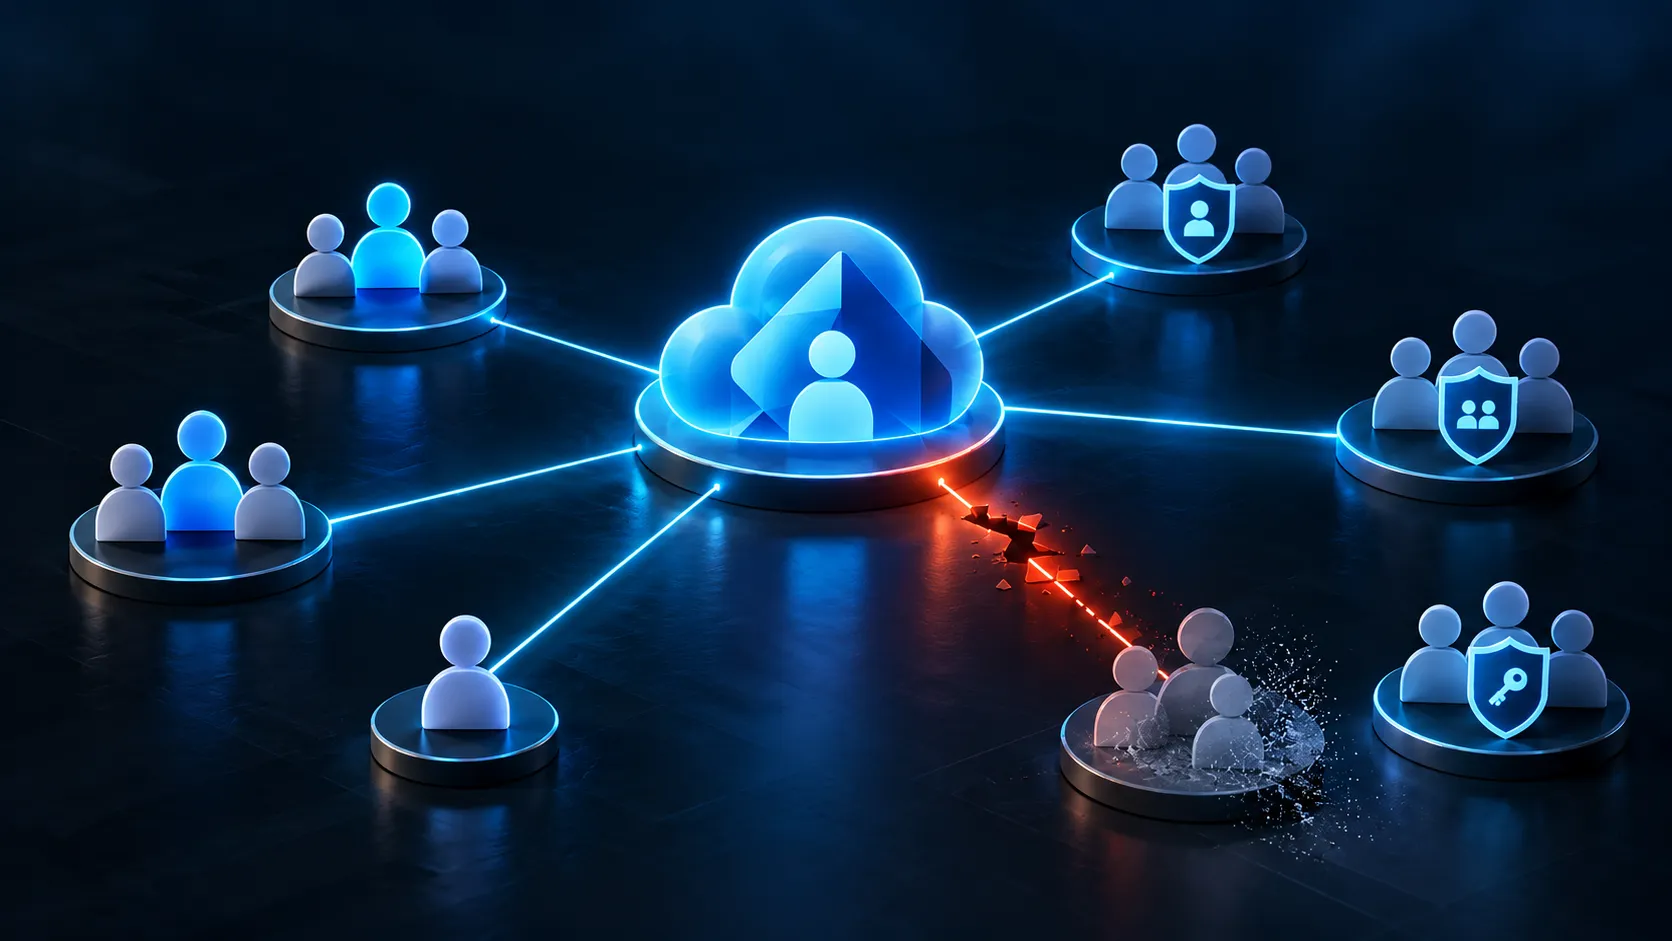
Microsoft wycofuje memberOf z Entra ID. Co stanie się z grupami dynamicznymi po 3 listopada?
Microsoft wycofuje memberOf z Entra ID. Co stanie się z grupami dynamicznymi po 3 listopada?
Cyberbezpieczeństwo wymierzone przeciwko bezpieczeństwu? Aresztowanie znanego menedżera może mieć związek z grupą ShinyHunters
Świat cyberbezpieczeństwa mierzy się z wyjątkowo niepokojącą sprawą. Edward Dubrovsky, kanadyjski menedżer związany z firmami pomagającymi organizacjom reagować na ataki ransomware i negocjować z cyberprze...
Gdy dostawca tożsamości przestaje działać. Globalna awaria serwisu PingOne i jej konsekwencje
6 października 2026 r. firma Ping Identity doświadczyła sporych zakłóceń w świadczeniu usług, spowodowanych nieoczekiwanymi problemami, które dotknęły platform PingOne i PingID i uniemożliwiły klientom kor...

Uwaga! Backdoor na Linuksa wykorzystuje protokół STUN i dziesiątki luk
Maszyny działające na Linuksie nie unikają już infekcji – pojawiają się coraz bardziej wyrafinowane malware na ten system. FortiGuard Labs odkrył niedawno backdoor, który przekształca zainfekowane maszyny w...

Claude otwiera się na offensive security. Anthropic wprowadza trzy poziomy dostępu
Ostatnie miesiące nie należą do najłatwiejszych dla zespołów odpowiedzialnych za podatności i aktualizacje. Liczba publikowanych CVE rośnie, a wraz z nią ilość pracy związanej z oceną ryzyka, testowaniem...

Jeden niezałatany patch i FBI ma problem. Zerwana współpraca z Accenture po ataku ShinyHunters
Jak się okazuje, nawet najbardziej zaawansowane organizacje nie są odporne na podstawowe błędy w cyberbezpieczeństwie. Najnowszy incydent w FBI udowadnia, że pojedynczy niezałatany patch, pozostawiony na sys...
Popularne


Tematy na czasie
Sztuczna inteligencja a cyberbezpieczeństwo
AI, które kopiuje samo siebie. Nowe zagrożenie może ukrywać się w Twoim Smart TV
Sztuczna inteligencja może wkrótce zmienić oblicze cyberprzestępczości. Badacze Anthropic ostrzegają, że modele AI stają się coraz lepsze w samopowielaniu na kolejnych urządzeniach. Potencjalnym celem nie...
Claude otwiera się na offensive security. Anthropic wprowadza trzy poziomy dostępu
Ostatnie miesiące nie należą do najłatwiejszych dla zespołów odpowiedzialnych za podatności i aktualizacje. Liczba publikowanych CVE rośnie, a wraz z nią ilość pracy związanej z oceną ryzyka, testowaniem...
CLOSEDQUORUM. Kolejny sposób wykorzystania AI w malware
Wykorzystanie modeli AI w malware nie jest już nowym pomysłem. Coraz częściej można zauważyć różne techniki włączania modeli językowych bezpośrednio w działanie złośliwego oprogramowania. Na Kapitanie op...