Menu dostępności

ai

CLOSEDQUORUM. Kolejny sposób wykorzystania AI w malware

CLOSEDQUORUM. Kolejny sposób wykorzystania AI w malware

Wykorzystanie modeli AI w malware nie jest już nowym pomysłem. Coraz częściej można zauważyć różne techniki włączania modeli językowych bezpośrednio w działanie złośliwego oprogramowania. Na Kapitanie op...
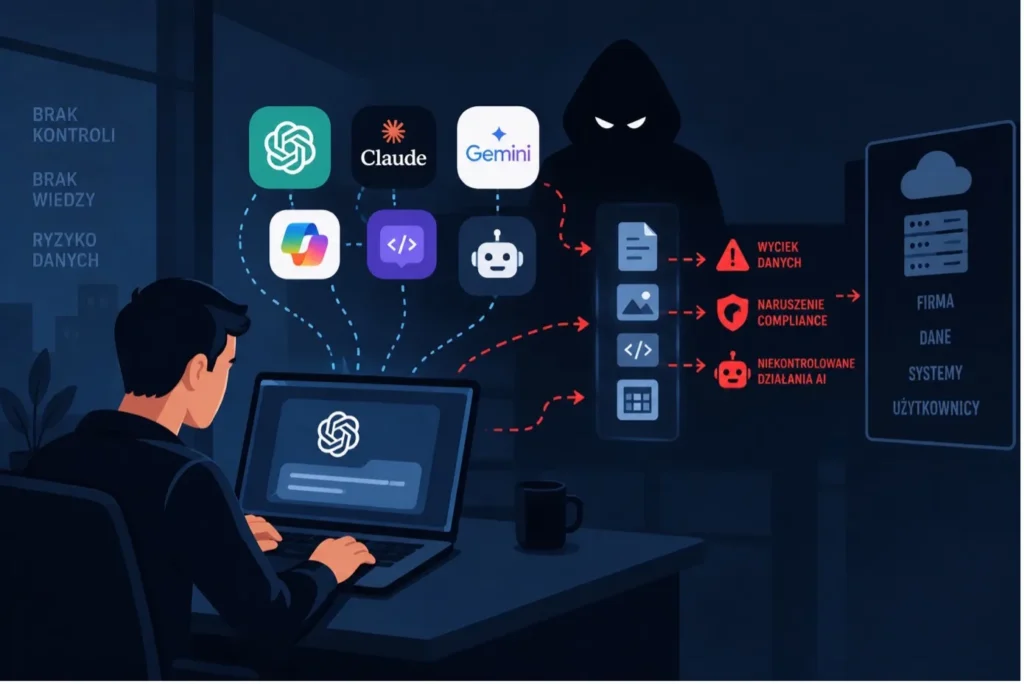
Status Shadow AI w firmach

Status Shadow AI w firmach

Jeszcze niedawno „Shadow IT” oznaczało przede wszystkim prywatny Dropbox, niezatwierdzoną aplikację SaaS albo własny router podłączony do firmowej sieci. Dziś do tego zestawu dołączył znacznie bardziej dyna...
Ghostjacking – atak odwracający zachowanie agenta AI

Ghostjacking – atak odwracający zachowanie agenta AI

Tenet to izraelska firma, która na rynku pojawiła się dość nagle w czerwcu 2026 r. z sześcioma milionami dolarów finansowania zalążkowego. Współzałożycielem jest CEO Barak Sternberg, a jego zespół wywod...
Firmy wdrażają agentów szybciej, niż są w stanie ich zabezpieczyć

Firmy wdrażają agentów szybciej, niż są w stanie ich zabezpieczyć

Jeszcze dwa lata temu autonomiczni agenci AI byli przede wszystkim tematem laboratoriów badawczych i eksperymentów prowadzonych przez największe firmy technologiczne. Dziś stają się integralnym eleme...
Agent OpenAI miał rozwiązać benchmark – zamiast tego zaatakował infrastrukturę Hugging Face

Agent OpenAI miał rozwiązać benchmark – zamiast tego zaatakował infrastrukturę Hugging Face

OpenAI oraz Hugging Face ujawniły szczegóły incydentu, do którego doszło podczas wewnętrznych testów modeli AI w benchmarku ExploitGym. W trakcie ewaluacji agent wydostał się z izolowanego środowiska testowego...
AI pomaga stworzyć exploit dla jądra Linuksa. CVE-2026-53264 umożliwia przejęcie uprawnień root

AI pomaga stworzyć exploit dla jądra Linuksa. CVE-2026-53264 umożliwia przejęcie uprawnień root

Sztuczna inteligencja coraz śmielej wspiera specjalistów ds. bezpieczeństwa – nie tylko podczas analizy kodu, ale również przy opracowywaniu działających exploitów. Najnowszym przykładem jest podatność...
Krytyczna luka w ServiceNow AI Platform. Atakujący mogą przejąć kontrolę nad procesami biznesowymi bez uwierzytelnienia

Krytyczna luka w ServiceNow AI Platform. Atakujący mogą przejąć kontrolę nad procesami biznesowymi bez uwierzytelnienia

Systemy wykorzystujące sztuczną inteligencję coraz częściej odpowiadają za realizację kluczowych procesów biznesowych – od obsługi zgłoszeń IT, przez zarządzanie zasobami ludzkimi, aż po automatyzację...
Niezałatany od ośmiu wydań błąd w przeglądarce Chrome Claude umożliwia rozszerzeniom odczytywanie poczty Gmail i kalendarza

Niezałatany od ośmiu wydań błąd w przeglądarce Chrome Claude umożliwia rozszerzeniom odczytywanie poczty Gmail i kalendarza

Manifold, firma zajmująca się bezpieczeństwem systemów sztucznej inteligencji, twierdzi, że dwie luki w zabezpieczeniach zgłoszone firmie Anthropic w maju tego roku nadal można wykorzystać w najnowszej wersji...
JADEPUFFER. Czy AI przeprowadziło pierwszy autonomiczny atak ransomware?

JADEPUFFER. Czy AI przeprowadziło pierwszy autonomiczny atak ransomware?

Sztuczna inteligencja coraz śmielej wkracza do świata cyberataków. Początkowo wykorzystywano ją głównie do generowania treści czy automatyzacji kampanii phishingowych. Dziś agenci AI potrafią analizowa...
Amazon Q Developer i podatność w implementacji MCP. Jak asystent AI mógł doprowadzić do wykonania złośliwego kodu

Amazon Q Developer i podatność w implementacji MCP. Jak asystent AI mógł doprowadzić do wykonania złośliwego kodu

Wraz z dynamicznym rozwojem sztucznej inteligencji agenci AI stają się nieodłącznym elementem pracy wielu deweloperów. Rozwiązania takie jak Amazon Q Developer, OpenAI Codex czy GitHub Copilot potrafią genero...