Menu dostępności

Wyszukaj w serwisie

Secure Access Service Edge (SASE) – jak chmura redefiniuje bezpieczeństwo

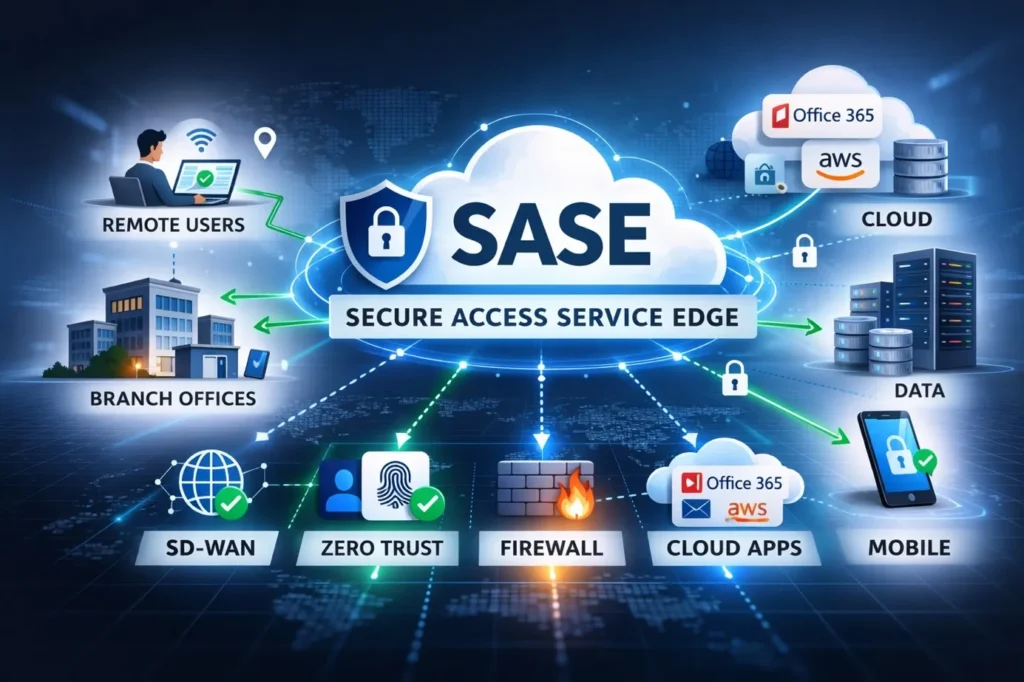
Secure Access Service Edge (SASE) – jak chmura redefiniuje bezpieczeństwo

W miarę jak coraz więcej firm przenosi aplikacje i dane do chmury, a pracownicy wykonują swoje obowiązki z wielu lokalizacji - biur, domów czy przestrzeni współdzielonych - tradycyjne podejścia do siec...
Czy iPhone może złapać wirusa? Nowe zagrożenia i precyzyjny plan obrony

Czy iPhone może złapać wirusa? Nowe zagrożenia i precyzyjny plan obrony

Wielu użytkowników smartfonów marki Apple zadaje sobie pytanie, czy ich urządzenie, wyposażone w system iOS i znane z wysokiego poziomu bezpieczeństwa, może być podatne na wirusy lub inne formy złośliw...
Jakie są najczęstsze błędy w zarządzaniu NHI i jak ich unikać – część 2

Jakie są najczęstsze błędy w zarządzaniu NHI i jak ich unikać – część 2

Jeśli jesteście zaskoczeni, widząc na początku tego tekstu punkt numer 6, spieszymy z wyjaśnieniem – publikujemy dziś drugą część artykułu o błędach w zarządzaniu tożsamościami maszynowymi. Z częścią pierwsz...
Driftowa pułapka – kiedy tokeny OAuth z Salesloft Drift otwierają drzwi do firmowej skrzynki (i nie tylko)

Driftowa pułapka – kiedy tokeny OAuth z Salesloft Drift otwierają drzwi do firmowej skrzynki (i nie tylko)

W sierpniu 2025 roku światem cyberbezpieczeństwa wstrząsnęły jednocześnie dwa powiązane ze sobą incydenty, które unaoczniły, jak poważnym zagrożeniem mogą być integracje OAuth z aplikacjami trzecimi. Naj...
Jak fałszywy PuTTY w reklamach Bing przejmuje kontrolę nad Active Directory

Jak fałszywy PuTTY w reklamach Bing przejmuje kontrolę nad Active Directory

Pisanie o zagrożeniach Active Directory jest dla nas w Kapitanie bardzo ważne, gdyż problem dotyka wielu środowisk firm i organizacji (polecamy poświęcone temu tematowi kampanie oraz usługę audytu AD. ...
Root-level RCE w Cisco ISE: nowe krytyczne luki dające pełną kontrolę bez uwierzytelnienia

Root-level RCE w Cisco ISE: nowe krytyczne luki dające pełną kontrolę bez uwierzytelnienia

W świecie cyberbezpieczeństwa niewiele rzeczy budzi większe zaniepokojenie niż zdalne wykonanie kodu (Remote Code Execution – RCE) bez potrzeby uwierzytelniania. W zeszłym tygodniu Cisco wydało pilne o...
Jak powinniśmy podejść do ryzyka utraty danych przez narzędzia GenAI?

Jak powinniśmy podejść do ryzyka utraty danych przez narzędzia GenAI?

Gdy pod koniec 2022 r. narzędzia generatywnej sztucznej inteligencji stały się szeroko dostępne, nie tylko osoby rozumiejące ich technikalia zwróciły na nie uwagę. Pracownicy ze wszystkich branż natychmi...
OWASP publikuje pierwszą listę „Top 10 zagrożeń dla tożsamości nieludzkich (NHI)”

OWASP publikuje pierwszą listę „Top 10 zagrożeń dla tożsamości nieludzkich (NHI)”

Open Worldwide Application Security Project (OWASP) opublikowało pierwszą edycję „Top 10 zagrożeń dla tożsamości nieludzkich (NHI)”, czyli zestawienie najpoważniejszych zagrożeń związanych z autoryzacją...
Co chce zmienić Microsoft po globalnej awarii CrowdStrike?

Co chce zmienić Microsoft po globalnej awarii CrowdStrike?

W świetle lipcowej awarii CrowdStrike Microsoft planuje opracować więcej funkcjonalności bezpieczeństwa, które będą działać poza trybem jądra systemu. Wiemy to z posta na blogu Windows Experience, opublikowa...
Ataki na instancje baz danych PostgreSQL. Jak się zabezpieczyć?

Ataki na instancje baz danych PostgreSQL. Jak się zabezpieczyć?

Słabo zabezpieczone instancje baz danych PostgreSQL na komputerach z systemem Linux padają ofiarą kryptograficznych ataków hakerskich. Jak wygląda taki atak oraz jak się zabezpieczyć, opisujemy poniże...