


TrickBot v100 – nowe funkcjonalności wszechstronnego malware
Jeden z najbardziej popularnych malware na Świecie obchodzi właśnie jubileusz wydania swojej setnej wersji. Chodzi oczywiście o złożone złośliwe oprogramowanie o nazwie „TrickBot”, które przejawia się w wielu kampaniach hackerskich. O samym TrickBocie pisaliśmy już wiele razy, dla przykładu w artykule tutaj można dowiedzieć się o jego możliwościach oraz szerzej o ciekawej funkcjonalności, która pozwala mu pozostawać niewykrytym na maszynach wirtualnych.
Fenomen popularności TrickBot’a wśród hackerów wynika z jego wszechstronności. Malware posiada w swoim arsenale szereg najnowszych technik stosowanych do unikania zdemaskowania oraz wiele modułów do złośliwych działań, które sam zaciąga z Internetu. Czyni go to idealną bronią w praktycznie każdym cyberataku.
Przykładowe funkcjonalności TrickBot obejmują:
- boczne rozprzestrzenianie się przez sieć (wykorzystując podatność z WannaCry i NonPetya),
- kradzież zapisanych poświadczeń w przeglądarkach,
- kradzież i odszyfrowanie baz danych Active Directory – ntds.dit,
- kradzież plików cookies i kluczy OpenSSH,
- kradzież poświadczeń RDP, VNC, Putty i innych
Wiadomo również, że TrickBot często kończy atak pobierając i instalując oprogramowanie ransomware Ryuk lub Conti, aby jeszcze pogorszyć sytuację ofiary oraz zamazać dowody swojej obecności.
Nowa metoda unikania wykrycia
Po tym, jak Microsoft i ich partnerzy przeprowadzili w zeszłym miesiącu skoordynowany atak na infrastrukturę TrickBota, spodziewano się, że odzyskanie danych zajmie im trochę czasu. Niestety, gang TrickBot wciąż sobie radzi, o czym świadczy wypuszczenie setnej wersji złośliwego oprogramowania.
Najnowsza kompilacja została odkryta i opisana przez Vitalija Kremeza z Advanced Intel, który odkrył, że twórcy dodali nowe funkcje.
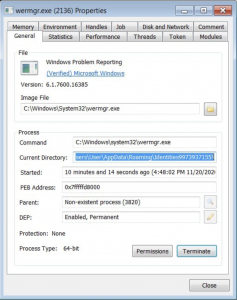
W tej wersji TrickBot wstrzykuje swoją bibliotekę DLL do legalnego pliku wykonywalnego Windows wermgr.exe bezpośrednio z pamięci przy użyciu kodu z projektu „MemoryModule”.
Wermgr.exe to zaufany program systemu operacyjnego odpowiadający za raportowanie o błędach i rekomendacjach do Microsoft, co czyni go idealną przykrywką.
MemoryModule z kolei to biblioteka, której można użyć do załadowania biblioteki DLL w całości z pamięci – bez uprzedniego zapisywania jej na dysku. Projekt takiego kodu dostępny jest na GitHub:
Początkowo uruchomiony jako plik wykonywalny, TrickBot wstrzyknie się do wermgr.exe, a następnie zamknie oryginalny plik wykonywalny TrickBota:
Podczas wstrzykiwania biblioteki DLL, malware używa do tego techniki Doppel Hollowing, aby uniknąć wykrycia przez oprogramowanie zabezpieczające. Technika ta wykorzystuje transakcje, cechę NTFS, która umożliwia grupowanie zestawu działań w systemie plików, a jeśli którekolwiek z tych działań się nie powiedzie, następuje całkowite jego wycofanie. Proces odpowiedzialny za wstrzykiwanie tworzy nową transakcję, w której tworzy nowy plik zawierający złośliwy ładunek. Następnie mapuje plik w procesie docelowym i ostatecznie wycofuje transakcję. W ten sposób oszukuje systemy bezpieczeństwa, które uważają, że plik nigdy nie istniał, mimo że jego zawartość nadal znajduje się w pamięci procesu.
Jak widać, gang TrickBot nie pozwolił, aby zakłócenie ich infrastruktury powstrzymało przed rozwojem malware i nadal implementuje nowe funkcje. Niestety, oznacza to, że TrickBot jest jeszcze bardziej niebezpieczny i wszelkie organizacje czy użytkownicy końcowi muszą pozostać czujni. Najlepszą obroną przed zaawansowanym malware zawsze pozostanie niedopuszczenie do zarażenia.
Popularne

Atak bez hasła na Microsoft 365. Przestępcy przejmowali sesje i obchodzili MFA

Badacz uzyskał uprawnienia roota w najnowszym Samsung Smart TV i odkrył zaskakujące fakty

Jak hakerzy wykorzystują PHP2Shell do uzyskania uprawnień administratora (root) na Firewallach

LiteLLM znów przejęty. Złośliwa aktualizacja wykradała klucze API i poświadczenia

Wykradanie haseł do Wifi z urządzeń sieciowych (na przykładzie modemu od UPC)

