


Backdoor w MacOS wykorzystywany przez znaną grupę hackerską
Nowo odkryta forma złośliwego oprogramowania atakuje użytkowników Apple MacOS w kampanii, która według specjalistów jest powiązana z operacją hakerską wspieraną przez Państwa. Kampania została szczegółowo opisana przez analityków ds. bezpieczeństwa cybernetycznego z Trend Micro, którzy połączyli ją z OceanLotus – znaną również jako APT32 – grupą hakerską, która prawdopodobnie ma powiązania z wietnamskim rządem.
OceanLotus jest znany z tego, że atakuje zagraniczne organizacje działające w Wietnamie, w tym media, laboratoria naukowe czy firmy budowlane i chociaż motywacja do tego nie jest w pełni zrozumiała, uważa się, że celem jest wykorzystanie szpiegostwa do pomocy firmom należącym do Wietnamu.
Wracając do zagrożenia – backdoor na MacOS zapewnia atakującym dostęp do zaatakowanego komputera, umożliwiając im szpiegowanie i kradzież poufnych informacji i dokumentów biznesowych. Badacze połączyli go z OceanLotus ze względu na podobieństwa w kodzie i zachowaniu złośliwego oprogramowania w porównaniu z próbkami używanymi w poprzednich kampaniach tej grupy.
Ataki rozpoczynają się od wiadomości phishingowych, które próbują zachęcić ofiary do uruchomienia pliku ZIP zamaskowanego jako dokument Worda. Malware unika wykrycia przez skanery antywirusowe poprzez użycie znaków specjalnych zakorzenionych głęboko w serii folderów Zip.
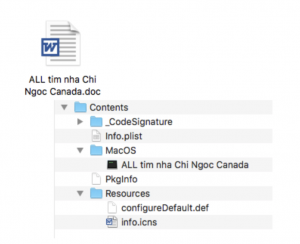
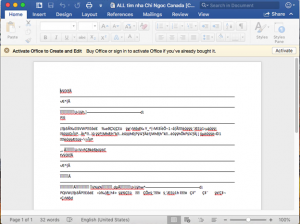
Atak może zostać zauważony przez czujnych użytkowników, ponieważ po uruchomieniu złośliwego pliku, dokumentu Microsoft Word nie pojawia się. Jednak na tym etapie początkowy ładunek już działa na komputerze i zmienia uprawnienia dostępu w celu załadowania ładunku drugiego etapu, który następnie pyta o zgodę na zainstalowanie ładunku trzeciego etapu, który pobiera już docelowego backdoora do systemu. Kilka etapów i weryfikacji uprawnień ma na celu oszukanie programów AV, które na pliki zweryfikowane przez system oraz przez samych użytkowników patrzą bardziej łagodnie.
Cały atak ma na celu zebranie informacji o systemie i utworzenie backdoora umożliwiającego hakerom podsłuchiwanie i zdalne pobieranie plików, a także przesyłanie dodatkowego złośliwego oprogramowania do systemu, jeśli jest to wymagane. Uważa się, że złośliwe oprogramowanie od OceanLotus jest nadal aktywnie rozwijane.
Aby nie stać się podatnym na nowe zagrożenia należy stale i na bieżąco aktualizować swój system operacyjny MacOS oraz uważać na wszelkie podejrzane wiadomości e-mail. Jak widzimy, otwarcie złośliwego dokumentu Microsoft Word może być także niebezpieczne na komputerach od Apple.
Oprócz tego, malware ten w każdym z etapów pobierania backdoor’a kontaktuje się z poniższym domenami C2:
- mihannevis[.]com
- mykessef[.]com
- idtpl[.]org
Można więc zablokować powyższe adresy, aby nie dopuścić do pobrania kodu na komputer.
Popularne

Atak bez hasła na Microsoft 365. Przestępcy przejmowali sesje i obchodzili MFA

Badacz uzyskał uprawnienia roota w najnowszym Samsung Smart TV i odkrył zaskakujące fakty

Jak hakerzy wykorzystują PHP2Shell do uzyskania uprawnień administratora (root) na Firewallach

Jedna luka może pozwolić na przejęcie kontroli nad całą domeną. Microsoft łata krytyczną podatność Active Directory

Wykradanie haseł do Wifi z urządzeń sieciowych (na przykładzie modemu od UPC)

