


Plik „txt”, który kradnie wrażliwe dane
W dzisiejszym artykule opiszemy trojana, który ma ciekawy łańcuch infekcji. Maskuje się w pliku o rozszerzeniu „txt”. Za wykrycie i opisanie tej metody odpowiedzialni są specjaliści z firmy 360 Total Security, którzy wykryli atak phishingowy dostarczający malware. Atak docelowo wykorzystuje trojana wykradającego poufne informacje o nazwie Poulight. Jest to malware używany od zeszłego roku posiadający wiele kompletnych funkcjonalności do kradzieży danych i poświadczeń. Nowe metody jego dostarczania świadczą o ciągłej skuteczności i aktywności w kampaniach phishingowych.
Analiza infekcji
W tym scenariuszu atakujący dostarcza plik phishingowy przy użyciu technologii RLO (Right-to-Left Override), która ma pomagać translacji znaków Unicode w językach, w których pisze się od prawej do lewej strony. Dzięki technologii RLO złośliwy plik pierwotnie nazwany „ReadMe_txt.lnk.lnk” zostanie wyświetlony na komputerze użytkownika jako „ReadMe_knl.txt”. Jednocześnie, jeśli atakujący ustawi ikonę pliku lnk jako ikonę notatnika, użytkownik może łatwo pomylić go z plikiem txt. Na tym polega cała sztuczka.
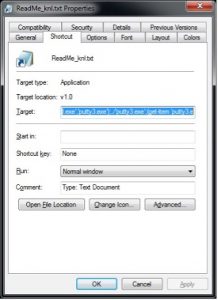
W ten sposób ofiara myśląc o otwarciu pliku txt, w rzeczywistości wykonuje kod przygotowany przez atakującego. System wykona polecenie PowerShell zgodnie z zawartością w atrybucie „target”. Komenda pobiera złośliwy program hxxps://iwillcreatemedia[.]com/build.exe, ustawa atrybut „ukryty” i uruchomia go. Treść polecenia widzimy poniżej:
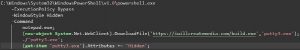
Po analizie kodu pobranego szkodliwego programu można w prosty sposób dowiedzieć się dwóch rzeczy. Że został skompilowany w .NET oraz że jest to ładunek Poullight.exe, znanego niebezpiecznego „stealera” danych.
Działanie
Program putty3.exe pobrany do systemu docelowego najpierw sprawdzi, czy bieżące środowisko jest maszyną wirtualną, czy środowiskiem sandbox. Jeśli wykryje środowisko testowe, program się nie uaktywni.
Po przejściu inspekcji środowiskowej trojan zaczyna tworzyć wątki w celu wykonania swoich prawdziwych złośliwych modułów funkcyjnych.
Trojan ładuje własne zasoby zakodowane w Base64, które po zdekodowaniu zawierają dane konfiguracyjne wirusa.
Oprócz wykrywania środowiska operacyjnego trojan rejestruje również nazwy użytkowników, nazwy komputerów, nazwy systemów i inne informacje o maszynach, w tym o zainstalowanych produktach antywirusowych, etykietach kart graficznych i etykietach procesorów.
Wszystkie powyższe dane zapisywane są w pliku %LocalAppData% \\ \\ PC-Information.txt.
Następnie trojan uzyskuje listę aktualnie aktywnych procesów i zapisuje ją w pliku %LocalAppData% \\ 1z9sq09u \\ ProcessList.txt. Lista ta musi zawierać wstrzyknięty proces trojana, aby kolejny krok infekcji mógł się rozpocząć.
Po tym etapie, z plików konfiguracyjnych złośliwego oprogramowania oraz ze stworzonych plików z danymi zbierane są niezbędne informacje o systemie, kompilowany jest kod C++ dostarczony z ładunkiem i tworzony jest nowy plik %TEMP% \\ Windows Defender.exe, który jest uruchamiany. To właśnie on odpowiada za kradzież wrażliwych danych z systemu.
W tym celu wywoływana jest poniższa metoda:
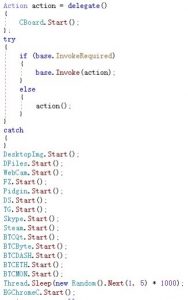
Wszystkie skradzione dane przechowywane są w katalogach: %LocalAppData%\\1z9sq09u\\.
Kradzież danych
Następnie skradzione informacje przesyłane są na jeden z dwóch serwerów C&C:
– hxxp://poullight[.]ru/handle.php
– hxxp://gfl.com[.]pk/Panel/gate.php.
Po zakodowaniu dane przesyłane są na serwery po kolei, w interwałach. Po tym jak zdalny serwer zwróci dobrą odpowiedź, zostanie wykonany kolejny kod. W przeciwnym razie próba przesłania będzie podejmowana co 2 sekundy, aż się powiedzie.
Podsumowanie
Poniżej przedstawiamy IOC analizowanego złośliwego oprogramowania:
Hash
dcb4dfc4c91e5af6d6465529fefef26f
083119acb60804c6150d895d133c445a
b874da17a923cf367ebb608b129579e1
C2
hxxp://gfl.com.pk/Panel/gate.php
hxxp://poullight.ru/handle.php
URL
hxxps://iwillcreatemedia.com/build.exe
hxxp://ru-uid-507352920.pp.ru/example.exe
Popularne

Protected Actions w Entra ID

Fałszywe instalatory LastPass rozpowszechniają narzędzie do wyłączania EDR na poziomie jądra oraz dystrybuują oprogramowanie kradnące dane!

Wykradanie haseł do Wifi z urządzeń sieciowych (na przykładzie modemu od UPC)

Jak poznać hasło administratora lub użytkowników logujących się do Twojego komputera?

Jak zmienić nieznane/zapomniane hasło Administratora na Windows?

