


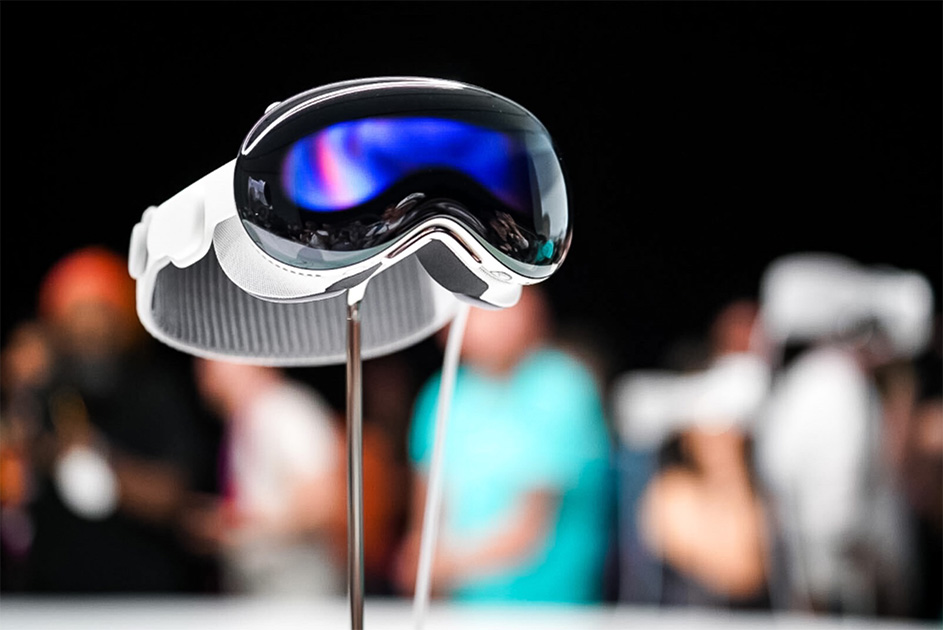
Apple Vision Pro – bezpieczeństwo i prywatność
Nowy produkt giganta technologicznego z Cupertino tworzony jest od ponad pięciu lat i ma trafić na półki sklepowe na początku 2024 roku. Z tego, co widzieliśmy do tej pory, gadżet wygląda dokładnie tak, jak ludzie oczekiwaliby od Apple. Fantazyjne gogle wyglądają „smart” i będą dostępne w równie eleganckiej cenie – 3500 USD. Nie jest jeszcze wiadome, w jakiej liczbie sztuk Apple wypuści produkt na początku 2024 roku, a także czy w ogóle będzie on do nabycia od razu dla zwykłego Kowalskiego. Ze spotów reklamowych wnioskujemy, że gogle będą przeznaczone w pierwszej kolejności dla biznesu, a dopiero potem do użytku domowego.
Narodziny nowej kategorii produktów przyniosły także nowy system operacyjny – visionOS. To pierwszy przestrzenny system operacyjny Apple. Będzie wyposażony w trójwymiarowy interfejs, który zdaniem producenta uwalnia aplikacje od granic wyświetlacza, dzięki czemu mogą pojawiać się obok siebie w dowolnej skali i w dowolnym miejscu w przestrzeni.
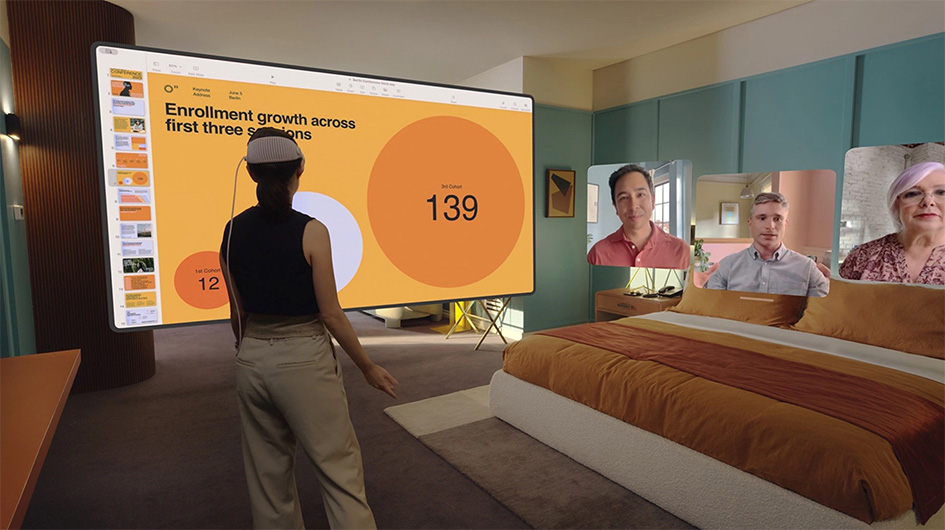
Apple nie zapomniało o wbudowanych funkcjach prywatności i bezpieczeństwa. Gogle zostały zaprojektowane w celu ochrony prywatności użytkowników i pozwolą im kontrolować ich dane. Produkt jest zbudowany na fundamencie istniejących funkcji bezpieczeństwa i higieny pracy Apple oraz nowej technologii o nazwie Optic ID. Jest to technologia podobna do Touch ID, ale zamiast odcisków palców użytkownicy będą mogli wykorzystać unikalność swojej tęczówki oka.
Użytkownicy Apple z Vision Pro będą mogli autoryzować zakupy i odblokowywać hasła za pomocą Optic ID. Producent twierdzi, że dane zostaną zaszyfrowane i nigdy nie opuszczą urządzenia użytkownika. Podano również, że ta opcja będzie dostępna tylko dla procesora Secure Enclave.
Gogle od Apple zostaną wyposażone w system do śledzenia gałek ocznych, aby urządzenie wiedziało, gdzie w danej chwili patrzy użytkownik. Dane te nie będą udostępniane nikomu na zewnątrz, w tym samemu Apple. Tak więc przynajmniej na razie marketerzy nie będą mogli śledzić, na jakie produkty patrzy użytkownik. Apple twierdzi, że tylko ostateczne wybory zostaną przesłane na zewnątrz, gdy konsument stuknie w wybór palcami.
Użytkownicy prawdopodobnie nie byliby zadowoleni, gdyby haker z zestawem VR/AR nagle znalazł drogę do ich pokojów (wirtualnych lub rzeczywistych). Apple podkreśliło, że dane z kamery i ruch czujnika będą przetwarzane na poziomie systemu, a poszczególne aplikacje nie będą mogły widzieć otoczenia użytkownika. To też ważny szczegół.
Mimo że zestawy VR i AR istnieją od niemal dekady, żaden z głównych graczy w branży nie był w stanie w pełni wprowadzić tej technologii do głównego nurtu. Faktem jest, że miliony osób na świecie posiada gogle VR, ale przemysł ten ma jeszcze długą drogę do przebycia, zanim zostanie przyjęty przez wszystkich, tak jak chociażby telefony komórkowe.
Premiera Apple Vision Pro może oznaczać, że branża systemów i urządzeń przestrzennych wreszcie doświadczy szerokiego zastosowania, ponieważ nie ma wątpliwości, że nowy produkt przyciągnie tłumy. Miejmy nadzieję, że Apple dotrzyma obietnicy utrzymania wysokich standardów dotyczących prywatności i bezpieczeństwa i wyznaczy trendy w tym aspekcie.
Popularne

Atak bez hasła na Microsoft 365. Przestępcy przejmowali sesje i obchodzili MFA

Badacz uzyskał uprawnienia roota w najnowszym Samsung Smart TV i odkrył zaskakujące fakty

LiteLLM znów przejęty. Złośliwa aktualizacja wykradała klucze API i poświadczenia

Jak hakerzy wykorzystują PHP2Shell do uzyskania uprawnień administratora (root) na Firewallach

Wykradanie haseł do Wifi z urządzeń sieciowych (na przykładzie modemu od UPC)

