


Więcej pieniędzy za zero-daye
Od co najmniej dekady różne firmy na całym świecie oferują nagrody badaczom bezpieczeństwa, którzy chcą sprzedać błędy i techniki hakerskie do wykorzystania. W przeciwieństwie do tradycyjnych platform bug bounty, jak Hacker One czy Bugcrowd, firmy takie jak Operation Zero nie ostrzegają dostawców, których produkty są podatne na ataki, a zamiast tego sprzedają informacje o podatnościach klientom rządowym.
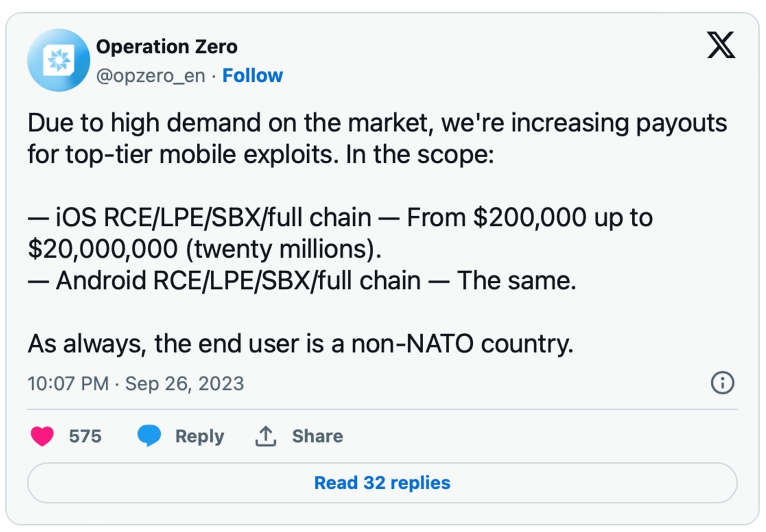
Rosyjska firma Operation Zero oferuje badaczom 20 milionów dolarów w zamian za narzędzia hakerskie, które umożliwiłyby jej klientom przejęcie kontroli nad urządzeniami z Androidem i nad iPhone’ami.
„Zwiększając stawkę i zapewniając konkurencyjne plany i premie za prace kontraktowe, zachęcamy zespoły programistów do pracy z naszą platformą” – napisała firma.
Operation Zero zadeklarowała, że podnosi wynagrodzenie za zero-daye na tych platformach z 200 tysięcy do 20 milionów dolarów. Uruchomiona w 2021 r. rosyjska firma stwierdziła też, że „jak zawsze użytkownikiem końcowym jest kraj spoza NATO”. Na swojej oficjalnej stronie internetowej firma podaje, że ich klientami są „wyłącznie rosyjskie organizacje prywatne i rządowe”.
W raporcie TechCrunch możemy przeczytać, że Sergey Zelenyuk, CEO Operation Zero stwierdził, iż nagrody oferowane obecnie przez firmę mogą być tymczasowe i odzwierciedlać pewien okres na rynku oraz trudności związane z hakowaniem systemów iOS i Android. „Kształtowanie się cen określonych produktów jest silnie uzależnione od dostępności produktu na rynku zero-day. […] Pełne exploity łańcuchowe dla telefonów komórkowych są obecnie najdroższymi produktami i są używane głównie przez podmioty rządowe. Kiedy ktoś potrzebuje produktu, czasami jest gotów zapłacić jak najwięcej, aby go posiadać, zanim dostanie się w ręce innych stron”.
Konkurencja na rynku zero-day
Strona Cyber Security News przeprowadziła rozpoznanie, z którego wynika, że założony w 2015 roku startup Zerodium jest skłonny zapłacić do 2,5 miliona dolarów za serię błędów, które pozwalają użytkownikom włamać się do smartfona z Androidem bez udziału osoby atakowanej – bez kliknięcia linku phishingowego. Według strony internetowej Zerodium zapłaci do 2 milionów dolarów za ten sam rodzaj łańcucha na iOS.
Dzięki lepszym ograniczeniom bezpieczeństwa i zabezpieczeniom na nowszych urządzeniach mobilnych hakerzy mogą potrzebować kilku luk zero-day, aby całkowicie skompromitować docelowe urządzenie i przejąć nad nim kontrolę.
Konkurencyjna firma Crowdfense, z siedzibą w Zjednoczonych Emiratach Arabskich, obiecuje do 3 milionów dolarów za podobne błędy w systemach iOS i Android.
Problemy
Rynek zero-day jest w większości nieuregulowany. W innych krajach firmy mogą być zmuszone do zwrócenia się do instytucji rządowych o licencje eksportowe. Proces pozyskania tego typu licencji obejmuje ubieganie się o zezwolenie na sprzedaż do krajów objętych ograniczeniami. W rezultacie rynek jest obecnie rozdrobniony i coraz bardziej podatny na wpływy polityki.
„To nowe rozporządzenie może umożliwić elementom chińskiego rządu gromadzenie zgłoszonych luk w zabezpieczeniach w celu ich uzbrojenia” – podawał Microsoft w raporcie z zeszłego roku.
Zachęcamy do zapoznania się z naszymi artykułami dotyczącymi zero-dayów.
Fot.: halayalex/Freepik.com
Popularne

Atak bez hasła na Microsoft 365. Przestępcy przejmowali sesje i obchodzili MFA

LiteLLM znów przejęty. Złośliwa aktualizacja wykradała klucze API i poświadczenia

Badacz uzyskał uprawnienia roota w najnowszym Samsung Smart TV i odkrył zaskakujące fakty

Wykradanie haseł do Wifi z urządzeń sieciowych (na przykładzie modemu od UPC)

PHP2Shell: dwie krytyczne luki w jednym z fundamentów Internetu

