


345 milionów euro kary dla TikToka za nieprzestrzeganie RODO
Irlandzka Komisja Ochrony Danych (DPC) nałożyła na serwis TikTok karę w wysokości 345 milionów euro za naruszenie ogólnego Rozporządzenia o Ochronie Danych Osobowych Unii Europejskiej (RODO) w związku z przetwarzaniem przez niego danych osób nieletnich.
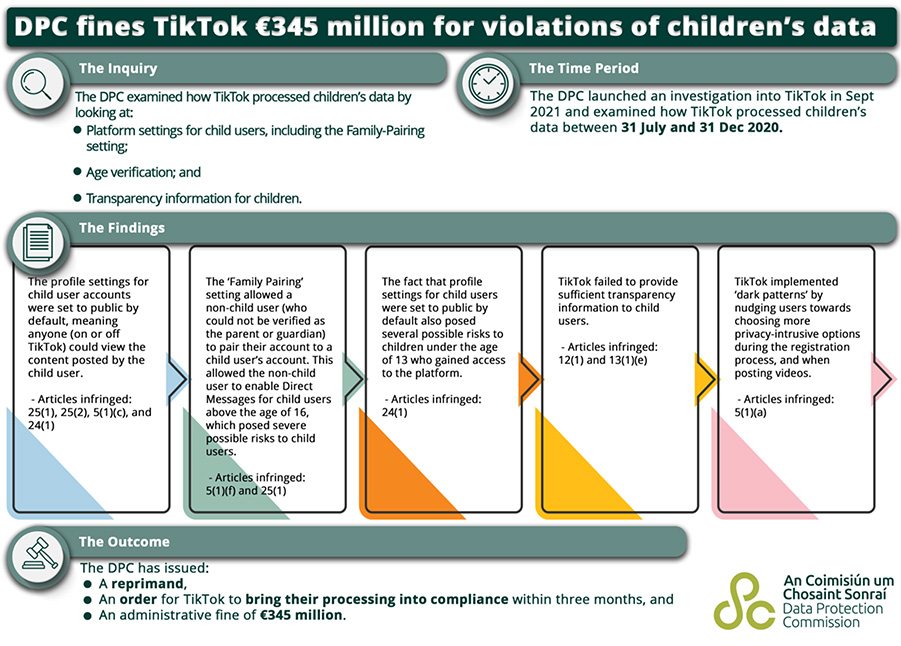
W ramach dochodzenia wszczętego we wrześniu 2021 r. zbadano, w jaki sposób popularna platforma social media przetwarzała dane osobowe niepełnoletnich użytkowników (w wieku od 13 do 17 lat) w okresie od 31 lipca do 31 grudnia 2020 r.
Poniżej wymieniamy niektóre z najważniejszych ustaleń:
- Treści zamieszczane przez użytkowników nieletnich były domyślnie ustawione jako publiczne, umożliwiając w ten sposób każdej osobie (z TikTokiem lub bez) obejrzenie materiału, narażając tym samym użytkownika na dodatkowe ryzyko.
- Ustalono, że informacje dotyczące przejrzystości nie były odpowiednio przekazywane użytkownikom dziecięcym.
- Serwis wdrażał zaciemniające wzorce, aby nakłonić użytkowników do wybierania opcji naruszających prywatność podczas procesu rejestracji i podczas publikowania filmów.
- Wykryto słabość w ustawieniu „Chmury rodzinnej”, która umożliwiała każdemu użytkownikowi niebędącemu dzieckiem (osobie, która nie mogła zostać zweryfikowana jako rodzic lub opiekun) sparowanie swojego konta z kontem osoby niepełnoletniej, co umożliwiało użytkownikowi dorosłemu włączenie bezpośrednich wiadomości dla dzieci powyżej 16 roku życia.
Oprócz uiszczenia kary finansowej DPC nakazał TikTokowi dostosowanie mechanizmów przetwarzania danych do zgodności z GDPR w ciągu trzech miesięcy.
Firmy zajmujące się mediami społecznościowymi mają obowiązek unikać przedstawiania użytkownikom, zwłaszcza dzieciom, możliwości wyboru opcji w UI w nakłaniający sposób, szczególnie jeśli taka prezentacja może skłonić ludzi do podjęcia decyzji naruszających ich interesy związane z prywatnością.
Wybór opcji związanych z prywatnością należy zapewnić w taki sposób, by był obiektywny i neutralny, unikając wszelkiego rodzaju zwodniczego lub manipulacyjnego języka czy interfejsu.
W opublikowanym kilka dni temu oświadczeniu TikTok nie zgodził się z tą decyzją i stwierdził, że krytyka koncentruje się na funkcjach i ustawieniach, które obowiązywały trzy lata temu i od tego czasu zostały zmienione poprzez domyślne ustawienie wszystkich kont użytkowników poniżej 16 lat na prywatne. Od razu wiadomo, że spółka zamierza odwołać się od wyroku.
Firma poinformowała również, że pod koniec tego miesiąca wprowadzi przeprojektowany proces rejestracji kont dla nowych użytkowników w wieku 16 i 17 lat, którzy zostaną wstępnie przełączeni do konta prywatnego. Aktualnie TikToka używa około 134 milionów użytkowników miesięcznie w samej UE.
TikTok został już wcześniej (w styczniu 2023 r.) ukarany grzywną w wysokości 5 milionów euro przez francuski organ nadzorujący ochronę danych za złamanie zasad dotyczących zgody na pliki cookie i uczynienie mechanizmu rezygnacji bardziej złożonym niż w przypadku wyrażenia zgody.
Na stronie irlandzkiej komisji możemy podziwiać poniższą grafikę, przygotowaną na potrzeby umieszczania jej jako informacji w artykułach i mediach społecznościowych. Widać, że duży nacisk jest tutaj kładziony na wypromowanie tej informacji i przekazanie jej jak największej liczbie odbiorców na całym świecie. Celem jest z pewnością stworzenie pewnego rodzaju ostrzeżenia dla podobnych do TikToka podmiotów, które powinny zwrócić uwagę na to, w jaki sposób prezentują opcje wyboru i przetwarzają dane swoich użytkowników.
Popularne

Atak bez hasła na Microsoft 365. Przestępcy przejmowali sesje i obchodzili MFA

Badacz uzyskał uprawnienia roota w najnowszym Samsung Smart TV i odkrył zaskakujące fakty

Jak hakerzy wykorzystują PHP2Shell do uzyskania uprawnień administratora (root) na Firewallach

LiteLLM znów przejęty. Złośliwa aktualizacja wykradała klucze API i poświadczenia

Wykradanie haseł do Wifi z urządzeń sieciowych (na przykładzie modemu od UPC)

