


Google Chrome pomoże wzmocnić hasła
W powszechnym przekonaniu zapamiętywanie i przechowywanie haseł w przeglądarkach to zły pomysł. Pewnie dlatego, że złośliwe oprogramowanie często celuje w hasła tak przechowywane i plądruje całą ich bazę za jednym razem.
10 lat temu nikt nie słyszał o sejfach, generatorach czy menadżerach haseł takich jak np. KeePass. Hasła były tworzone w głowie i zapisywane – w plikach tekstowych, w mailach czy w notesach. Wtedy osoby bardziej zorientowane na bezpieczeństwo skłaniały się ku zapamiętywaniu haseł w przeglądarkach, bo co innego miały zrobić?
Ciężkie czasy przeglądarek
Kilka lat temu na temat bezpieczeństwa haseł w przeglądarkach można by zrobić debatę. Główny problem polegał na tym, że uwierzytelnienia były przechowywane w postaci jawnego tekstu. Teraz tak nie jest, ale jeśli urządzenie, którego używasz, jest zainfekowane, szyfrowanie nie pomoże. Dzisiejszy malware może odszyfrować hasła lub czekać, aż to zrobisz, albo po prostu wykraść go w zaszyfrowanej postaci i tak użyć, np. za pomocą „Pass-the-Cookie”. Tak więc, bez względu na to, jak twórcy przeglądarek się nie starają, wiele takich samych zagrożeń nadal istnieje. Co więcej pojawiają się nowe, jak nieuczciwi reklamodawcy próbujący przechwycić dane auto-uzupełniania.
Ale powiedzmy sobie jasno: w przypadku haseł w przeglądarkach jest teraz o wiele lepiej niż kiedyś. Nawet coś tak prostego, jak konieczność wprowadzenia hasła Windows w celu wyświetlenia lub skopiowania zapisanych haseł podnosi poziom bezpieczeństwa. Przeglądarki robią krok dalej niż zwykłe przechowywanie i oferują nam sprawdzanie skradzionych haseł. Funkcjonalność taka jak ochrona przed phishingiem w czasie rzeczywistym jest, parafrazując, wisienką na stale rosnącym torcie.
Mając to na uwadze, Chrome nadal dodaje nowe opcje w imię wzmocnienia bezpieczeństwa hasła przeglądarki.
Chrome 88 wyłapie skompromitowane hasła
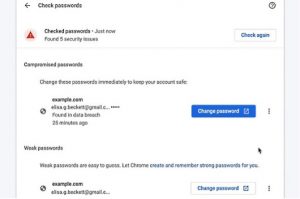
Począwszy od wersji Chrome 88, możemy teraz sprawdzać słabe hasła i zmieniać je w locie za pomocą zaledwie kilku kliknięć. Przycisk „Zmień hasło” nie zmienia niczego w przeglądarce, po prostu przenosi do witryny, w której używasz tego słabego hasła. W tym momencie będziesz musiał ręcznie go zmienić. Przeglądarka powinna wtedy wykryć, że hasło zostało zmienione i zaktualizować swoją bazę danych haseł.
Jeśli chcesz podejrzeć jakie jest to zapisane hasło, bo na przykład go nie pamiętasz, będziesz potrzebować swojego loginu do systemu Windows, jak wspomnieliśmy wcześniej.
Funkcja jest naprawdę niesamowicie prosta w użyciu. W jednej z sekcji w ustawieniach wyświetlona jest lista wszystkich potencjalnie słabych haseł. Możemy zacząć je naprawiać. Nie potrzebujemy dzwonków i gwizdków, szukając słabych haseł. Potrzebujemy tylko listy witryn i informacji, gdzie jest problem. Nowa funkcjonalność Google Chrome to zapewnia:
Podsumowanie
Przeglądarki internetowe stają się coraz bardziej zaawansowanymi aplikacjami. Przy produkcji oprogramowania większy nacisk kładziony jest na bezpieczeństwo. Producenci dostosowują wiele opcji, tak aby każdy znalazł coś dla siebie. Niemniej funkcjonalości w tym zakresie zawsze będą dzieliły się na dwie kategorie: całkowicie offline lub funkcjonalność online. Wybór czy będziesz z nich korzystał należy oczywiście do Ciebie, Drogi Czytelniku. Naszym zdaniem, jeśli nie używasz zewnętrznego menadżera haseł, to przeglądarki mogą być dzisiaj równie dobrą alternatywą.
Popularne

Wykradanie haseł do Wifi z urządzeń sieciowych (na przykładzie modemu od UPC)

Atak bez hasła na Microsoft 365. Przestępcy przejmowali sesje i obchodzili MFA

Jedna luka może pozwolić na przejęcie kontroli nad całą domeną. Microsoft łata krytyczną podatność Active Directory

Badacz uzyskał uprawnienia roota w najnowszym Samsung Smart TV i odkrył zaskakujące fakty

Jak hakerzy wykorzystują PHP2Shell do uzyskania uprawnień administratora (root) na Firewallach

