


XLoader kradnie dane logowania z macOSa i Windowsa
Istnieje przekonanie, że komputery z systemem operacyjnym MacOS są bardziej odporne na złośliwe oprogramowanie niż te z Windows. Jak pokazały ostatnie wydarzenia i incydenty, ta obiegowa opinia powinna ulec zmianie. Komputery Apple mogą być również zainfekowane przez wirusy. Dowodem na to jest ostatnia ewolucja złośliwego oprogramowania o nazwie XLoader i jego „migracja” z systemu Windows na macOS.
XLoader
XLoader jest zamiennikiem Formbooka, oprogramowania wykradającego informacje z Windows, w szczególności danych uwierzytelniających z różnych przeglądarek. Ale nie tylko, bo potrafi także wykonywać następujące działania:
- Robienie zrzutów ekranu
- Rejestrowanie naciśnięć klawiszy
- Pobieranie plików
- Uruchamianie plików
Złośliwe oprogramowanie zostało wykryte przez badaczy z CheckPoint, którzy rozpoczęli dochodzenie w celu uzyskania dalszych szczegółów.
Analiza CheckPoint
Po zbadaniu całej sprawy analitycy dowiedzieli się, że nowy, tak zwany, twórca tego szkodliwego oprogramowania nie jest developerem, a jedynie sprzedawcą. Eksperci uważają jednak, że głównym winowajcą jest ktoś inny, kto zarządza całą częścią techniczną „od kuchni”.
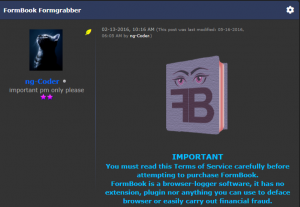
Co więcej, analitycy odkryli pewne podobieństwa techniczne, potwierdzenie połączenia między sprzedawcą XLoadera, a ng-Coder’em, ponieważ znaleźli wiadomość od Xloadera do ng-Codera, a komunikat mówił „Dziękuję za pomoc”. Nowy XLoader jest następcą Formbooka i dzielą ten sam kod, poza tym istnieje wiele innych powiązań między tymi dwoma malwarami.
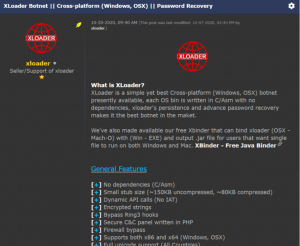
Po przeprowadzeniu dochodzenia eksperci odkryli, że 20 października 2020 r. na odpowiednim forum zaproponowano do sprzedaży XLoader, który służył do handlu Formbookiem.
Jedyną różnicą w nowej wersji jest to, że ma świetną zdolność do działania w systemie MacOS. Co więcej, wszystkie funkcje tego nowego złośliwego oprogramowania stanowią dla autorów całkiem opłacalny model komercyjny w porównaniu do Formbooka.
Jednak badacze zauważyli, że klienci mogą go kupić na ograniczony czas i mogą korzystać tylko z serwera wyprodukowanego przez sprzedawcę.
Złośliwe oprogramowanie jest w sprzedaży na forach DarkWeb
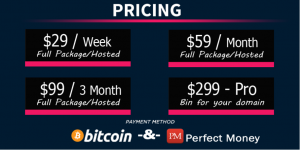
XLoader w DarkWeb wyceniany jest za 59 USD miesięcznie (na Windows i 49 USD na MacOS)
Analitycy bezpieczeństwa zauważyli również, że wykrycie tego złośliwego oprogramowania jest dość proste – można to zrobić, usuwając nieregularne programy uruchamiane na macOS.
Oprócz tego wymieniliśmy również cennik dla różnych opcji, a tutaj są one wymienione poniżej:
- Windows, wykonywalny, 1 miesiąc: 59 USD
- Windows, wykonywalny, 3 miesiące: 129 USD
- macOS, Mach-O, 1 miesiąc: 49 USD
- macOS, Mach-O, 3 miesiące: 99 USD
Kraje i kampanie
Eksperci sprawdzili zarówno szkodliwe oprogramowanie, jak Formbook/XLoader i dowiedzieli się, że oba z nich zostały kupione z aż 69 krajów, co stanowi więcej niż jedną trzecią z łącznej liczby 195 krajów zidentyfikowanych obecnie na świecie.
Wśród 69 krajów eksperci stwierdzili, że większość infekcji miała miejsce w następujących krajach:
- Stany Zjednoczone (53%)
- Chiny (9%)
- Meksyk (5%)
- Niemcy (3%)
- Francja (3%)
- RF (3%)
Co więcej, analitycy bezpieczeństwa stwierdzili, że komputery Mac nigdy nie były zbyt atrakcyjne dla cyberprzestępców ze względu na małą liczbę użytkowników, ale w ostatnich latach liczba ataków wzrosła i a produkty Appla stały się ekscytującymi celami.
Instrukcje dotyczące uniknięcia infekcji XLoader
Check Point zaleca przestrzeganie pewnych standardowych środków ostrożności zarówno dla użytkowników komputerów Mac, jak i Windows:
- Nie otwierać podejrzanych załączników.
- Trzymać się z dala od podejrzanych witryn.
- Używać oprogramowania zabezpieczającego innej firmy (antywirus), aby zidentyfikować i zapobiec złośliwemu zachowaniu na komputerze.
Jeśli chodzi o wykrywanie i usuwanie, to złośliwe oprogramowanie jest bardzo trudne do wykrycia, chociaż AnyRun oferuje następujący film z instrukcjami wykrywania FormBooka.
Aby uzyskać więcej szczegółów technicznych, które pomogą w wykrywaniu i usuwaniu, firma Check Point zaleca użycie funkcji AutoRun Eksploratora Windows w celu:
- Sprawdzenia nazwy użytkownika w systemie operacyjnym.
- Przejścia do katalogu /Users/[nazwa użytkownika]/Library/LaunchAgents.
- Sprawdzenia podejrzanych nazwy plików w tym katalogu (podali tę losową nazwę jako przykład: /Users/user/Library/LaunchAgents/com.wznlVRt83Jsd.HPyT0b4Hwxh.plist).
- Usunięcia podejrzanych plików.
Yaniv Balmas, szef badań cybernetycznych w Check Point, określił XLoader jako „o wiele bardziej dojrzały i wyrafinowany niż jego poprzednicy”, biorąc pod uwagę, że zadomowił się na komputerach MacOS: środowisku, które historycznie nie było przyjazne dla złośliwego oprogramowania.
„Złośliwe oprogramowanie MacOS nie było tak powszechne” – powiedział Balmas w oświadczeniu. „Zazwyczaj należą one do kategorii „oprogramowania szpiegującego”, nie powodując zbyt dużych szkód”.
Podsumowanie
XLoader to tylko najnowszy przykład tego, jak zmieniają są zagrożenia, jeśli chodzi o rozpowszechnienie złośliwego oprogramowania na komputery PC i macOS. Prawda jest taka, że złośliwe oprogramowanie MacOS staje się coraz bardziej zaawansowane i bardziej niebezpieczne. Dowodem na to są ostatnie odkrycia potwierdzające ten rosnący trend.
Wraz z zwiększeniem popularności platformy MacOS, cyberprzestępcy powinni wykazywać większe zainteresowanie tym obszarem. Po rodzinie złośliwego oprogramowania FormBook możemy się spodziewać, że pojawi się więcej cyberzagrożeń. Złoty środek w tym przypadku to sentencja, którą wielokrotnie powtarzamy:
„Lepiej zastanów się dwa razy, zanim otworzysz załączniki z e-maili, który dostajesz od nadawców, w szczególności tych których nie znasz.”
Popularne

Wykradanie haseł do Wifi z urządzeń sieciowych (na przykładzie modemu od UPC)

Atak bez hasła na Microsoft 365. Przestępcy przejmowali sesje i obchodzili MFA

Jedna luka może pozwolić na przejęcie kontroli nad całą domeną. Microsoft łata krytyczną podatność Active Directory

Badacz uzyskał uprawnienia roota w najnowszym Samsung Smart TV i odkrył zaskakujące fakty

Jak hakerzy wykorzystują PHP2Shell do uzyskania uprawnień administratora (root) na Firewallach

