


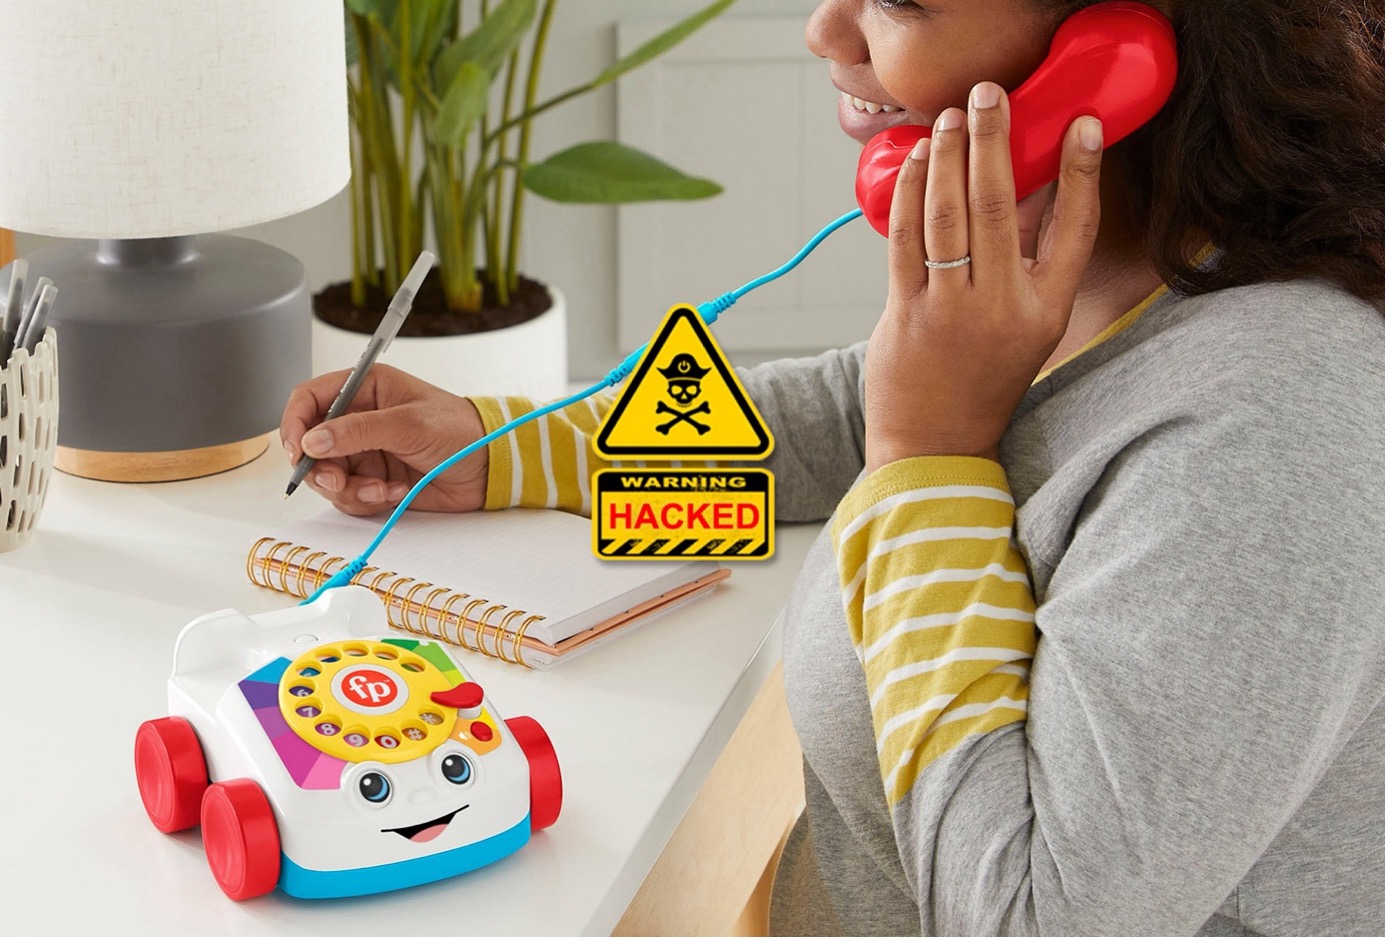
Nietypowy podsłuch w domu za pomocą zabawkowego telefonu Fisher Price!
Badacze bezpieczeństwa odkryli poważny problem z prywatnością w dziecięcym telefonie – zabawce Fishe-Price. W szczególności brak kontroli bezpieczeństwa pozwala zamienić telefon Fisher-Price Chatter Bluetooth w zdalny podsłuch.
Wyobraźmy sobie sytuację, w której „złośliwy sąsiad” albo inna osoba sprezentowała (może na gwiazdkę) taką zabawkę naszemu dziecku. Niektórzy w pobliżu (sąsiedni dom, sąsiednie mieszkanie, ulica na zewnątrz) mogą podłączyć własne urządzenie audio Bluetooth (smartfon / laptop itp.) i używać go do podsłuchiwania.
Zabawka Fisher Price Chatter Bluetooth Telephone
Fisher-Price to popularna marka zabawek dla dzieci należąca do firmy Barbie-giganta Mattel Inc. Marka ta produkuje wiele inteligentnych zabawek dla dzieci, w tym opisywany, podatny telefon. Polska nazwa zabawki to „Fisher-Price telefonik dla gadułki”. Koszt to ponad 50 zł i przeznaczona jest dla dzieci powyżej 12 miesiąca życia.
Zabawka działa jako zestaw słuchawkowy Bluetooth, więc użytkownik może podłączyć do niego swój smartfon i odbierać połączenia za pomocą dziecięcej słuchawki telefonicznej. Jak się okazuje, firma Fisher Price/Mattel nie dołożyła odpowiednich starań, aby odpowiednio zabezpieczyć urządzenie, ponieważ wykryto w nim poważne błędy.
Błędy w telefonie Fisher-Price Chatter
Udostępniając szczegóły w poście na blogu, Pen Test Partners podkreślił, w jaki sposób telefon Fisher-Price Chatter Bluetooth może umożliwiać szpiegowanie użytkowników.
Badacze odkryli, że telefon Fisher-Price Chatter nie posiadał uwierzytelnienia przy przychodzących połączeniach Bluetooth, stając się podsłuchem. Podczas gdy telefon powinien „idealnie” umożliwiać parowanie tylko ze smartfonami użytkowników, w rzeczywistości telefon Fisher Price umożliwia dowolne, przypadkowe połączenie przychodzące. W ten sposób atakujący znajdujący się w zasięgu telefonu-zabawki może podstępnie połączyć się z nim przez Bluetooth i podsłuchiwać. Co więcej, telefon-zabawka umożliwiała także automatyczne odbieranie połączeń przychodzących na podłączonym smartfonie. Ten scenariusz powoduje również naruszenie prywatności, jeśli telefon zabawkowy Bluetooth zostanie pozostawiony bez nadzoru. Jedyną funkcją ograniczającą w tym zabawkowym telefonie jest konieczność podniesienia słuchawki do słuchania dźwięku. Jednak ten skromny wymóg nie jest ograniczeniem, zwłaszcza jeśli w pobliżu znajdują się małe dzieci, które mogą przypadkowo podnieść słuchawkę po dzwonku lub odłożyć słuchawkę na bok po zabawie, umożliwiając w ten sposób uruchomienie funkcji automatycznego odbierania.
To nie pierwszy przypadek, w którym pozornie nieszkodliwa zabawka zamieniła się w wektor szpiegowski. Wcześniej lalka „My Friend Cayla” również wykazywała podobne luki, które umożliwiały podsłuchiwanie. W związku z tym Niemcy, ze względu na naruszenie prywatność, zakazały tej zabawki, wzywając rodziców do jej zniszczenia.
Zalecane środki łagodzące
Obecnie firma Mattel nie skomentowała, czy planuje zająć się tą sprawą w najbliższym czasie. Niestety oznacza to, że wszyscy obecni użytkownicy tego zabawkowego telefonu są narażeni na podsłuchiwanie przez nieznajomych za pomocą tego małego gadżetu. Niemniej jednak badacze zalecili, aby dorośli dokładnie nadzorowali telefon, aby zmniejszyć ryzyko. Obejmuje to sprawdzanie sparowanych urządzeń Bluetooth telefonu w celu znalezienia nieznanych połączeń. Upewnienie się, że słuchawka telefonu-zabawki pozostaje na swoim miejscu. Wyłączanie telefonu, gdy nie jest używany.
Podsumowanie
Świat zagrożeń cyberbezpieczeństwa bardzo się rozwija. Okazuje się, że nie tylko wystarczy dbać o bezpieczeństwo i aktualizować urządzenia mobilne, komputery, urządzenia elektroniczne IOT ale także zwracać uwagę na dziecięce zabawki. Opisywany przykład pokazuje, że niebezpieczne dla nas mogą być pozornie niegroźne przedmioty. Zwracajmy na to uwagę przy każdym zakupie, kierujmy się rozsądkiem oraz starajmy się zrozumieć technologie która stoi nawet za najprostszymi gadżetami.
Popularne

Jak zmienić nieznane/zapomniane hasło Administratora na Windows?

CVE-2026-18963: krytyczny błąd w Keycloak pozwala ominąć weryfikację resetu hasła

Jak poznać hasło administratora lub użytkowników logujących się do Twojego komputera?
Wykradanie haseł do Wifi z urządzeń sieciowych (na przykładzie modemu od UPC)

Czy Wi-Fi może służyć jako radar i rozpoznawać ludzi przez ściany?!

