


Uwaga na atak SEO Poisoning! Dostarcza groźny malware BATLOADER!
Zespół z pierwszej linii obrony Mandiant Managed Defense odkrył kampanię, która wykorzystywała zatruwanie silników optymalizacji wyszukiwarek (ang. SEO), aby skłonić ofiary do pobrania złośliwego oprogramowania BATLOADER. Zaobserwowano również sprytną technikę obejścia obrony przy użyciu mshta.exe, natywnego narzędzia systemu Windows przeznaczonego do uruchamiania plików aplikacji Microsoft HTML (HTA).
SEO Poisoning to metoda ataku, w której cyberprzestępcy tworzą złośliwe witryny zawierające słowa kluczowe i wykorzystują techniki optymalizacji, aby swoje strony wyświetlać w widocznym miejscu w wynikach wyszukiwania, co zwiększa ich wiarygodność.
Łańcuch infekcji
Aktor kampanii wykorzystuje motywy „instalacji bezpłatnych aplikacji zwiększających produktywność” lub „instalacji bezpłatnych narzędzi programistycznych” jako słów kluczowych w SEO. Wszystko po to, aby zwabić ofiary do zhackowanej witryny w celu pobrania instalatora z malware. Instalator zawiera oczywiście legalne oprogramowanie, które niestety instaluje się wraz ze złośliwym BATLOADER w tle, tak aby użytkownik niczego nie podejrzewał.
Początkowa kompromitacja BATLOADER’em jest tylko wstępem do wieloetapowego łańcucha infekcji, który zapewnia atakującym przyczółek wewnątrz docelowej organizacji. Każdy etap ataku jest tylko przygotowaniem kolejnej fazy, aby jak najbardziej utrudnić wykrycie i analizę. Legalne narzędzia, takie jak PowerShell, Msiexec.exe i Mshta.exe, umożliwiają wykonywanie pośrednio złośliwych ładunków. Poniżej szczegóły.
Ścieżka ataku
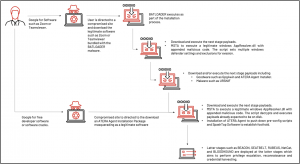
Godną uwagi próbką znalezioną w łańcuchu ataków był plik o nazwie „AppResolver.dll”. Ta biblioteka jest wewnętrznym składnikiem systemu operacyjnego Microsoft Windows opracowanym przez firmę Microsoft, ale z osadzonym w środku złośliwym skryptem VBScript, dzięki czemu podpis cyfrowy kodu pozostaje ważny. Próbka DLL nie wykonuje ukrytego skryptu VB, gdy jest uruchamiana samodzielnie, ale po uruchomieniu z Mshta.exe lokalizuje i wykonuje VBScript bez żadnych problemów. Jego zadaniem jest oszukanie Windows Defendera poprzez wpisanie kilku wykluczeń w rejestrze.
Ten problem najbardziej przypomina CVE-2020-1599, ponieważ podpis PE Authenticode pozostaje ważny po dołączeniu skryptów obsługiwanych przez HTA podpisanych przez dowolnego dewelopera. Następnie pliki .hta można explitować za pomocą programu Mshta.exe, aby ominąć rozwiązania zabezpieczające sprawdzające zaufany podpis. Ten problem został poprawiony jako CVE-2020-1599.
Taka technika omijania została wykorzystana kilka razy w łańcuchu ataku do zmiany ustawień hosta i uruchamiania ładunków.
Na późniejszych etapach w łańcuchu ataków tej kampanii instalowane jest znane, legalne oprogramowanie, takie jak Gpg4win Utility, NSUDO Utility, ATERA i SplashTop. Mają one obsługiwać zdalny dostęp, eskalację uprawnień, uruchamianie ładunków, szyfrowanie i trwałość. Na końcu wdrażane są złośliwe programy, takie jak BEACON, URSNIF, NetCat czy BloodHound, aby zapewnić trwałość, rekonesans i możliwości kradzieży poświadczeń w organizacji.
Podsumowanie
Grupa odkrywców kampanii podejrzewa, że twórcami tego ataku mogą być aktorzy odpowiedzialny za ransomware Conti, ponieważ schematy działań i opisy komend są tutaj identyczne. Jednak jak wiemy, w 2021 roku plany działania ransomware Conti wyciekły do wiadomości publicznej, więc teoretycznie każdy może się pod nich podszywać. Ofiary kampanii wydają się działać w wielu branżach, dlatego motywacje grupy hackerskiej są obecnie nieznane, jednak najbardziej prawdopodobne to kradzież poświadczeń dających wystarczające uprawnienia do wdrożenia ransomware na krytycznych zasobach w organizacji.
Popularne

Atak bez hasła na Microsoft 365. Przestępcy przejmowali sesje i obchodzili MFA

Badacz uzyskał uprawnienia roota w najnowszym Samsung Smart TV i odkrył zaskakujące fakty

Jak hakerzy wykorzystują PHP2Shell do uzyskania uprawnień administratora (root) na Firewallach

LiteLLM znów przejęty. Złośliwa aktualizacja wykradała klucze API i poświadczenia

Wykradanie haseł do Wifi z urządzeń sieciowych (na przykładzie modemu od UPC)

