


Ataki ransomware i olbrzymia nagroda
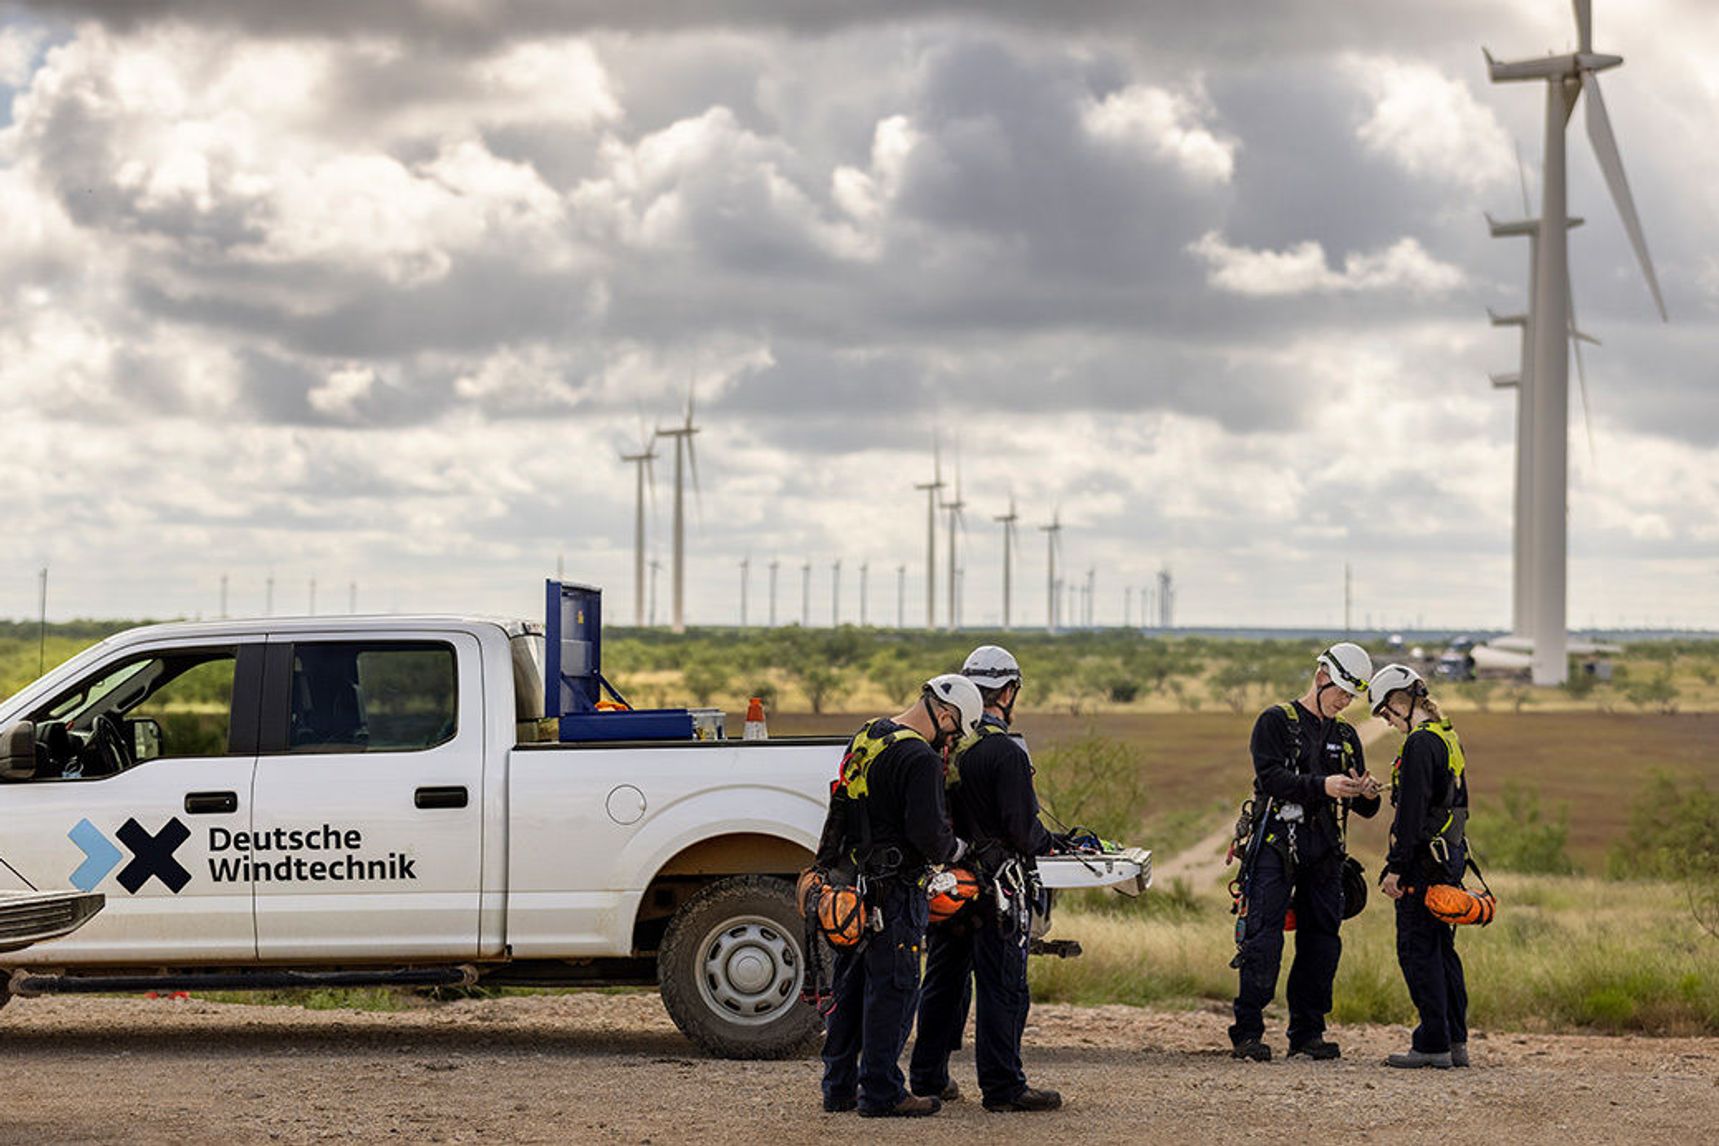
Niemiecki gigant turbin wiatrowych, Deutsche Windtechnik, powiadomił w tym tygodniu, że niektóre z jego systemów IT zostały dotknięte ukierunkowanym profesjonalnym cyberatakiem.
Incydent miał miejsce 11 kwietnia. Zmusił firmę do wyłączenia połączeń zdalnego monitorowania danych z turbin wiatrowych ze względów bezpieczeństwa. Deutsche Windtechnik twierdzi, że dwa dni później reaktywował połączenia.
Deutsche Windtechnik poinformował również, że 14 kwietnia udało się wznowić działania operacyjne z niewielkimi ograniczeniami. Firma twierdzi, że wszystkie jej systemy informatyczne zostały ocenione w bezpiecznym środowisku, a problemy zostały zidentyfikowane i wyizolowane. Ponadto gigant turbin wiatrowych zwiększył bezpieczeństwo swoich systemów po incydencie.
„Analiza kryminalistyczna została zakończona, a jej wynik pokazał, że był to ukierunkowany profesjonalny cyberatak” – powiedział Deutsche Windtechnik.
Chociaż Deutsche Windtechnik nie podała, jakiego rodzaju cyberataku padł ofiarą, istnieje duże prawdopodobieństwo, że mogło w to być zamieszane oprogramowanie ransomware, chociaż żadna znana grupa nie zgłosiła jeszcze ataku.
Według The Wall Street Journal, Deutsche Windtechnik, która podczas ataku straciła kontrolę nad około 2000 turbinami, rzeczywiście padł ofiarą oprogramowania ransomware, ale był w stanie przywrócić swoje systemy bez konieczności kontaktowania się z atakującymi.
Nie jest to pierwszy i zapewne nie ostatni atak na producentów „zielonej” energii. Zdarzenia z Deutsche Windtechnik miało miejsce wkrótce po tym, jak producent turbin wiatrowych Nordex SE padł ofiarą zapracowanego ostatnio gangu Conti ransomware. Na początku marca producent turbin wiatrowych Enercon GmbH utracił zdalne połączenie z około 5800 turbinami po zhakowaniu sieci satelitarnej Viasat.
Gangi ransomware zaczynają być takim zagrożeniem dla gospodarki, że we wtorek 27 kwietnia Departament Stanu USA zaoferował nagrodę w wysokości do 10 milionów dolarów za informacje o osobach stojących za cyberatakami „NotPetya” z czerwca 2017 r.
Szkodliwe oprogramowanie NotPetya (znane również jako PetrWrap, exPetr, GoldenEye i Diskcoder.C) zaatakowało dziesiątki tysięcy systemów na całym świecie, powodując miliardy dolarów szkód. Globalne firmy, w tym Rosneft, AP Moller-Maersk, Merck, FedEx, Mondelez International, Nuance Communications, Reckitt Benckiser i Saint-Gobain, poinformowały, że z powodu ataku straciły setki milionów dolarów.
O ile w przypadku elektrowni wiatrowych możemy domyślać się kto skorzystałby na przerwach w dostawach energii. O tyle w przypadku „NotPetya” rząd amerykański wskazuje winowajców. W szczególności rząd USA „poszukuje informacji o sześciu funkcjonariuszach Głównego Zarządu Wywiadu Sztabu Generalnego Sił Zbrojnych Federacji Rosyjskiej (GRU)” ze względu na ich rolę w atakach, które miały wpływ na amerykańską infrastrukturę krytyczną.
„Program Rewards for Justice (RFJ), zarządzany przez Dyplomatyczną Służbę Bezpieczeństwa, oferuje nagrodę w wysokości do 10 milionów dolarów za informacje prowadzące do identyfikacji lub lokalizacji każdej osoby, która działając pod kierunkiem lub pod kontrolą obcego rządu uczestniczy w złośliwych działaniach cybernetycznych przeciwko amerykańskiej infrastrukturze krytycznej z naruszeniem ustawy o oszustwach i nadużyciach komputerowych (CAFA)” – czytamy w komunikacie.
Departament stanu USA zarzuca funkcjonariuszom GRU Jurij Sergiejewicz Andrienko (Юрий Сергеевич Андриенко) Sergey Władimirowicz Detistov (Сергей Владимирович Детистов) Pavel Valeryevich Frolov (Павел Валерьевич Фролов) Anatoliy Sergiejewicz Kovalev (Анатолий Сергеевич Ковалев) Artem Valeryevich Ochichenko (Артем Валерьевич Очиченко) i Petr Nikołajewicz Pliskin (Петр Николаевич Плискин) jakoby byli członkami grupy, która rozmieściła niszczycielskie szkodliwe oprogramowanie NotPetya.
Według Departamentu Stanu cała szóstka pracuje w jednostce 74455 GRU, znanej również jako Sandworm Team, Telebots, Voodoo Bear i Iron Viking.
NotPetya została przypisana Rosji przez kilka rządów w 2018 roku, a wielka ława przysięgłych oskarżyła sześciu rosyjskich oficerów o przeprowadzanie cyberataków w październiku 2020 roku.
Popularne

Atak bez hasła na Microsoft 365. Przestępcy przejmowali sesje i obchodzili MFA

Jedna luka może pozwolić na przejęcie kontroli nad całą domeną. Microsoft łata krytyczną podatność Active Directory

Wykradanie haseł do Wifi z urządzeń sieciowych (na przykładzie modemu od UPC)

Badacz uzyskał uprawnienia roota w najnowszym Samsung Smart TV i odkrył zaskakujące fakty

Jak hakerzy wykorzystują PHP2Shell do uzyskania uprawnień administratora (root) na Firewallach

