


Bezpieczeństwo satelitów i włamanie do Starlink SpaceX
Hackowanie satelitów nie jest niczym nowym w świecie cyberbezpieczeństwa. Badacz Karl Koscher i jego koledzy wykazali, że hackerzy mogą komunikować się z satelitami, które zostały już wycofane z użytku, ale nie zostały jeszcze przeniesione na „kosmiczny cmentarz”.
Koscher od dawna zajmuje się hackowaniem satelitów – był członkiem ADDVulcan, zespołu, który uczestniczył w wyzwaniu DEF CON „Hack-a-Sat” w 2020 roku.
Wspierany przez Siły Powietrzne USA konkurs typu „Capture the Flag” stawiał przed drużynami zadanie odzyskania kontroli nad satelitą przejętym przez wroga. Ostatecznym wyzwaniem było przesłanie wskazówek do prawdziwego satelity na orbicie, nakazując mu zrobienie zdjęcia Księżyca.
Zarówno Hack-a-Sat, jak i ostatnie włamanie Koschera do satelity ujawniają słabości zabezpieczeń sztucznych satelitów unoszących się na orbicie okołoziemskiej.
Wykorzystanie ataków na satelity
Jak podaje portal TechnologyReview, zaledwie godzinę przed inwazją rosyjskich wojsk na Ukrainę, rosyjscy hakerzy obrali za cel amerykańską firmę satelitarną Viasat. Operacja spowodowała natychmiastową utratę łączności w najwcześniejszych dniach wojny dla ukraińskiego wojska, które polegało na usługach Viasat w zakresie dowodzenia i kontroli sił zbrojnych kraju.
Malware o nazwie AcidRain przeciwko modemom i routerom Viasat, wyrządził sporo szkód szybko wymazując wszystkie dane w systemie. Maszyny restartowały się i były stale niedostępne. W ten sposób skutecznie zniszczono tysiące terminali.
Problemy Starlinka
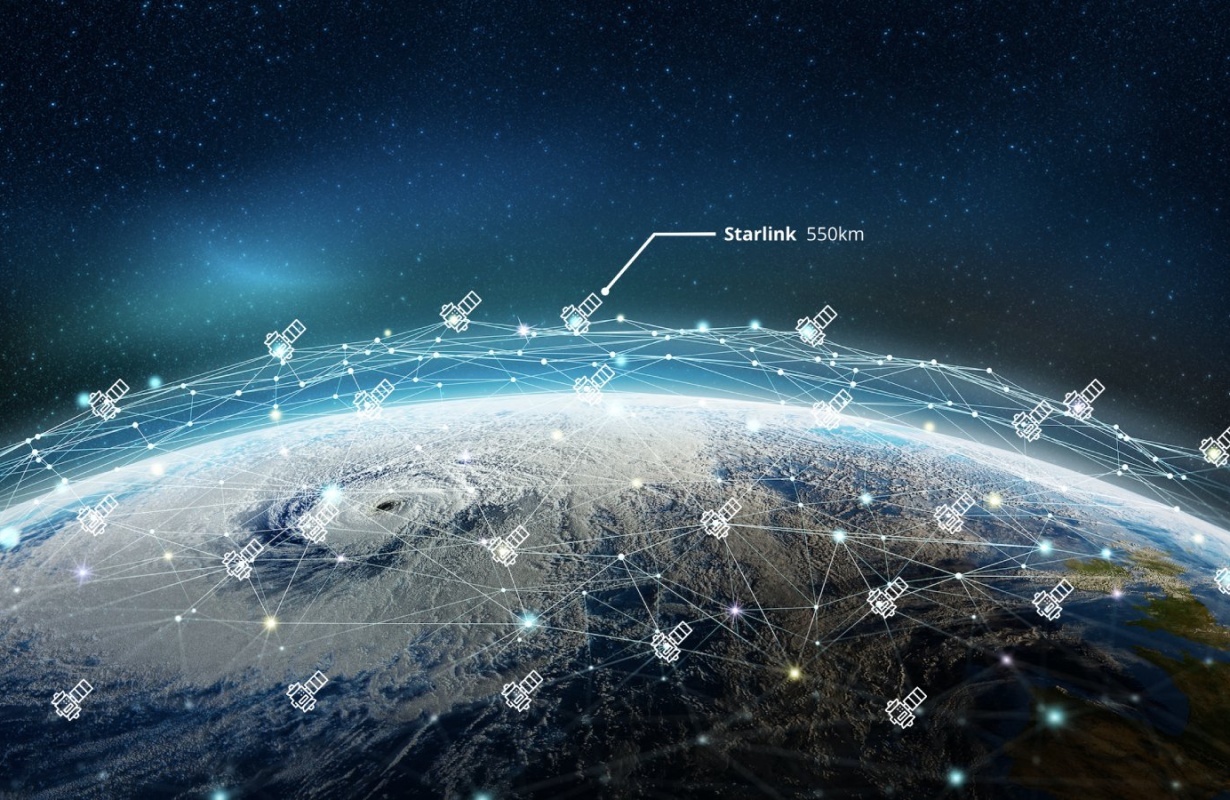
Starlink czyli system satelitarny budowany przez amerykańską firmę SpaceX ostatnio także boryka się z poważnymi problemami. Federalna Komisja Łączności poinformowała, że Starlink nie dostanie 1 mld USD dotacji, ponieważ, okazał się zbyt wolny. W szczegółach możemy się dowiedzieć, że system:
- Ma niezadowalającą szybkość transferu danych
- Ma wysokie koszty sprzętu wymaganego od odbiorcy
- Jest to niesprawdzona technologia, która obecnie znajduje się dopiero w fazie rozwoju
- Niespełnienia wszystkich wymagań programu z początkowych założeń
W założeniach Starlink, przy niskich opóźnieniach miał gwarantować prędkość pobierania 100 Mb/s, a wysyłania 20 Mb/s. Tymczasem podczas badania przeprowadzonego przez firmę Ookla okazało się, że Starlink ma duże problemy z utrzymaniem wymaganych prędkości. Zmiany w cenach również nie są zadawalające. W Polsce: 2960 zł za sprzęt (było 2269 zł), 400 zł za wysyłkę i obsługę (było 276 zł), 449 zł miesięcznie za usługę (bez zmian).
Bezpieczeństwo Starlink
Dodatkowo, badacz bezpieczeństwa Lennert Wouters podzielił się szczegółami swojego eksperymentalnego włamania na terminale Starlink podczas targów Black Hat USA 2022.
„Powszechna dostępność terminali Starlink (UT) wystawia je na działanie hakerów i otwiera napastnikowi drzwi do swobodnej eksploracji sieci” – powiedział Wouters w komunikacie prasowym.
Jak podaje serwis Wired, w ubiegłą środę badacz pokazał uczestnikom modchip który skonstruował, aby włamać się do Starlink. Modchip został zbudowany przy użyciu części, które można łatwo kupić w sklepach z elektroniką za około 25 dolarów i podłączyć bezpośrednio do urządzenia Starlink.

Urządzenie pozwoliło hakerom uruchomić kod na access pointach Starlink i uzyskać dostęp do całej sieci, a także części systemu. Badacz udostępnił plany swojego modchipa publicznie na GitHubie.
Wouters dokonał włamania w ramach programu SpaceX, który płaci badaczom za znalezienie błędów w usłudze Starlink. W środę SpaceX pogratulował Woutersowi odkrycia i powiedział, że wydał aktualizację swojego oprogramowania.
Bezpieczeństwo Starlink
Hakerzy już nie raz wykorzystali satelity. W 2009 roku brazylijska policja federalna aresztowała 39 osób za rzekome włamanie się do satelitów byłej marynarki wojennej USA w celu wykorzystania ich do własnej komunikacji.
Brak odpowiednich środków bezpieczeństwa na większości satelitów oznacza, że rządy mogą potencjalnie zwrócić się do hakerów aby osłabić inne Państwo. Jest to cały czas powiększające się ryzyko a zważając na skale, firmy powinny zastanowić się nad rozwojem bezpieczeństwa sieci satelitarnych.
Sytuacja na Ukrainie pokazała w jak łatwy sposób można sparaliżować całą komunikacje militarną. Starlink ma obecnie ponad 400 000 abonentów na całym świecie. W momencie przejęcia systemu, porównywalna do małego Państwa ilość osób straciłaby całkowity dostęp do Internetu.
Popularne

PHP2Shell: dwie krytyczne luki w jednym z fundamentów Internetu

Wykradanie haseł do Wifi z urządzeń sieciowych (na przykładzie modemu od UPC)

Co powinniśmy wiedzieć na temat nowelizacji ustawy o krajowym systemie cyberbezpieczeństwa? (Część 3). Czym jest system informatyczny S46

Przejęcie kontroli nad komputerem przy użyciu protokołu DNS
Przejęcie subdomeny Ferrari do stworzenia fałszywej kolekcji Ferrari NFT

