


Ransomware na Apple! Czy jest się czego bać?
Uwaga, właściciele Maców! Znana grupa ransomware LockBit podobno opracowuje złośliwe oprogramowanie mogące szyfrować pliki na urządzeniach z systemem operacyjnym macOS, czyli produktach Apple. Czy sprawa jest poważna?
Pierwszy był MalwareHunterTeam. Poinformował w niedzielę, że natknął się na coś, co wyglądało na pierwszą iterację złośliwego oprogramowania dla systemu macOS opracowaną przez dużą grupę zajmującą się ransomware.
Wkrótce potem Vx-Underground, które bada próbki złośliwego oprogramowania, znalazło dowody na to, że analizowany kod istnieje co najmniej od listopada 2022 roku.
Na tym etapie malware wydawał się gotowym produktem, a kiedy analizowano pierwszą próbkę, żaden z silników antymalware w VirusTotal go nie wykrywał.
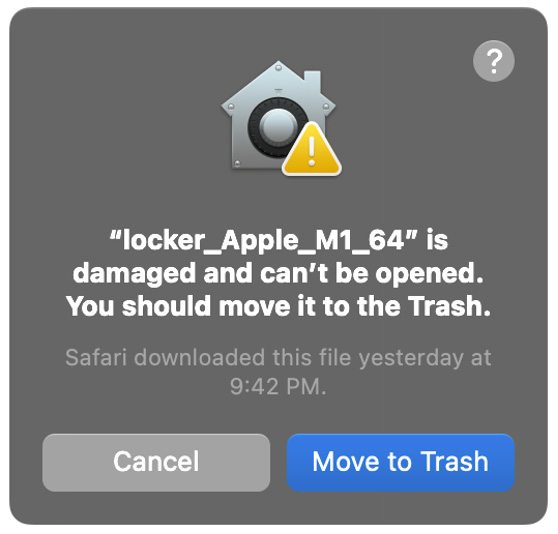
W końcu głos zabrał ekspert ds. bezpieczeństwa Apple, Patrick Wardle. Przeprowadził analizę wersji LockBit dla systemu macOS i stwierdził, że chociaż może działać na komputerach Mac i jest w stanie szyfrować pliki, obecnie nie stanowi realnego zagrożenia. Po pierwsze analizowana próbka została podpisana, ale niezaufanym certyfikatem, co oznacza, że macOS uniemożliwia jej uruchomienie. Po drugie Wardle zwrócił uwagę, że nawet jeśli takie oprogramowanie znajdzie sposób na uruchomienie się na urządzeniu z systemem macOS, zabezpieczenia systemu plików wdrożone przez Apple, takie jak TCC (Transparency, Consent i Control), prawdopodobnie znacznie ograniczą jego wpływ.
Badacz odkrył również, iż analizowany kod zawiera błędy, które mogą spowodować nagłe zakończenie jego działania w systemie macOS.
Podczas swojej analizy Wardle znalazł ciągi znaków sugerujące, że przynajmniej część kodu została zaczerpnięta z wersji przeznaczonej do atakowania systemów Windows. Ponadto badacz wskazał, że znaczna część to kod Linuksa, ponownie skompilowany dla systemu macOS.
„Chociaż może to być pierwszy raz, gdy duża grupa stworzyła oprogramowanie ransomware zdolne do działania w systemie macOS, warto zauważyć, że ta próbka nie jest jeszcze gotowa na masowe ataki. Od braku certyfikatu do podpisywania kodu po nieznajomość TCC i innych zabezpieczeń systemu plików macOS, w obecnym stanie, nie stanowi zagrożenia dla użytkowników macOS” – powiedział Wardle.
Analityk zagrożeń Emsisoft Brett Callow zwrócił uwagę, że nie ma dowodów, by złośliwe oprogramowanie zostało użyte w praktyce. „Jest to jednak wskazówka, że LockBit myśli, a przynajmniej myślał o komputerach Mac” – zauważył Callow.
Microsoft o ransomware na Apple
Przypomnijmy, że w styczniu badacze bezpieczeństwa Microsoft zgłaszali ataki ransomware na flagowy system operacyjny Apple. Ostrzegali, iż motywowani finansowo cyberprzestępcy nadużywają legalnych funkcji macOS w celu wykorzystania luk w zabezpieczeniach, obejścia zabezpieczeń lub zmuszenia użytkowników do zainfekowania urządzeń.
W poście na blogu dokumentującym badania nad czterema znanymi rodzinami ransomware macOS, zespół ds. analizy zagrożeń bezpieczeństwa firmy Microsoft opublikował IOC i szczegóły techniczne, aby pokazać, w jaki sposób aktorzy ransomware atakują użytkowników urządzeń z systemem macOS.
Chodziło oczywiście o to, że większość ataków ransomware w praktyce jest ukierunkowana na system operacyjny Microsoft – Windows i firma z Redmond wykorzystywała publikowane na blogu badania, aby wykazać, że zagrożenie jest wieloplatformowe.
„Napastnicy stale rozwijają swoje techniki i poszerzają swoje rzemiosło, aby skuteczniej zarzucać sieć, nie pozwalając umykać potencjalnym celom. Jest to widoczne w wielu branżach, systemach i platformach dotkniętych atakami ransomware. Zrozumienie, jak ransomware działa w tych systemach i platformach, ma kluczowe znaczenie dla ochrony dzisiejszych urządzeń i hybrydowych środowisk pracy” – przypominał wtedy Microsoft.
Badanie Microsoftu zostało skrytykowane przez zewnętrznych specjalistów. Głównie dlatego, że potwierdziło, iż początkowy wektor infekcji ransomware dla komputerów Mac zwykle opiera się na metodach wspomaganych przez użytkownika, takich jak pobieranie i uruchamianie fałszywych lub trojanizowanych aplikacji.
Nie był to pierwszy raz, kiedy Microsoft wykorzystał swój publiczny blog, aby zwrócić uwagę na luki w zabezpieczeniach Apple. Wcześniej gigant z Redmond opublikował szczegółowe informacje na temat luki w zabezpieczeniach macOS Gatekeeper. Podatności, która szybko ewoluowała – od trojana gromadzącego podstawowe informacje do ukrytego backdoora o potężniejszych możliwościach.
Popularne

Wykradanie haseł do Wifi z urządzeń sieciowych (na przykładzie modemu od UPC)

PHP2Shell: dwie krytyczne luki w jednym z fundamentów Internetu

Jak zmienić nieznane/zapomniane hasło Administratora na Windows?
WPSplinter – 16-letnia luka w Broadcom Wi-Fi pozwala przejąć router bez hasła
Bezpieczeństwo satelitów i włamanie do Starlink SpaceX

