


Microsoft potwierdza atak DDoS na platformę M365 oraz portal Azure
W zeszły piątek Microsoft potwierdził, że awarie Microsoft 365 i Azure Portal, których doświadczyli użytkownicy w tym miesiącu, spowodowane były atakami DDoS w warstwie 7.
Wczoraj pisaliśmy o załatanej przez Microsoft podatności w Azure AD, umożliwiającej przejęcie konta i eskalację uprawnień. W zeszły piątek gigant z Redmont został zaatakowany DDoSem. Atak dotyczył usług Microsoft 365 oraz Azure.
Problemy z dostępem do portalu Azure i M365
W pierwszej połowie czerwca Microsoft wielokrotnie potwierdzał bieżące problemy z usługami chmurowymi – Microsoft 365 (w tym Outlook on the web i OneDrive) oraz Azure Portal – ale nie podano wówczas, że były one spowodowane przez wzrost ruchu. Teraz natomiast firma poinformowała, że ataki były spowodowane aktywnością DDoS.
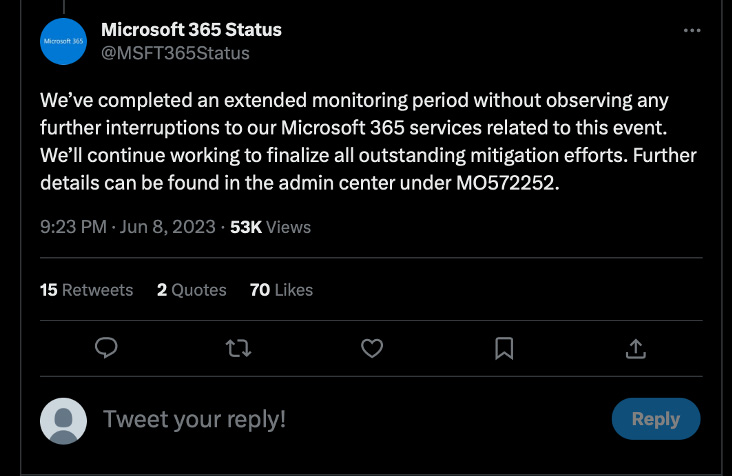
„Ta ostatnia aktywność DDoS dotyczyła warstwy 7, a nie warstwy 3 lub 4” – podano.
Przypominamy, że warstwa 7 odnosi się do warstwy aplikacji w modelu OSI.
Kto stoi za atakami?
Za ataki odpowiedzialna jest grupa nazwana przez Microsoft „Storm-1359”.
„Ataki te prawdopodobnie polegają na dostępie do wielu wirtualnych serwerów prywatnych (VPS) w połączeniu z wynajmowaną infrastrukturą chmurową, otwartymi serwerami proxy i narzędziami DDoS” – poinformował Microsoft.
Jak wyglądają ataki Storm-1359 (TTP)
Firma ujawniła również szczegółowe informacje na temat taktyk, technik i procedur atakujących (TTP).
Zaobserwowano, że Storm-1359 uruchamia kilka rodzajów ruchu związanego z atakami DDoS warstwy 7:
- Atak HTTP(S) flood – ma na celu wyczerpanie zasobów systemowych przy dużym obciążeniu uzgadniania SSL/TLS i przetwarzania żądań HTTP(S). W takim przypadku atakujący wysyła duże obciążenie (w milionach) żądań HTTP(S), które są dobrze rozmieszczone na całym świecie z różnych źródłowych adresów IP. Powoduje to, że w zapleczu aplikacji brakuje zasobów obliczeniowych (procesora i pamięci).
- Obejście pamięci podręcznej – atak próbuje ominąć warstwę CDN i może spowodować przeciążenie serwerów źródłowych. W takim przypadku atakujący wysyła serię zapytań do wygenerowanych adresów URL, które zmuszają warstwę frontendową do przekazywania wszystkich żądań do źródła zamiast obsługi z pamięci podręcznej.
- Slowloris – polega na tym, że klient otwiera połączenie z serwerem WWW, żąda zasobu (np. obrazu), a następnie nie potwierdza pobrania (lub akceptuje je powoli). Zmusza to serwer WWW do utrzymywania otwartego połączenia i utrzymywania żądanego zasobu w pamięci.
Wszystkie te taktyki mają na celu przytłoczenie docelowych systemów i zakłócenie ich normalnego działania, utrudniając użytkownikom dostęp do nich.
Na szczęście nie ma dowodów, by podczas tych incydentów uzyskano dostęp do danych klientów lub zostały one naruszone, co daje pewne poczucie bezpieczeństwa użytkownikom, których to dotyczy.
Popularne
Wykradanie haseł do Wifi z urządzeń sieciowych (na przykładzie modemu od UPC)

Protected Actions w Entra ID
Jak poznać hasło administratora lub użytkowników logujących się do Twojego komputera?
Jak zmienić nieznane/zapomniane hasło Administratora na Windows?
Fałszywe instalatory LastPass rozpowszechniają narzędzie do wyłączania EDR na poziomie jądra oraz dystrybuują oprogramowanie kradnące dane!

