


Cyberatak na supermarkety we Francji. Hakerzy zamienili chłodnie w piekarniki
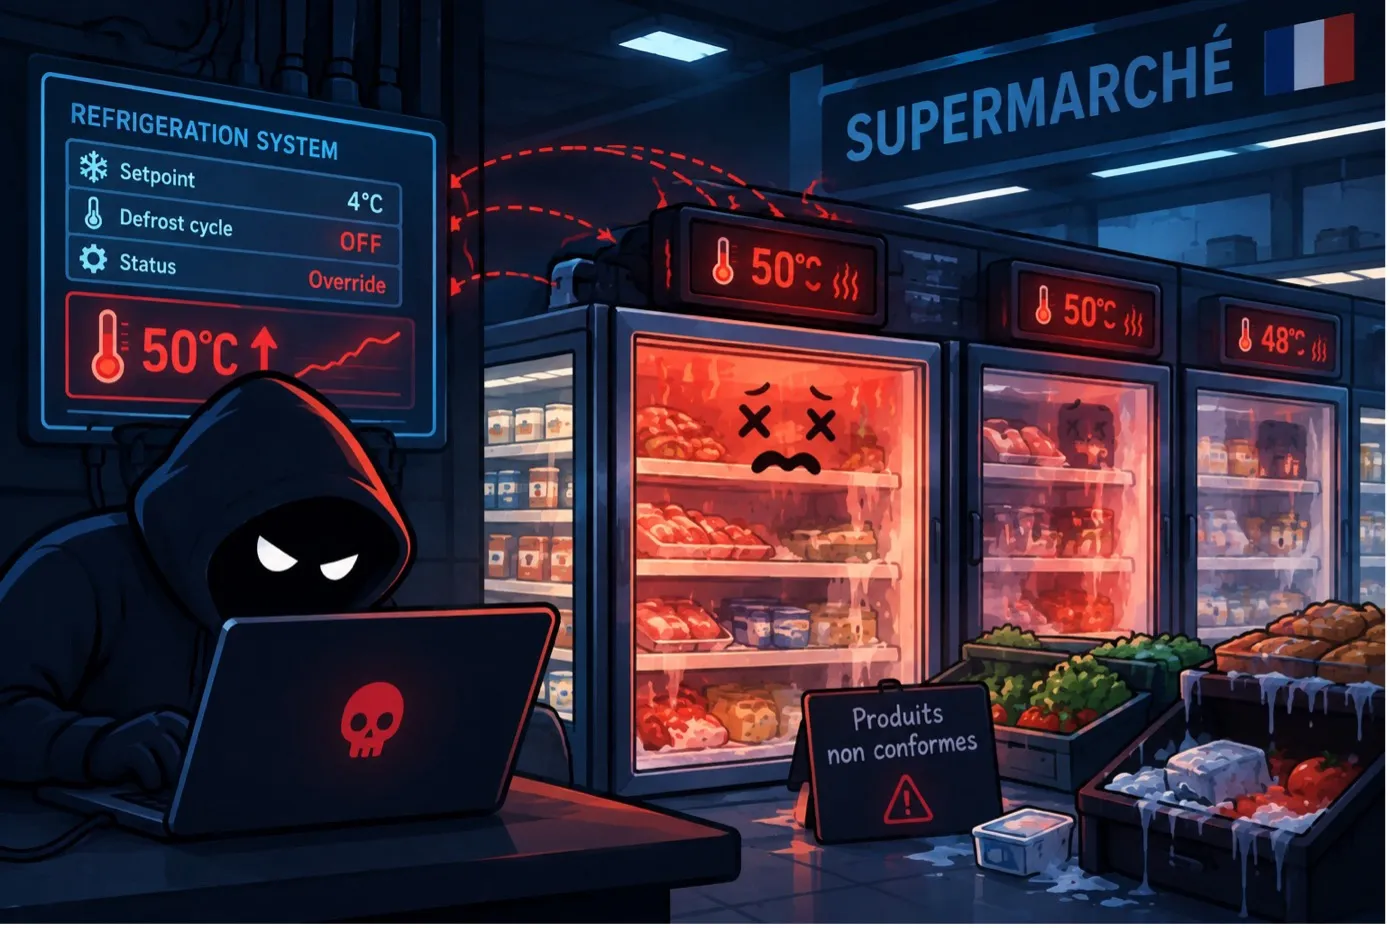
Cyberatak na setki francuskich supermarketów pokazał, że przejęcie systemów przemysłowych nie musi oznaczać kradzieży danych ani zaszyfrowania komputerów. Wystarczy uzyskać dostęp do urządzeń sterujących, aby doprowadzić do poważnych strat fizycznych i finansowych. W nocy z 11 na 12 października 2026 roku napastnicy przejęli kontrolę nad systemami chłodniczymi w sklepach i zmienili ich parametry pracy. W części urządzeń temperatura wzrosła nawet do 50°C, co doprowadziło do zniszczenia produktów spożywczych.
Incydent dotknął m.in. sieci Intermarché, Netto i Coopérative U. Zgłaszano również problemy w sklepach Carrefour, Monoprix i E.Leclerc. Skala strat nie została jeszcze ostatecznie ustalona, ale z pewnością sięgają one milionów euro. Francuskie służby wszczęły dochodzenie w sprawie ataku.
Zdalne sterowanie stało się punktem wejścia
Atak nie polegał na przejęciu pojedynczej lodówki. Celem były kontrolery zarządzające instalacjami chłodniczymi, które pozwalają centralnie monitorować i zmieniać parametry pracy wielu urządzeń w sklepie.
Francuski CERT-FR potwierdził liczne przypadki kompromitacji zdalnych sterowników z rodzin Danfoss AK-SM i AK-SC, a także wskazał urządzenia Copeland XWEB oraz Dixell XWEB jako objęte ostrzeżeniem. Są to systemy wykorzystywane do zarządzania instalacjami chłodniczymi w obiektach komercyjnych i przemysłowych.
Problemem jest możliwość zdalnego zarządzania urządzeniami, które nie powinny być dostępne z publicznego Internetu. Interfejs administracyjny kontrolera pozwala zmieniać konfigurację, kontrolować temperaturę i harmonogramy pracy, a także monitorować alarmy. Jeżeli taki interfejs zostanie wystawiony do sieci bez odpowiednich ograniczeń, atakujący może próbować wykorzystać słabe zabezpieczenia lub znane podatności.
Nie ogłoszono jednak, jaki dokładnie wektor początkowego dostępu wykorzystano w incydencie. Nie ma też dowodów, by napastnicy użyli konkretnej podatności, opisanej wcześniej przez badaczy.
Jak doprowadzono do wzrostu temperatury?
Według doniesień medialnych napastnicy manipulowali ustawieniami systemów chłodniczych, uruchamiając lub wydłużając cykle automatycznego odszraniania. Temperatura w części urządzeń miała wzrosnąć do około 50°C, a niektóre instalacje pozostawały w takim trybie przez kilka godzin.
Odszranianie jest standardową funkcją urządzeń chłodniczych. Problem pojawił się wtedy, gdy mechanizm ten został wykorzystany w sposób niezgodny z przeznaczeniem. Zamiast utrzymywać bezpieczne warunki przechowywania produktów, urządzenia zaczęły je ogrzewać.
To bardzo ciekawy przykład ataku na OT, czyli systemy sterujące procesami fizycznymi. W przeciwieństwie do typowego incydentu IT, którego skutkiem może być utrata danych lub niedostępność aplikacji, tutaj zmiana parametrów pracy urządzenia wpłynęła bezpośrednio na bezpieczeństwo produktów i funkcjonowanie sklepów.
W części lokalizacji zgłaszano również pożary lub uruchomienie się systemów przeciwpożarowych. Francuskie organy ścigania uwzględniają te okoliczności w prowadzonym dochodzeniu.
Znane podatności w sterownikach Danfoss
Atak nastąpił niedługo po publikacji analizy zespołu Claroty Team82, który w sierpniu 2026 roku opisał problemy bezpieczeństwa w sterownikach Danfoss AK-SM 800A. Badacze zidentyfikowali trzy podatności dotyczące interfejsu zarządzania: mechanizm umożliwiający obejście uwierzytelniania, podatność typu command injection oraz problem pozwalający na wstrzyknięcie dyrektyw konfiguracji Nginx. Producent otrzymał zgłoszenia i przygotował poprawki dla opisanych problemów.
Wśród opisanych luk znalazła się CVE-2025-41450, związana z obejściem uwierzytelniania, oraz CVE-2025-41451, dotycząca wstrzyknięcia poleceń SMTP. Ta druga mogła prowadzić do zdalnego wykonania kodu w określonych warunkach. Nie należy jednak utożsamiać tych podatności z wektorem ataku na francuskie supermarkety. Podane do publicznej wiadomości informacje nie dowodzą, by wykorzystano właśnie te błędy.
Dodatkowym problemem są starsze modele sterowników, które nie otrzymują już aktualizacji bezpieczeństwa. Samo zastosowanie poprawki w nowszej wersji urządzenia nie rozwiązuje problemu firm korzystających z wycofanego sprzętu. W takich przypadkach konieczne może być ograniczenie dostępu sieciowego lub wymiana urządzenia.
Dlaczego incydent powinien zainteresować zespoły bezpieczeństwa?
Atak pokazuje, że systemy chłodnicze, klimatyzacyjne i inne urządzenia zarządzające infrastrukturą budynków nie mogą być traktowane jako nieistotne dodatki do sieci firmowej. W praktyce często są połączone z siecią, obsługiwane zdalnie przez serwis techniczny i utrzymywane przez wiele lat.
Z perspektywy SOC ważne jest monitorowanie dostępu do interfejsów administracyjnych urządzeń OT, nietypowych zmian konfiguracji oraz operacji wykonywanych poza ustalonymi oknami serwisowymi. Istotne są również nagłe zmiany temperatury, nieoczekiwane harmonogramy odszraniania i wyłączanie alarmów. Zdarzenia te powinny być korelowane z logami dostępu oraz informacjami o zmianach konfiguracji.
Podstawowe działania ochronne obejmują usunięcie bezpośredniego dostępu do paneli zarządzania z Internetu, ograniczenie dostępu zdalnego do zaufanych adresów i kontrolowanych punktów wejścia, zmianę domyślnych poświadczeń oraz instalowanie dostępnych aktualizacji. Francuski CERT-FR zaleca przede wszystkim odizolowanie takich kontrolerów od sieci lub odpowiednie filtrowanie dostępu. W przypadku podejrzenia kompromitacji konieczna jest także weryfikacja kont, konfiguracji i parametrów pracy urządzenia.
Cyberatak, który wykracza poza świat IT
Incydent we Francji przypomina, że skutki cyberataku nie kończą się na ekranie komputera. Przejęcie systemu zarządzania chłodzeniem może doprowadzić do strat finansowych, zakłócenia pracy sklepów, zmarnowania żywności i zagrożenia dla bezpieczeństwa fizycznego.
Dla organizacji korzystających z urządzeń OT najważniejsza lekcja jest prosta – interfejs administracyjny urządzenia przemysłowego nie powinien być dostępny bezpośrednio z Internetu. Segmentacja sieci, kontrolowany dostęp serwisowy i monitoring zmian parametrów pracy są równie ważne jak zabezpieczenia tradycyjnych serwerów i stacji roboczych.
Popularne

Wykradanie haseł do Wifi z urządzeń sieciowych (na przykładzie modemu od UPC)

Jak poznać hasło administratora lub użytkowników logujących się do Twojego komputera?

Jak zmienić nieznane/zapomniane hasło Administratora na Windows?

Claude otwiera się na offensive security. Anthropic wprowadza trzy poziomy dostępu

Protected Actions w Entra ID

