


Microsoft wycofuje memberOf z Entra ID. Co stanie się z grupami dynamicznymi po 3 listopada?
Microsoft ogłosił zakończenie publicznej wersji zapoznawczej dla wykorzystania atrybutu memberOf w Microsoft Entra ID. Po 3 listopada 2026 roku konfiguracje wykorzystujące ten mechanizm przestaną być aktualizowane, zachowując ostatni znany stan członkostwa i przypisań. Zmiana dotyczy nie tylko grup dynamicznych, ale również dynamicznych jednostek administracyjnych oraz polityk automatycznego przypisywania pakietów dostępu w Entitlement Management.
Do czego służył ten mechanizm?
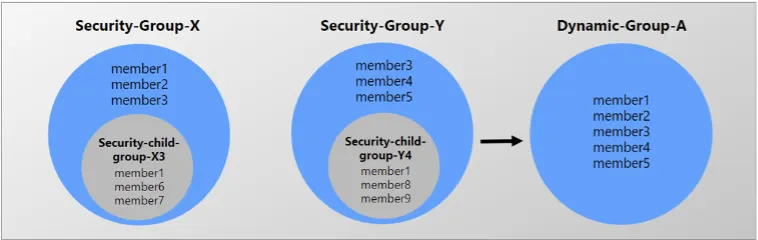
Wspomniana funkcjonalność w Microsoft Entra ID umożliwia administratorom tworzenie grup dynamicznych i jednostek administracyjnych, które są zapełniane przez dodawanie członków z innych grup za pomocą atrybutu memberOf. Aplikacje, które wcześniej nie mogły odczytywać członkostwa opartego na grupach w Microsoft Entra ID, były dzięki temu zdolne do odczytywania pełnego członkostwa nowych grup memberOf. Grupy te mogą być używane nie tylko w aplikacjach, ale także do przypisywania licencji. Poniższy diagram ilustruje, jak można utworzyć grupę dynamiczną Dynamic-Group-A, której członkami są grupy Security-Group-X i Security-Group-Y. Członkowie grup wewnątrz Security-Group-X i Security-Group-Y nie stają się członkami Dynamic-Group-A.
Dlaczego Microsoft rezygnuje z memberOf?
Jak wyjaśnia Microsoft, podczas testów zaobserwowano, że wykorzystanie memberOf może spowalniać przetwarzanie członkostwa wszystkich grup dynamicznych w danym tenancie. Funkcja nie była przeznaczona do wykorzystania w środowiskach produkcyjnych i powinna być stosowana wyłącznie w środowiskach testowych. Microsoft pracuje nad rozwiązaniem, które pozwoli realizować podobne scenariusze przy odpowiednim poziomie skalowalności i niezawodności.
Co wydarzy się po 3 listopada 2026 roku?
Konsekwencją zakończenia public preview nie będzie automatyczne usunięcie grup ani ich członków. Konfiguracje wykorzystujące memberOf przestaną się aktualizować i pozostaną w ostatnim znanym stanie. Oznacza to, że późniejsze zmiany w grupach źródłowych nie będą prawidłowo odzwierciedlane w zależnych od nich konfiguracjach.
Co powinni sprawdzić administratorzy?
Microsoft zaleca przeprowadzenie przeglądu wszystkich konfiguracji korzystających z memberOf przed 3 listopada 2026 roku. Administratorzy powinni wyeksportować konfiguracje grup dynamicznych, zastąpić reguły wykorzystujące memberOf obsługiwanymi operatorami lub zmienić typ członkostwa na Assigned. Podobne kroki należy podjąć w przypadku dynamicznych jednostek administracyjnych i polityk automatycznego przypisywania pakietów dostępu.
Podsumowanie
Zakończenie public preview memberOf jest istotne, ponieważ istniejące konfiguracje nie zostaną automatycznie usunięte, lecz przestaną być aktualizowane. To ryzyko utrzymywania nieaktualnego członkostwa i uprawnień. Microsoft nie wycofuje grup dynamicznych z Entra ID, ale zmiana dotyczy konkretnego operatora memberOf. Administratorzy mają czas do 3 listopada 2026 roku na przeprowadzenie przeglądu i migrację takich konfiguracji.
Popularne

Wykradanie haseł do Wifi z urządzeń sieciowych (na przykładzie modemu od UPC)

Jak poznać hasło administratora lub użytkowników logujących się do Twojego komputera?

Jak zmienić nieznane/zapomniane hasło Administratora na Windows?

Claude otwiera się na offensive security. Anthropic wprowadza trzy poziomy dostępu

Uwaga! Backdoor na Linuksa wykorzystuje protokół STUN i dziesiątki luk

