


Android malware „Joker” pobrało ponad pół miliona osób
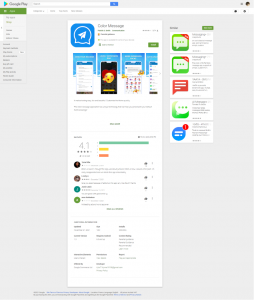
Aplikacja mobilna o nazwie Color Message zainfekowana złośliwym oprogramowaniem Joker była jeszcze kilka dni temu dostępna do pobrania w Google Play. Wszystko wskazywało na to, że jest legalna i użyteczna, dlatego zainstalowało ją ponad pół miliona użytkowników. Aplikacje zdradziło to, że nawiązuje połączenia z rosyjskimi serwerami.
Joker sklasyfikowany jest jako Fleeceware, czyli aplikacja wymuszająca pieniądze od użytkowników poprzez subskrypcje, które trudno znaleźć i wyłączyć. Jej główną działalnością jest symulowanie kliknięć i przechwytywanie SMS-ów w celu subskrybowania niechcianych płatnych usług premium bez wiedzy użytkowników. Używając jak najmniejszej ilości kodu i dokładnie go ukrywając, Joker generuje bardzo dyskretny ślad, który może być trudny do wykrycia. W ciągu ostatnich dwóch lat złośliwe oprogramowanie ukrywało się w setkach innych aplikacji na urządzenia Android.
Kilka dni temu, Pradeo, zidentyfikowało właśnie kolejną zainfekowaną aplikację w Google Play. Użytkownikom zaleca się natychmiastowe usunięcie jej ze swojego urządzenia, aby uniknąć nieuczciwych działań. Aplikacja właśnie wczoraj została zdjęta przez Google z oficjalnego sklepu.
Analiza aplikacji Color Message pokazuje, że uzyskuje ona dostęp do listy kontaktów użytkowników i przesyła ją przez sieć. Jednocześnie automatycznie subskrybuje niechciane płatne usługi bez wiedzy użytkowników. Aby utrudnić usunięcie, aplikacja ma możliwość ukrycia ikony po zainstalowaniu.
Bardzo zwięzłe warunki korzystania z aplikacji są hostowane na jednostronicowym blogu i nie ujawniają zakresu działań, które aplikacja może wykonywać na urządzeniach użytkowników. Jedna z ofiar próbowała nawet skontaktować się z twórcą aplikacji, inni użytkownicy bezpośrednio skarżą się na oszustwo w sekcji komentarzy aplikacji w sklepie.
Malware Joker nie jest niczym nowym. Od kilku lat był spotykany i dystrybuowany głównie poza sklepem Google Play. Jednak taki wynik, jak teraz – 500 tysięcy oficjalnych pobrań z własnej woli, jest rekordem w sferze złośliwego oprogramowania na urządzenia mobilne.
Jednym ze sposobów, w jaki Joker omija weryfikacje Google, jest lekki rozwój i ciągłe majsterkowanie w kodzie.
Najnowsza wersja szkodliwego oprogramowania korzysta również z legalnego narzędzia programistycznego o nazwie Flutter w celu obejścia zarówno zabezpieczeń urządzeń, jak i ochrony sklepu z aplikacjami. Flutter to opracowany przez Google zestaw do tworzenia aplikacji typu open source, który umożliwia programistom tworzenie natywnych aplikacji na urządzenia mobilne, internetowe i komputerowe z jednej bazy kodu. Wykorzystanie Fluttera do kodowania aplikacji mobilnych jest powszechnym podejściem, które tradycyjne skanery postrzegają jako łagodne, twierdzą naukowcy.
Ze względu na powszechność Fluttera, nawet kod złośliwej aplikacji będzie wyglądał legalnie i czysto, podczas gdy wiele skanerów szuka niespójnego kodu z błędami lub niewłaściwymi polecaniami.
W wyniku tych wszystkich oszustw, w oficjalnym sklepie dochodziło do okresowych ponownych inwazji Jokera, w tym dwóch masowych ataków w zeszłym roku. Według danych Google, z ostatnich czterech lat ze sklepu Google Play usunięto ponad 1800 aplikacji na Androida zainfekowanych Jokerem.
Popularne

Wykradanie haseł do Wifi z urządzeń sieciowych (na przykładzie modemu od UPC)

PHP2Shell: dwie krytyczne luki w jednym z fundamentów Internetu

Microsoft wycofuje memberOf z Entra ID. Co stanie się z grupami dynamicznymi po 3 listopada?
Jak zmienić nieznane/zapomniane hasło Administratora na Windows?

WPSplinter – 16-letnia luka w Broadcom Wi-Fi pozwala przejąć router bez hasła

