Analiza 12-letniej podatności w PostgreSQL. Luka umożliwia przejęcie bazy danych i serwera!
Co zastąpi Microsoft Identity Managera? MIM odchodzi, a następcy nie ma
Co zastąpi Microsoft Identity Managera? MIM odchodzi, a następcy nie ma

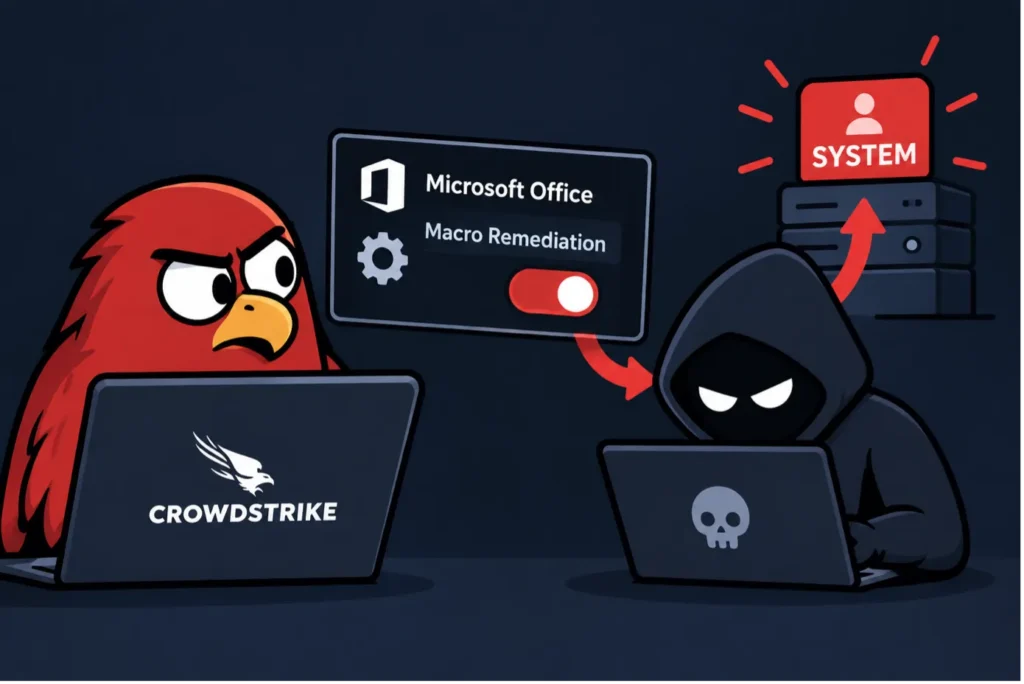
FalconFlank. Gdy EDR sam staje się narzędziem do eskalacji uprawnień
Rozwiązania EDR mają zatrzymywać ataki, analizować podejrzane pliki i izolować zagrożenia. Trudno więc wyobrazić sobie bardziej niepokojący scenariusz niż taki, w którym jedna z funkcji bezpieczeństwa może zosta...
Service Principal zablokowany, ale token nadal żyje. Jak CAE odcina dostęp w Microsoft Entra ID?
W przypadku przejęcia konta użytkownika administrator ma do dyspozycji kilka utartych schematów reakcji: może zablokować logowanie, zresetować poświadczenia albo unieważnić sesje. Z aplikacjami sytuacja...
Znowu oni! SonicWall ostrzega przed nowymi zero-dayami wykorzystywanymi w atakach!
SonicWall, opisywany przez nas wielokrotnie producent, wzywa użytkowników swojego gatwaya z serii SMA1000 oraz urządzenia SSL-VPN do załatania dwóch nowych luk zero-day, które zostały wykorzystane w prak...
TerminalFix – nowa odmiana ClickFix prowadzi do wieloetapowego ataku na systemy Windows
Na Kapitanie wielokrotnie pisaliśmy już o technice ClickFix, w której użytkownik zostaje nakłoniony do samodzielnego uruchomienia złośliwego polecenia pod pozorem rozwiązania problemu lub wykonania dodatko...
Adobe Campaign Classic z krytycznymi lukami CVSS 10.0. Łatajcie!
Trzy podatności pozwalają na wykonanie dowolnego kodu. Zagrożone są lokalne instalacje Windows i Linux.
W świecie bezpieczeństwa IT nie każda podatność wymaga natychmiastowego przerwania planowanego cyklu ak...
Popularne