


Co zastąpi Microsoft Identity Managera? MIM odchodzi, a następcy nie ma
Microsoft Identity Manager przez lata był jednym z tych systemów, które pracowały w tle i dopiero ich awaria uświadamiała, jak wiele procesów organizacji od nich zależy. Import użytkowników z HR, synchronizacja atrybutów, tworzenie kont w Active Directory i aplikacjach, zarządzanie grupami. Dzisiaj coraz częściej pojawia się pytanie – skoro MIM ma zniknąć, co Microsoft da w zamian?
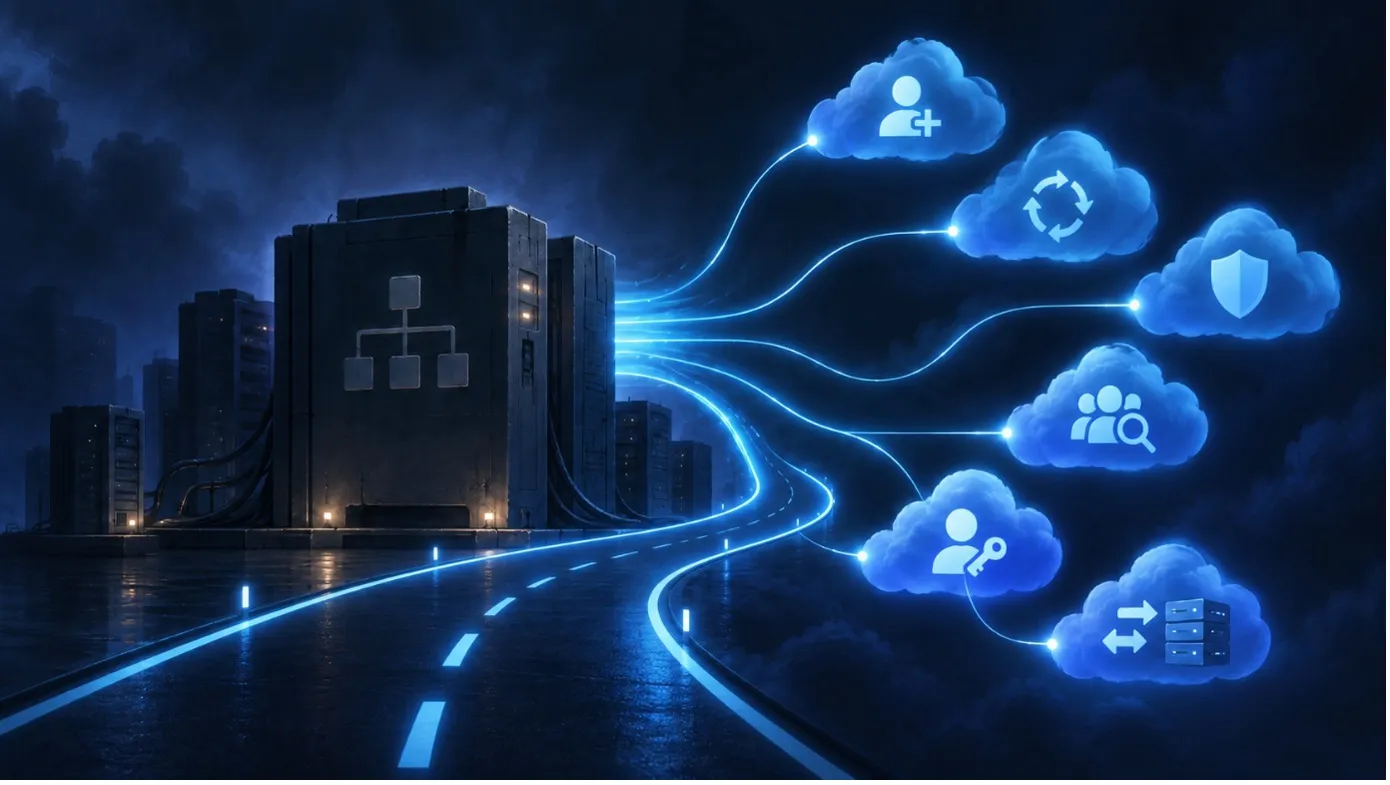
W jednym z ostatnich artykułów o ewolucji od IDM do Identity Governance (Kto i do czego powinien mieć dostęp? Od IDM do Identity Governance) opisaliśmy, jak z synchronizacji katalogów doszliśmy do zarządzania całym cyklem życia dostępu. W przypadku MIM ta zmiana jest szczególnie dobrze widoczna. Nie powstaje bowiem „MIM w chmurze”. Microsoft rozkłada funkcje klasycznego systemu IDM pomiędzy kilka usług Microsoft Entra.
MIM nie kończy się jutro
Najpierw ważne doprecyzowanie. Microsoft Identity Manager 2016 nadal jest wspierany. Microsoft przedłużył Extended Support do 9 stycznia 2029 r. Microsoft Lifecycle – Microsoft Identity Manager 2016 Nie oznacza to jednak, że rok 2029 powinien być datą rozpoczęcia migracji. W swojej oficjalnej dokumentacji Microsoft już dzisiaj opisuje sposoby przenoszenia poszczególnych scenariuszy IAM z MIM do usług Entra i wprost pyta klientów o plany migracji przed końcem życia produktu. Migrating to Microsoft Entra ID from Microsoft Identity Manager
To istotna zmiana sposobu myślenia. W MIM centrum architektury stanowił silnik synchronizacji i metaverse. Dane trafiały z systemów źródłowych przez Management Agents, były korelowane, transformowane, a następnie eksportowane do systemów docelowych. W nowym modelu nie ma jednego centralnego komponentu, który przejmuje wszystkie te zadania. Microsoft proponuje inne rozwiązanie dla provisioningu, inne dla procesów Joiner–Mover–Leaver, a jeszcze inne dla zarządzania i recertyfikacji dostępów.
Co dzieje się z provisioningiem?
Najbardziej oczywistym przykładem jest provisioning pracowników. Jeżeli źródłem tożsamości jest system HR, Microsoft rozwija dziś HR-driven provisioning oraz API-driven inbound provisioning. Ten drugi mechanizm pozwala dostarczać dane z lokalnego systemu HR do usługi provisioningowej Entra. Microsoft wskazuje go wprost jako możliwość zastąpienia scenariusza, w którym MIM pobierał użytkowników z lokalnego HR i tworzył ich w Entra ID. Zaletą jest znacznie mniejszy komponent lokalny i możliwość zarządzania procesem z chmury.
Jeżeli system docelowy znajduje się po drugiej stronie procesu, sytuacja wygląda podobnie. Dla aplikacji SaaS Entra korzysta z własnej usługi provisioningowej, między innymi ze standardu SCIM. Dla aplikacji lokalnych, baz SQL, katalogów LDAP czy integracji wykorzystujących REST lub SOAP Microsoft proponuje on-premises application provisioning wraz z ECMA Connector Host. To interesujące szczególnie dla organizacji, które przez lata budowały własne konektory MIM. Microsoft przewiduje możliwość przenoszenia ich konfiguracji do lżejszego agenta zamiast utrzymywania całej infrastruktury MIM.
A co z Joiner, Mover, Leaver?
Sam provisioning nie rozwiązuje procesu JML. Utworzenie konta nowego pracownika to tylko jeden krok. Trzeba jeszcze przygotować dostęp przed pierwszym dniem pracy, wykonać odpowiednie czynności po zmianie stanowiska i odebrać uprawnienia w momencie odejścia.
W Entra obszar ten przejmują Lifecycle Workflows. Microsoft opisuje je dokładnie w trzech fazach: Joiner, Mover i Leaver. Workflow może wykonywać automatyczne zadania powiązane z wydarzeniami w cyklu życia użytkownika. Microsoft Learn – What are Lifecycle Workflows? Nie jest to więc nowa wersja workflow MIM, ale raczej przeniesienie najczęstszych procesów lifecycle management bezpośrednio do warstwy Identity Governance.
Dostęp przestaje być tylko członkostwem w grupie
MIM bardzo często kończył swoją pracę na dodaniu użytkownika do odpowiedniej grupy. Współczesne IGA próbuje odpowiedzieć na szerszy zakres pytań: dlaczego użytkownik ma dostęp, kto go zatwierdził, jak długo powinien go posiadać i kiedy ktoś ma sprawdzić, czy nadal jest potrzebny.
Tutaj pojawia się Entitlement Management. Access Package może połączyć grupy, aplikacje i zasoby SharePoint w jeden zestaw dostępu, wraz z polityką określającą, kto może go otrzymać lub o niego wystąpić, kto ma zatwierdzić wniosek oraz kiedy przypisanie wygasa. Microsoft Learn – Entitlement Management Access Reviews uzupełniają ten mechanizm o okresową recertyfikację.
W przypadku dostępów uprzywilejowanych dochodzi jeszcze Privileged Identity Management (PIM). W efekcie funkcje, które kiedyś próbowano skupiać wokół jednego środowiska IDM/IGA, są dzisiaj rozdzielone pomiędzy provisioning, governance i privileged access.
Czy można więc wyłączyć MIM?
W niektórych organizacjach – tak. W innych będzie to jeden z trudniejszych projektów IAM ostatnich lat. Problemem nie musi być sam MIM, lecz wszystko, co przez kilkanaście lat wokół niego zbudowano: własne rozszerzenia, reguły synchronizacji, nietypowe źródła danych, skrypty, portale, aplikacje korzystające z lokalnego AD oraz procesy biznesowe, których działania nikt już dokładnie nie pamięta.
Dlatego Microsoft zaleca migrację scenariuszami, a nie wymianę produktu jeden do jednego. Można osobno przenieść provisioning z HR, zarządzanie grupami, self-service password reset, aplikacje lokalne czy procesy dostępu. W środowiskach hybrydowych dodatkową rolę zaczyna odgrywać Cloud Sync, o którym pisaliśmy wcześniej w artykule Entra Connect Sync odchodzi w cień. Microsoft wskazuje między innymi możliwość zarządzania z chmury grupami wykorzystywanymi przez aplikacje oparte nadal na lokalnym Active Directory.
Co właściwie zastąpi MIM?
Nie Entra Cloud Sync. Nie Lifecycle Workflows. Nie Entitlement Management. Każde z tych narzędzi zastępuje tylko fragment funkcjonalności, którą organizacje przez lata skupiały wokół MIM.
Następcą MIM jest w praktyce architektura zbudowana z kilku usług Microsoft Entra: provisioning dostarcza i aktualizuje tożsamości, Lifecycle Workflows obsługuje zdarzenia JML, Entitlement Management zarządza przydzielaniem dostępu, Access Reviews sprawdzają jego zasadność, PIM kontroluje dostęp uprzywilejowany, a Cloud Sync pomaga połączyć ten model ze środowiskiem lokalnym.
MIM odchodzi więc nie dlatego, że Microsoft zbudował jego nowszą wersję. Odchodzi, ponieważ zmienił się sam model zarządzania tożsamością. I właśnie to może okazać się największym wyzwaniem migracji: nie przeniesienie konfiguracji, lecz zaakceptowanie, że po drugiej stronie nie ma już jednego systemu, do którego można przenieść wszystko.
Popularne

CVE-2026-18963: krytyczny błąd w Keycloak pozwala ominąć weryfikację resetu hasła

Jak zmienić nieznane/zapomniane hasło Administratora na Windows?

Jak poznać hasło administratora lub użytkowników logujących się do Twojego komputera?

Czy Wi-Fi może służyć jako radar i rozpoznawać ludzi przez ściany?!

Wykradanie haseł do Wifi z urządzeń sieciowych (na przykładzie modemu od UPC)

