


Blue Locker powraca. Ransomware zaatakował pakistański sektor energetyczny
Blue Locker to rodzina ransomware, która po kilku latach względnej ciszy ponownie znalazła się w centrum zainteresowania badaczy bezpieczeństwa. Malware został po raz pierwszy zaobserwowany pod koniec 2021 roku, jednak głośniej zrobiło się o nim dopiero po ataku na Pakistan Petroleum Limited (PPL) w sierpniu 2025 roku.
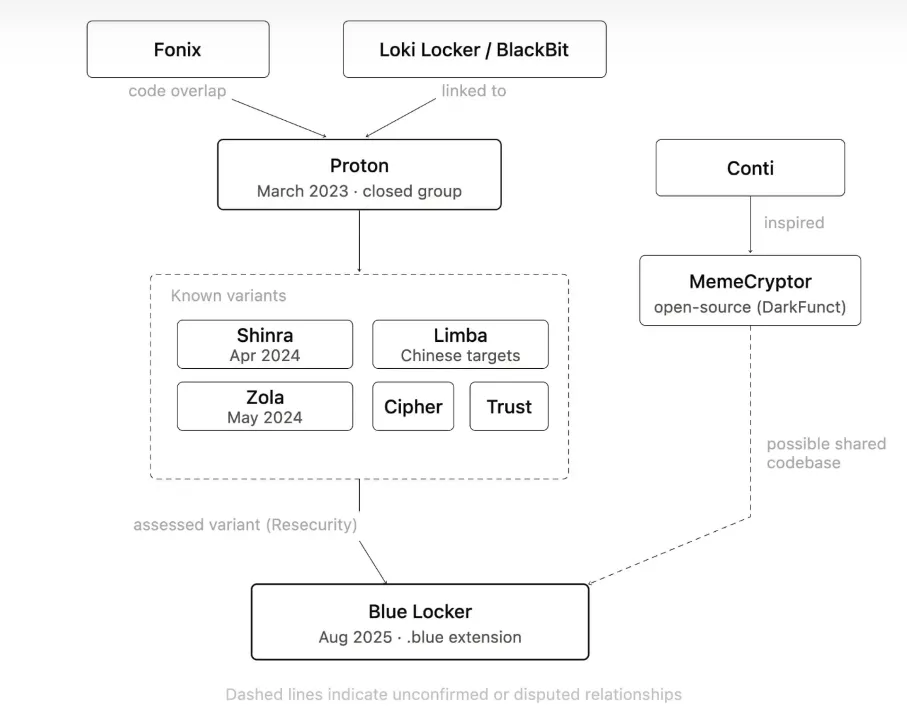
Atak pokazał, że operatorzy Blue Locker potrafią przeprowadzić kampanię obejmującą kradzież danych, szyfrowanie infrastruktury oraz niszczenie mechanizmów odzyskiwania. Jednocześnie pochodzenie samego malware pozostaje niejednoznaczne. Analizy wskazują zarówno na powiązania z rodziną Proton ransomware, jak i podobieństwa do projektu open source MemeCryptor. SOCRadar podkreśla, że dostępne dane nie pozwalają jednoznacznie rozstrzygnąć tej kwestii.
Od zapomnianego ransomware do poważnego incydentu
Pierwsze próbki Blue Locker pojawiły się w 2021 roku, a Microsoft zaczął wykrywać malware jako Ransom/BlueLocker.MK!MTB. W kolejnych latach zainteresowanie rodziną było niewielkie.
Sytuacja zmieniła się w sierpniu 2025 roku, kiedy zaatakowany został Pakistan Petroleum Limited – jeden z największych producentów ropy i gazu w Pakistanie. Według dostępnych informacji atakujący zaszyfrowali serwery i maszyny wirtualne oraz usunęli kopie zapasowe. W rezultacie operacje finansowe firmy były zakłócone przez około dwa dni.
Atak miał również szersze konsekwencje. Pakistański National CERT wydał krytyczne ostrzeżenie skierowane do 39 ministerstw i instytucji rządowych. Nie oznacza to, że wszystkie te organizacje zostały zaatakowane – część z nich otrzymała ostrzeżenie w związku z potencjalnym zagrożeniem. Potwierdzoną publicznie ofiarą pozostaje przede wszystkim PPL.
Kto stoi za Blue Locker?
Jednym z ciekawszych elementów historii Blue Locker jest problem z przypisaniem malware do konkretnej grupy.
Jedna z analiz wskazuje na podobieństwa do rodziny Proton ransomware, obejmującej m.in. warianty Shinra, Limba, Zola, Cipher i Trust. Badacze wskazywali na podobieństwa kodu oraz wcześniejsze powiązania Proton z aktorami prawdopodobnie związanymi z Iranem.
Drugi trop prowadzi do projektu MemeCryptor. Jest to publicznie dostępny projekt ransomware opublikowany na GitHubie, którego kod wykorzystuje m.in. wielowątkowe szyfrowanie ChaCha20 oraz RSA. Badacz znany jako rivitna sklasyfikował próbki z rozszerzeniem .blue oraz plikiem restore_file.txt jako BlueLocker związany właśnie z MemeCryptor.
Obie hipotezy nie muszą się wzajemnie wykluczać. Kod ransomware może być kopiowany, modyfikowany i odsprzedawany w podziemiu, dlatego jego podobieństwo nie musi oznaczać, że wszystkie operacje prowadzi ten sam aktor. Dodatkowym utrudnieniem są artefakty językowe znalezione w kodzie Blue Locker. Niektóre ciągi zawierają chińskie znaki, jednak badacze wskazują, że mogą one być celowym fałszywym tropem lub pozostałością po wykorzystanym kodzie. Nie stanowią więc wystarczającego dowodu na chińskie pochodzenie operatorów.
Jak działa Blue Locker?
Blue Locker wykorzystuje klasyczny model double extortion. Najpierw atakujący uzyskują dostęp do środowiska i kradną dane, a następnie szyfrują systemy. Ofiara jest więc szantażowana zarówno utratą dostępu do danych, jak i groźbą ich publikacji.
Według analizy SOCRadar początkowy dostęp może być uzyskiwany m.in. poprzez phishing z załącznikami lub linkami, niebezpiecznie skonfigurowane usługi zdalnego dostępu, złośliwe oprogramowanie oraz niebezpieczne źródła plików.
Po uzyskaniu dostępu wykorzystywany jest loader oparty na PowerShellu. Następne etapy obejmują rozpoznanie środowiska, podnoszenie uprawnień oraz wyłączanie mechanizmów bezpieczeństwa.
Jedną z technik jest UAC Bypass poprzez modyfikację rejestru (MITRE ATT&CK T1548.002). Malware wykorzystuje również zaciemnianie ciągów znaków, manipulowanie znacznikami czasu plików oraz mechanizmy wykrywania środowisk wirtualnych i sandboxów.
Persistence, rozpoznanie i kradzież danych
Blue Locker może zapewniać sobie trwałość poprzez wpisy w kluczach Registry Run, dzięki czemu malware uruchamia się ponownie po restarcie systemu.
Następnie wykonywane jest rozpoznanie środowiska. Malware może sprawdzać konta, procesy, pliki, katalogi oraz ustawienia rejestru. Szczególnie interesujący jest mechanizm związany z przeglądarką Chrome.
Jako że uruchomiony Chrome blokuje bazę zapisanych haseł, malware może zakończyć proces chrome.exe, a następnie uzyskać dostęp do plików zawierających zapisane dane uwierzytelniające. W ten sposób atakujący zwiększają zakres szkód.
Przed uruchomieniem szyfrowania dane mogą być również gromadzone i przygotowywane do eksfiltracji. W przypadku PPL operatorzy twierdzili, że pozyskali około 1 TB danych, jednak firma zaprzeczyła, aby doszło do kompromitacji wrażliwych informacji.
Niszczenie kopii zapasowych i szyfrowanie
Ostatnim etapem jest maksymalne utrudnienie odzyskania infrastruktury. Blue Locker może usuwać kopie Volume Shadow Copy za pomocą polecenia: wmic SHADOWCOPY DELETE.
Technika ta jest klasyfikowana przez MITRE ATT&CK jako T1490 – Inhibit System Recovery. Malware może również zatrzymywać wybrane usługi systemowe, aby zwolnić zablokowane pliki i zwiększyć zakres szyfrowania.
Sposób szyfrowania różni się pomiędzy analizowanymi próbkami. W materiałach dotyczących kampanii pojawiają się kombinacje AES i RSA, podczas gdy kod MemeCryptor wykorzystuje ChaCha20 oraz RSA.
Po zaszyfrowaniu plików tworzony jest m.in. restore_file.txt. Operatorzy wykorzystują następnie kanały takie jak ProtonMail, Jabber czy Tox do negocjowania okupu. Blue Locker nie korzysta przy tym z typowego publicznego portalu wyciekowego, charakterystycznego dla wielu współczesnych grup ransomware.
Na co zwrócić uwagę w SOC?
W przypadku Blue Locker warto monitorować przede wszystkim nietypowe uruchomienia PowerShella, modyfikacje kluczy Run, próby obejścia UAC oraz nagłe wyłączanie narzędzi bezpieczeństwa.
Istotnym sygnałem może być również wykonanie poleceń związanych z usuwaniem Volume Shadow Copies, szczególnie gdy występuje ono razem z masowym modyfikowaniem plików lub zatrzymywaniem usług.
Warto również obserwować nietypowe zakończenia procesu chrome.exe, dostęp do baz danych przeglądarki oraz wzrost aktywności związanej z archiwizowaniem i transferem dużych ilości danych.
W kontekście ransomware kluczowa jest korelacja zdarzeń. Pojedyncze uruchomienie PowerShella czy modyfikacja klucza Run nie musi oznaczać ataku. Ich wystąpienie łącznie z próbą usunięcia kopii zapasowych, wyłączeniem zabezpieczeń i masową zmianą plików stanowi już znacznie silniejszy sygnał kompromitacji.
Blue Locker – zagrożenie, ale również lekcja
Blue Locker udowadnia, że nawet ransomware pozostający przez lata na dalszym planie może powrócić w momencie, gdy operatorzy znajdą odpowiedni cel. Atak na Pakistan Petroleum pokazał znaczenie infrastruktury wirtualnej, kopii zapasowych i systemów finansowych jako elementów potencjalnego łańcucha ataku.
Jednocześnie przypisywanie Blue Locker konkretnej grupie lub państwu wymaga ostrożności. Dostępne analizy wskazują na kilka możliwych źródeł kodu i powiązań, ale dane publiczne nie pozwalają na jednoznaczne rozstrzygnięcie tej kwestii.
Z punktu widzenia obrony ważniejsze od samej atrybucji pozostają techniki. PowerShell, UAC Bypass, Registry Run Keys, wyłączanie zabezpieczeń, kradzież danych oraz usuwanie kopii zapasowych tworzą zestaw zachowań, który powinien być możliwy do wykrycia niezależnie od tego, jaką nazwą atakujący określają swoje ransomware.
Popularne
Wykradanie haseł do Wifi z urządzeń sieciowych (na przykładzie modemu od UPC)

Protected Actions w Entra ID
Jak poznać hasło administratora lub użytkowników logujących się do Twojego komputera?
Jak zmienić nieznane/zapomniane hasło Administratora na Windows?
Wyciek danych z Pentagonu – dotyczy trzech milionów osób!

