


CrushFTP ostrzega przed zero-dayem i wzywa do natychmiastowej aktualizacji
CrushFTP ostrzegł dziś swoich klientów w prywatnej notatce o aktywnie wykorzystywanej luce typu zero-day, naprawionej w nowych, wydanych dzisiaj wersjach. Równocześnie wezwał do natychmiastowego załatania serwerów.
Jak wyjaśniła firma w opublikowanym w piątek poradniku bezpieczeństwa ), nowo wykryta podatność typu zero-day umożliwia nieuwierzytelnionym atakującym ucieczkę z wirtualnego systemu plików (VFS) użytkownika i pobranie plików systemowych.
Mamy też potwierdzenie, że podmioty korzystające z sieci obwodowej DMZ przed główną instancją CrushFTP są chronione przed atakami.
„Prosimy o natychmiastowe podjęcie działań w celu jak najszybszego załatania. Dzisiaj (19 kwietnia 2024 r.) zgłoszono lukę w zabezpieczeniach i natychmiast ją załataliśmy. […] Luka istnieje w środowisku naturalnym” – ostrzegła klientów firma za pośrednictwem wiadomości e‑mail.
„Podstawową kwestią tej luki jest to, że każdy nieuwierzytelniony lub uwierzytelniony użytkownik za pośrednictwem interfejsu internetowego jest w stanie pobrać pliki systemowe, które nie są częścią jego VFS. Może to prowadzić do eskalacji w miarę zdobywania większej wiedzy i w najgorszym scenariuszu do całkowitego przejęcia serwera wymiany plików”.
Firma przestrzegła również klientów posiadających serwery, na których nadal działa CrushFTP v9, aby natychmiast dokonali aktualizacji do wersji 11 lub zaktualizowali swoją instancję za pośrednictwem pulpitu nawigacyjnego.
Lukę w zabezpieczeniach zgłosił Simon Garrelou z Airbus CERT. Została już naprawiona w wersjach CrushFTP 10.7.1 i 11.1.0. Nie przypisano jej jeszcze identyfikatora CVE.
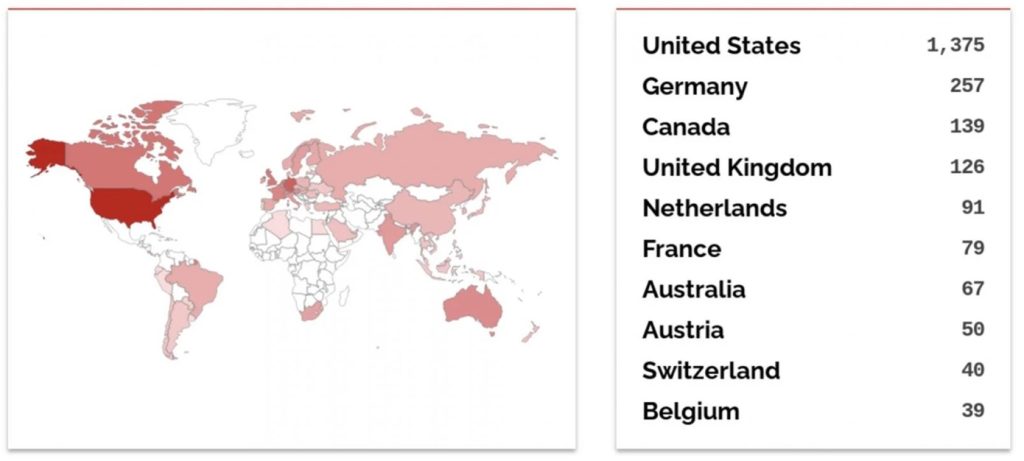
Według Shodana interfejs sieciowy co najmniej 2700 instancji CrushFTP jest narażony na ataki online, choć nie da się określić, ile z nich wymaga jeszcze załatania.
Firma CrowdStrike, zajmująca się cyberbezpieczeństwem, również potwierdziła lukę – w raporcie wywiadowczym zawierającym więcej informacji na temat taktyki, technik i celów (TTP) atakujących.
CrowdStrike twierdzi, że zespoły Falcon OverWatch i Falcon Intelligence zaobserwowały wykorzystywanie dni zerowych CrushFTP w atakach ukierunkowanych. Podmioty zagrażające atakują serwery CrushFTP w wielu organizacjach w USA, a dowody wskazują na kampanię zbierania danych wywiadowczych, prawdopodobnie o podłożu politycznym.
„Falcon OverWatch i Falcon Intelligence zaobserwowały, że ten exploit jest wykorzystywany w środowisku naturalnym w sposób ukierunkowany” – mówi CrowdStrike.
„Użytkownicy CrushFTP powinni w dalszym ciągu śledzić witrynę dostawcy, aby uzyskać najbardziej aktualne instrukcje i priorytetowo traktować łatanie”.
W listopadzie klienci CrushFTP zostali ostrzeżeni o konieczności załatania krytycznej luki w zabezpieczeniach, umożliwiającej zdalne wykonanie kodu (CVE-2023-43177) po tym, jak badacze bezpieczeństwa Converge, którzy zgłosili tę lukę, opublikowali exploit PoC.
Wygląda na to, że jeśli chodzi o bezpieczeństwo, CrushFTP nie ma ostatnio dobrego czasu…
Popularne

Co powinniśmy wiedzieć na temat nowelizacji ustawy o krajowym systemie cyberbezpieczeństwa? (Część 3). Czym jest system informatyczny S46

Wykradanie haseł do Wifi z urządzeń sieciowych (na przykładzie modemu od UPC)

Przejęcie kontroli nad komputerem przy użyciu protokołu DNS

Jak wykorzystać sztuczną inteligencję do walki z deepfake’ami?
Co to jest PIM? Co to jest PAM? Co to jest PSM? Co to jest zarządzanie kontami uprzywilejowanymi?

