Menu dostępności

Czynnik ludzki, czyli zagrożenie z wewnątrz

Czynnik ludzki, czyli zagrożenie z wewnątrz

Na Kapitanie Hacku często piszemy o błędach w oprogramowaniach, lukach w systemach czy technicznych możliwościach obchodzenia zabezpieczeń. W dzisiejszym artykule – trochę na luzie – zastanowimy się nad ty...
Nowe trendy w voice phishingu – złośliwe oprogramowanie Letscall

Nowe trendy w voice phishingu – złośliwe oprogramowanie Letscall

Cyberbadacze wydali ostrzeżenie przed zaawansowaną formą phishingu głosowego (vishingu), znaną jako złośliwa kampania „Letscall”. Obecnie celem tej techniki są internauci z Korei Południowej. Przestępcy stojący za Le...
Uwaga – podatności w Cisco! Jedna z luk umożliwia atakującym modyfikację zaszyfrowanego ruchu!

Uwaga – podatności w Cisco! Jedna z luk umożliwia atakującym modyfikację zaszyfrowanego ruchu!

W zeszłym tygodniu Cisco poinformowało klientów o poważnej luce w przełącznikach serii Nexus 9000, mogącej umożliwić nieuwierzytelnionym atakującym przechwytywanie i modyfikowanie ruchu. Podatność sklasyfikow...
Jak hakerzy wykorzystują złośliwe kody QR w phishingu do pozyskiwania danych uwierzytelniających pracowników?

Jak hakerzy wykorzystują złośliwe kody QR w phishingu do pozyskiwania danych uwierzytelniających pracowników?

W sieci zaobserwowano użycie nowej techniki ataku i coraz częstsze wykorzystywanie przez hakerów złośliwych kodów QR do zdobywania danych uwierzytelniających pracowników. Poniżej prezentujemy przykład...
Apple Vision Pro – bezpieczeństwo i prywatność

Apple Vision Pro – bezpieczeństwo i prywatność

Nowy produkt giganta technologicznego z Cupertino tworzony jest od ponad pięciu lat i ma trafić na półki sklepowe na początku 2024 roku. Z tego, co widzieliśmy do tej pory, gadżet wygląda dokładnie tak, jak...
Top 25 największych słabości oprogramowania w 2023 roku!

Top 25 największych słabości oprogramowania w 2023 roku!

29 czerwca br. MITRE opublikowała zaktualizowaną listę 25 najbardziej niebezpiecznych słabości oprogramowania – Common Weakness Enumeration (CWE). Można ją znaleźć pod tym linkiem. Lista stanowi dl...
Co nowego w Microsoft Sysmon v15? Ciekawostki dla Threat Hunterów

Co nowego w Microsoft Sysmon v15? Ciekawostki dla Threat Hunterów

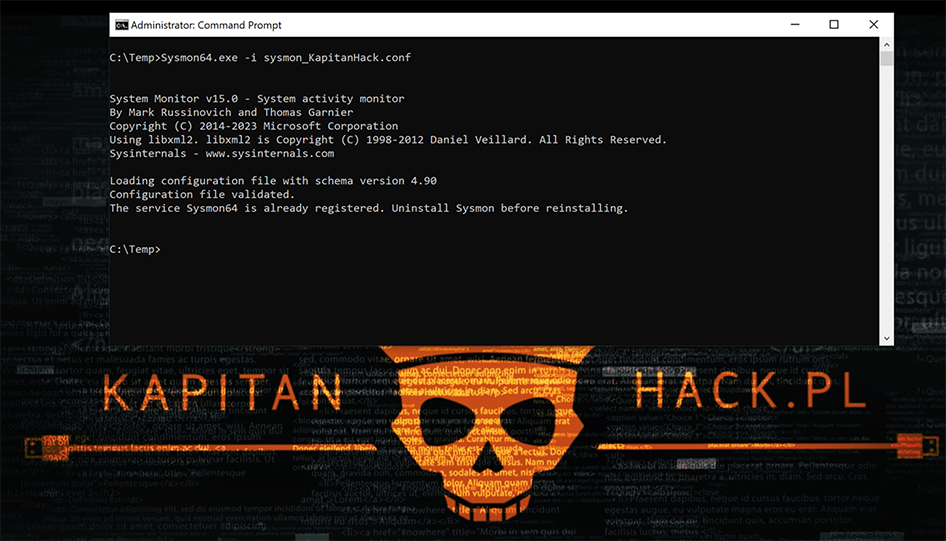
We wtorek Microsoft wypuścił kolejną wersję programu Sysmon (15.0). Oferuje ona dwie nowe funkcje – utwardzanie programu poprzez przekształcenie go w chroniony proces oraz możliwość wykrywania, kiedy w m...
Chińscy hakerzy atakują infrastrukturę krytyczną nową techniką

Chińscy hakerzy atakują infrastrukturę krytyczną nową techniką

24 maja 2023 r. źródła branżowe i rządowe szczegółowo opisały działania China-nexus, w ramach których ugrupowanie cyberprzestępcze zwane Volt Typhoon atakowało podmioty infrastruktury krytycznej z siedzibą...
Uruchamianie malware za pomocą wbudowanego w Windows narzędzia do modyfikacji ustawień sieciowych netsh.exe

Uruchamianie malware za pomocą wbudowanego w Windows narzędzia do modyfikacji ustawień sieciowych netsh.exe

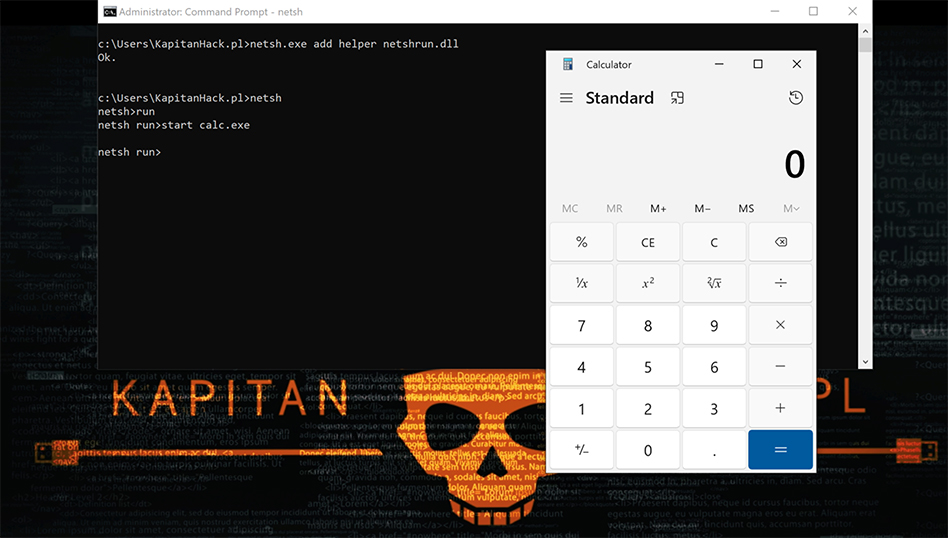
Do opisania w dzisiejszym artykule nowego LOLBina zainspirował nas Grzegorz Tworek. Pokazał on, jak za pomocą wbudowanego w Windows polecenia „netsh.exe” oraz skompilowanej własnej biblioteki DLL mo...
IoT przejmowane przez hakerów za pomocą złośliwej wersji OpenSSH

IoT przejmowane przez hakerów za pomocą złośliwej wersji OpenSSH

Microsoft daje znać że wystawione na działanie z Internetu urządzenia IoT z systemem Linux są przejmowane w atakach typu brute force w ramach obserwowanej ostatnio kampanii. Po uzyskaniu dostępu do sy...