Menu dostępności

Malware Moobot znowu uderza – tym razem w podatności w Cacti, Realtek i IBM Aspera

Malware Moobot znowu uderza – tym razem w podatności w Cacti, Realtek i IBM Aspera

FortiGuard Labs zauważyło kilka serii ataków wymierzonych w luki Cacti i Realtek w styczniu i marcu tego roku. Następną obserwacją było rozprzestrzenianie się złośliwego oprogramowania ShellBot i Moobot. N...
10-letni błąd w Windows wykorzystany w ataku 3CX

10-letni błąd w Windows wykorzystany w ataku 3CX

Okazuje się, że 10-letnia luka w zabezpieczeniach systemu Windows jest nadal wykorzystywana w atakach. Podmienione i podpisane przez Microsoft, na pozór wyglądające na legalne pliki wykonywalne używane są w...
Amerykańska CISA stworzyła darmowe narzędzie do analizy zdarzeń w Microsoft Azure

Amerykańska CISA stworzyła darmowe narzędzie do analizy zdarzeń w Microsoft Azure

CISA (Cybersecurity and Infrastructure Security Agency) opracowała otwarte narzędzie o nazwie Untitled Goose Tool przy wsparciu Sandia National Laboratories. Goose udostępnia nowatorskie metody uwierzytelniania i...
Analiza ataków Bitter APT

Analiza ataków Bitter APT

Południowoazjatycki aktor zajmujący się zaawansowanymi trwałymi zagrożeniami (APT) obrał sobie za cel sektor energii jądrowej w Chinach. Jako pierwsza działanie hakerów zaobserwowała i opisała izraelska...
Tworzymy fizyczny backdoor w stacji dokującej DELL i hakujemy komputer w firmie

Tworzymy fizyczny backdoor w stacji dokującej DELL i hakujemy komputer w firmie

Zagrożenie na biurku w firmie? W dzisiejszym odcinku hakowania zajmiemy się sprzętami  znajdującymi się na prawie każdym stanowisku pracy. Reaktywujemy nasze urządzenie „Cyfrowy Koń Trojański w firmie”...
Jak cyberprzestępcy wykorzystują szum wokół ChatGPT

Jak cyberprzestępcy wykorzystują szum wokół ChatGPT

Zespół ds. bezpieczeństwa Guardio odkrył kolejny wariant FakeGPT – w nowej kampanii, która już trafia do tysięcy osób dziennie. Mowa o fałszywym rozszerzeniu do przeglądarki Google Chrome, które w rze...
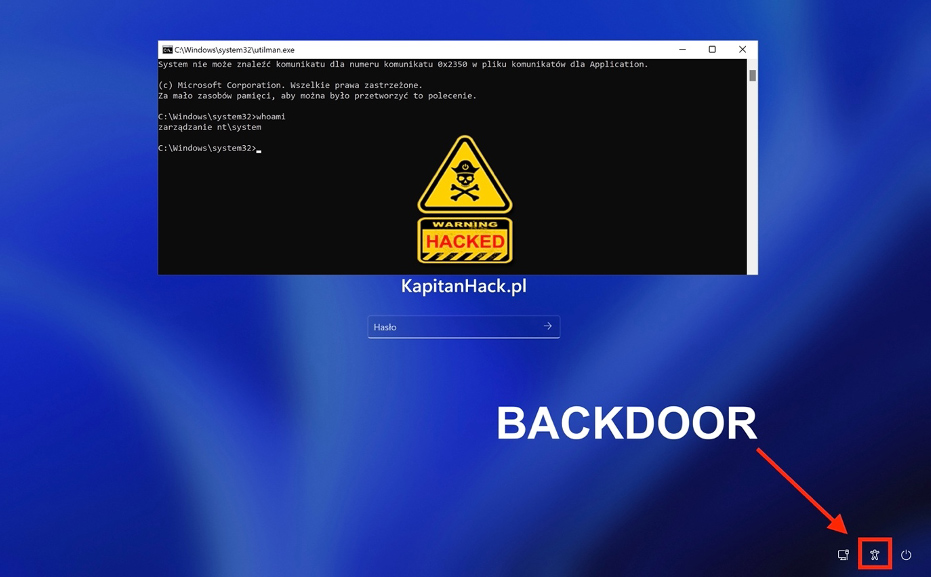
Jak uzyskać pełny dostęp do Windows? Tworzymy backdoor i uruchamiamy wiersz linii poleceń przed ekranem logowania na koncie SYSTEM

Jak uzyskać pełny dostęp do Windows? Tworzymy backdoor i uruchamiamy wiersz linii poleceń przed ekranem logowania na koncie SYSTEM

W dzisiejszym odcinku hakowania pokażemy stary i sprawdzony, choć nieco zmodyfikowany sposób na przejęcie pełnej kontroli w Windows i to jeszcze przed zalogowaniem się do systemu (na ekranie powitalnym). Za je...
Znany malware Emotet teraz dystrybuowany przez Microsoft OneNote

Znany malware Emotet teraz dystrybuowany przez Microsoft OneNote

Dzięki BleepingComputer wiemy, że szkodliwe oprogramowanie Emotet jest teraz dystrybuowane za pomocą załączników programu Microsoft OneNote. To oczywiście w celu obejścia ograniczeń bezpieczeństwa Microsoft...
Jeden tydzień, dwa włamania – Ferrari i General Bytes

Jeden tydzień, dwa włamania – Ferrari i General Bytes

Praktycznie w ciągu tygodnia dowiedzieliśmy się o dwóch ciekawych włamaniach. Ferrari Pierwsze – do Ferrari. Włoski producent samochodów sportowych potwierdził w poniedziałek, że cyberprzestępcy zażądali oku...
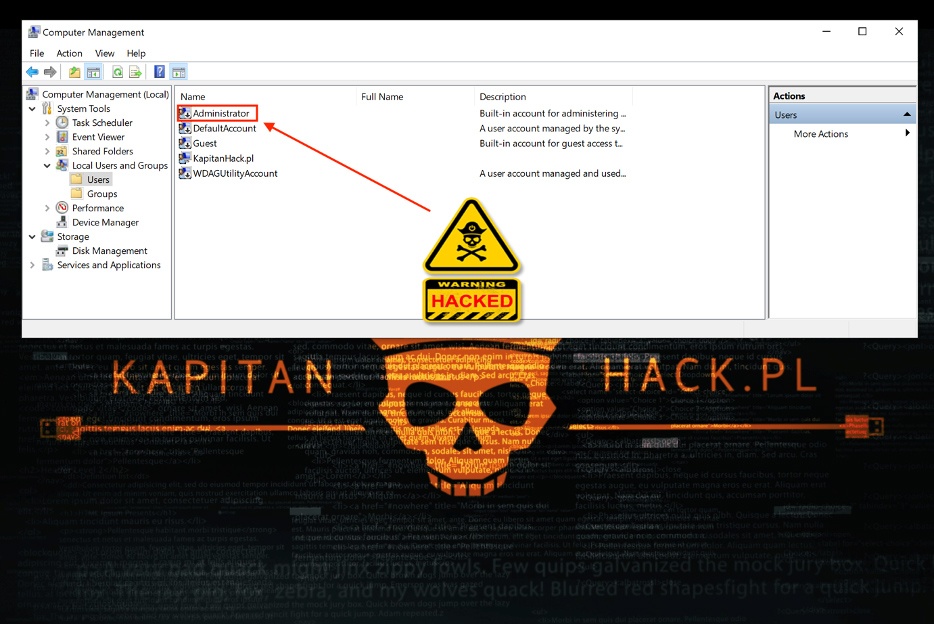
Zmiana jednego bitu w rejestrze i można odblokować wbudowane konto Administrator oraz zalogować się bez hasła

Zmiana jednego bitu w rejestrze i można odblokować wbudowane konto Administrator oraz zalogować się bez hasła

W poprzednim odcinku hakowania Windows pokazywaliśmy sposób na utworzenie w trybie offline nowego konta administracyjnego w Windows. Ponieważ artykuł wzbudził wśród naszych czytelników duże zainteresowanie, postanow...