


Jak cyberprzestępcy podszywają się pod znane marki?
Twórcy zaawansowanych i przemyślanych cyber-zagrożeń rutynowo podszywają się pod znane marki w ramach swoich ataków. Wykorzystanie brand’u może mieć miejsce w dowolnym miejscu w Internecie, a podszywanie się pod renomowaną firmę automatycznie zwiększa wiarygodność zagrożenia. Taki rodzaj phishingu jest szeroko stosowany praktycznie w każdej branży, dlatego zespoły cyberbezpieczeństwa muszą mieć tego świadomość oraz stale monitorować prawdopodobne wektory takich ataków.
Zasadniczo zagrożenia związane z podszywaniem się pod cyfrową markę są niewiarygodnie skuteczne, ponieważ wykorzystują reputację legalnej firmy, aby przekonać osoby, że przekaz lub produkt, z którym wchodzą w interakcję, jest prawdziwy i istotny. Na tej definicji kończą się cechy wspólne takich ataków. Istnieje wiele rodzajów cyfrowych zagrożeń opartych na podszywaniu się pod markę, a każde z nich ma własne wektory ataku, sposoby gromadzenia informacji oraz metody ochrony.
Poniżej znajdują się cztery najważniejsze, z którymi organizacje powinny się zapoznać, a także wdrożyć najlepsze praktyki, aby zminimalizować ich wpływ.
DOMENY
Podmioty zajmujące się złośliwymi kampaniami rejestrują co roku setki tysięcy podobnych do siebie domen, aby podszywać się pod znane organizacje. Domeny te mają na celu wprowadzanie w błąd, a dobrze przeprowadzony atak może nawet przypominać identyczną legalną witrynę i hostować podobne usługi.
Domeny podobne mogą być używane na wiele sposobów, w tym:
- Hostowanie fałszywych witryn internetowych
- Hostowanie złośliwego oprogramowania
- Rozpowszechnianie wiadomości phishingowych
- Przekierowywanie ruchu w witrynie z legalnych witryn
- Dostarczanie spamu
- Dostarczanie przynęt ze złośliwym oprogramowaniem
Domeny wyglądające podobnie osiągają wysoki poziom wiarygodności, ponieważ zawierają element nazwy marki, które mogą reprezentować firmę. Często złośliwa nazwa różni się od prawdziwej tylko jedną literą i to jeszcze ukrytą lub zmienioną w takim miejscu, aby ludzki mózg przeczytał całą nazwę za pomocą skojarzenia i sam dobrał sobie prawdziwą końcówkę. Weźmy na przykład:
- kapitanhack.pl vs kapitanhak[.]pl
- citybank.pl vs citybamk[.]pl
- allegro.pl vs alegro[.]pl
Aby skutecznie wykryć i może nawet zblokować takie zagrożenia, zespoły bezpieczeństwa powinny zbierać dane z następujących źródeł:
- Pliki stref TLD
- Logi z SSL Certificate Transparency
- Logi z serwerów DNS
- Zapytania DNS
Ciągłe monitorowanie tych źródeł może skutkować szybkim wykrywaniem podobnych domen. Warto również wdrożyć zaawansowane mechanizmy wykrywające tak zwane DGA (domain generation algorithm), czyli domeny generowane maszynowo oraz takie, które nie są żadnym znanym słowem z popularnych języków. Po zidentyfikowaniu zagrożenia związanego z domeną zebrane dane powinny zostać poddane selekcji specyficznej dla zagrożenia, która obejmuje połączenie technologii i analizy przez człowieka.
SOCIAL MEDIA
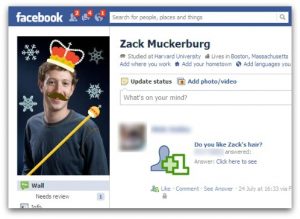
Zagrożenia związane z podszywanie się pod marki (czy też w tym przypadku również osoby) w mediach społecznościowych to jedne z najważniejszych problemów związanych z bezpieczeństwem ze względu na dostępność, prostotę i globalny zasięg. W przypadku głównym zagrożeniem może nie być podszywanie się pod inną renomowaną markę, ale pod samą organizacje, która jest celem ataku. Zagrożenia te mogą przybierać różne formy, w tym niewłaściwe wykorzystanie zasobów, podszywanie się pod kierownictwo oraz strony z nieautoryzowaną treścią lub logo. Monitorowanie pod kątem tych zagrożeń jest szczególnie trudne ze względu na wymaganą dużą liczbę osób zajmujących się bezpieczeństwem danych, które muszą przeszukać portale społecznościowe praktycznie za pomocą analizy własnej. Niepowodzenie w identyfikacji i złagodzeniu takiego ataku może skutkować utratą reputacji firmy i stratami finansowymi.
Dogłębne zebranie informacji o marce w mediach społecznościowych oznacza zidentyfikowanie wszystkich platform, które mają zastosowanie dla Twojej organizacji. Zespoły bezpieczeństwa powinny przeszukiwać dane za pomocą algorytmów, aby znaleźć odpowiednie zagrożenia. Dane te należy przeanalizować przy użyciu zarówno automatycznej logiki specyficznej dla zagrożenia, jak i analizy człowieka. Wnioski z tego wieloetapowego procesu powinny obejmować:
- Klasyfikacje zagrożeń
- Określanie wpływu ataku
- Eliminacje fałszywych alarmów
- Dodawanie kontekstu
MOBILE
Cyberprzestępcy często używają oficjalnych logo firmy, znaków towarowych i opisów, aby podszywać się pod legalne marki i przekonać ofiary do zainstalowania klonów popularnych aplikacji na swoim smartfonie.
Takie sklonowane aplikacje są szeroko rozpowszechnionym zagrożeniem, a część swojego sukcesu mogą z pewnością przypisać metodzie podszywania się pod znaną markę. Sklonowane aplikacje są dostępne zarówno w oficjalnych, jak i nieoficjalnych sklepach z aplikacjami, a jeśli zostaną pobrane, mogą spowodować kradzież danych uwierzytelniających, a co gorsza kodów uwierzytelniających 2FA. Pisaliśmy o takim przypadku we wcześniejszym naszym artykule. Gromadzenie informacji o nieautoryzowanych klonach i nieaktualnych wersjach legalnych aplikacji mobilnych wymaga ciągłego monitorowania sklepów z aplikacjami online pod kątem odniesień do marek. Poniżej przykład fejkowej aplikacji w Google Play podszywającej się pod WhatsApp:
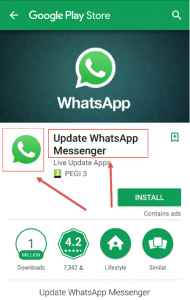
Dużo grono takich aplikacji to trojany bankowości mobilnej. Po zainstalowaniu w telefonie uruchamiane są niepostrzeżenie po uruchomieniu legalnej aplikacji bankowej lub handlowej i nakładają na ekran fałszywą stronę logowania, kradną poufne dane, a następnie wracają do legalnej aplikacji, aby nie powiadomić ofiary. Ochrona przed takimi zagrożeniami w organizacji może być bardzo trudna i bez narzędzi służących do zarządzania urządzeniami mobilnymi pracowników praktycznie niemożliwa.
Podsumowanie
Jak widzimy, cyberprzestępcy doskonale znają mechanizmy ludzkiego myślenia i reakcje na treści pojawiające się w Internecie. Dzięki temu wiedzą, jak podszywać się pod legalne podmioty i nawet bez dodatkowego nakłaniania czekać na ofiary. Jako świadomi użytkownicy Internetu czy pracownicy powinniśmy uważać w co klikamy i zawsze dokładnie zapoznać się z treścią maila, witryny czy wiadomości, którą otrzymujemy.
Popularne

Atak bez hasła na Microsoft 365. Przestępcy przejmowali sesje i obchodzili MFA

Badacz uzyskał uprawnienia roota w najnowszym Samsung Smart TV i odkrył zaskakujące fakty

Jak hakerzy wykorzystują PHP2Shell do uzyskania uprawnień administratora (root) na Firewallach

Wykradanie haseł do Wifi z urządzeń sieciowych (na przykładzie modemu od UPC)

LiteLLM znów przejęty. Złośliwa aktualizacja wykradała klucze API i poświadczenia

