


Jakie usługi oferuje Windows Sysinternals?
Windows Sysinternals to witryna internetowa, która oferuje zasoby i narzędzia do zarządzania, diagnozowania, rozwiązywania problemów i monitorowania środowiska Microsoft Windows. Pierwotnie witryna Sysinternals (wcześniej znana jako ntinternals) została utworzona w 1996 roku i była obsługiwana przez firmę Winternals Software LP. Nie jest to więc twór Microsoftu. Projekt rozpoczęli programiści Bryce Cogswell i Mark Russinovich. Microsoft zauważył ogromną użyteczność i potencjał narzędzi, dlatego właśnie nabył prawa do firmy Winternals w 2006 roku, a jej zasoby udostępniane są teraz jako freeware pod nazwą Windows Sysinternals.
Niezależnie od tego, czy jesteś administratorem, czy programistą, czy analitykiem bezpieczeństwa, narzędzia Sysinternals pomogą Ci zarządzać, rozwiązywać problemy i diagnozować systemy i aplikacje w środowiskach Windows.
Od niedawna funkcjonuje również usługa Sysinternals Live, która umożliwia uruchamianie narzędzi Sysinternals bezpośrednio z Internetu bez potrzeby ręcznego ich pobierania. Wystarczy wpisać ścieżkę Sysinternals Live narzędzia w Eksploratorze Windows lub w wierszu polecenia jako live.sysinternals.com/
Poniżej omówimy kilka najciekawszych według nas narzędzi, które oferuje Sysinternals. Wszystkich nie jesteśmy w stanie, ponieważ jest ich ponad 50 🙂 Cała lista z opisem funkcjonalności dostępna jest z na oficjalnej stronie. Pisaliśmy już też o narzędziu Sysmon w wersji 12.0 oraz 13.0.
Process Monitor
Process Monitor to zaawansowane narzędzie monitorujące dla systemu Windows, które pokazuje w czasie rzeczywistym system plików, rejestr i aktywność procesów. Łączy w sobie cechy dwóch starszych narzędzi Sysinternals, Filemon i Regmon oraz dodaje obszerną listę ulepszeń, w tym bogate filtrowanie, kompleksowe właściwości zdarzeń, takie jak identyfikatory sesji i nazwy użytkowników, wiarygodne informacje o procesach, pełne stosy wątków, jednoczesne logowanie do pliku i wiele więcej. Jego imponująca funkcjonalność sprawiła, że Process Monitor stał się podstawowym narzędziem do rozwiązywania problemów z systemem i do polowania na złośliwe oprogramowanie. Poniżej kilka z funkcjonalności:
- Bezpieczne monitorowanie pozwala ustawić filtry bez utraty danych
- Przechwytywanie stosów wątków dla każdej operacji umożliwia w wielu przypadkach zidentyfikowanie podstawowej przyczyny operacji
- Niezawodne przechwytywanie szczegółów procesu, w tym ścieżki obrazu, wiersza poleceń, identyfikatora użytkownika i sesji
- Konfigurowalne i ruchome kolumny dla dowolnej właściwości zdarzenia
- Zaawansowana architektura rejestrowania skaluje się do dziesiątek milionów przechwyconych zdarzeń i gigabajtów danych dziennika
- Narzędzie drzewa procesów pokazuje relacje wszystkich procesów, do których odwołuje się ślad
- Rejestrowanie czasu rozruchu wszystkich operacji
Process Explorer
Process Explorer pokazuje informacje o tym, które uchwyty i procesy DLL zostały otwarte lub załadowane do pamięci. Interfejs Process Explorer składa się z dwóch podokien. W górnym oknie zawsze wyświetlana jest lista aktualnie aktywnych procesów, w tym nazwy kont będących ich właścicielami, natomiast informacje wyświetlane w dolnym oknie zależą od trybu, w jakim znajduje się aplikacja. Jeśli jest w trybie obsługi, zobaczymy wszystkie uchwyty wybranego na górze procesu. Jeśli jest w trybie DLL, zobaczymy biblioteki DLL i pliki mapowane w pamięci, które załadował proces. Process Explorer ma również potężną funkcję wyszukiwania, która szybko pokaże, które procesy mają otwarte konkretne uchwyty lub załadowane biblioteki DLL. Unikalne możliwości Process Explorer sprawiają, że jest on przydatny do śledzenia problemów z wersjami DLL lub obsługi wycieków pamięci, a także zapewnia wgląd w sposób działania systemu Windows i aplikacji.
TCPView
Jest to program dla systemu, który wyświetla szczegółowe listy wszystkich punktów końcowych TCP i UDP w systemie, w tym adresy lokalne i zdalne oraz stan połączeń TCP. W systemach Windows Server 2008, Vista i XP TCPView raportuje również nazwę procesu będącego właścicielem punktu końcowego. TCPView zapewnia bardziej wartościowy i wygodniej prezentowany podzbiór programu Netstat, który jest dostarczany z systemem Windows.
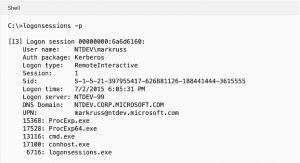
LogonSessions
Bardzo przydatna rzecz, jeśli jesteśmy administratorem serwera lub szukamy artefaktów jako analitycy bezpieczeństwa. Narzędzie pozwala za pomocą jednego polecenia wyświetlić listę aktualnie aktywnych sesji logowania oraz, jeśli określisz opcję -p, procesy uruchomione w każdej sesji.
Co nowego?
Całkiem niedawno, bo 25 maja, Microsoft wypuścił sporą aktualizację do narzędzi Sysinternals. Główne zmiany to:
- Process Monitor v3.80 – Dodano integracje z nowym silnikiem motywów Sysinternals, zapewniające obsługę trybu ciemnego.
- Sysmon v13.20 – Dodano warunki filtrowania „not begin with” i „not end with” oraz korekcję regresji logiki „include/exclude”.
- TCPView v4.10 – Dodano możliwość filtrowania połączeń według ich stanu.
- Process Explorer v16.40 – Dodano obsługę filtrowania procesów do głównego ekranu i obsługę procesu CET (stos cieni).
Popularne

Atak bez hasła na Microsoft 365. Przestępcy przejmowali sesje i obchodzili MFA

Badacz uzyskał uprawnienia roota w najnowszym Samsung Smart TV i odkrył zaskakujące fakty

Jak hakerzy wykorzystują PHP2Shell do uzyskania uprawnień administratora (root) na Firewallach

Jedna luka może pozwolić na przejęcie kontroli nad całą domeną. Microsoft łata krytyczną podatność Active Directory

Wykradanie haseł do Wifi z urządzeń sieciowych (na przykładzie modemu od UPC)

