


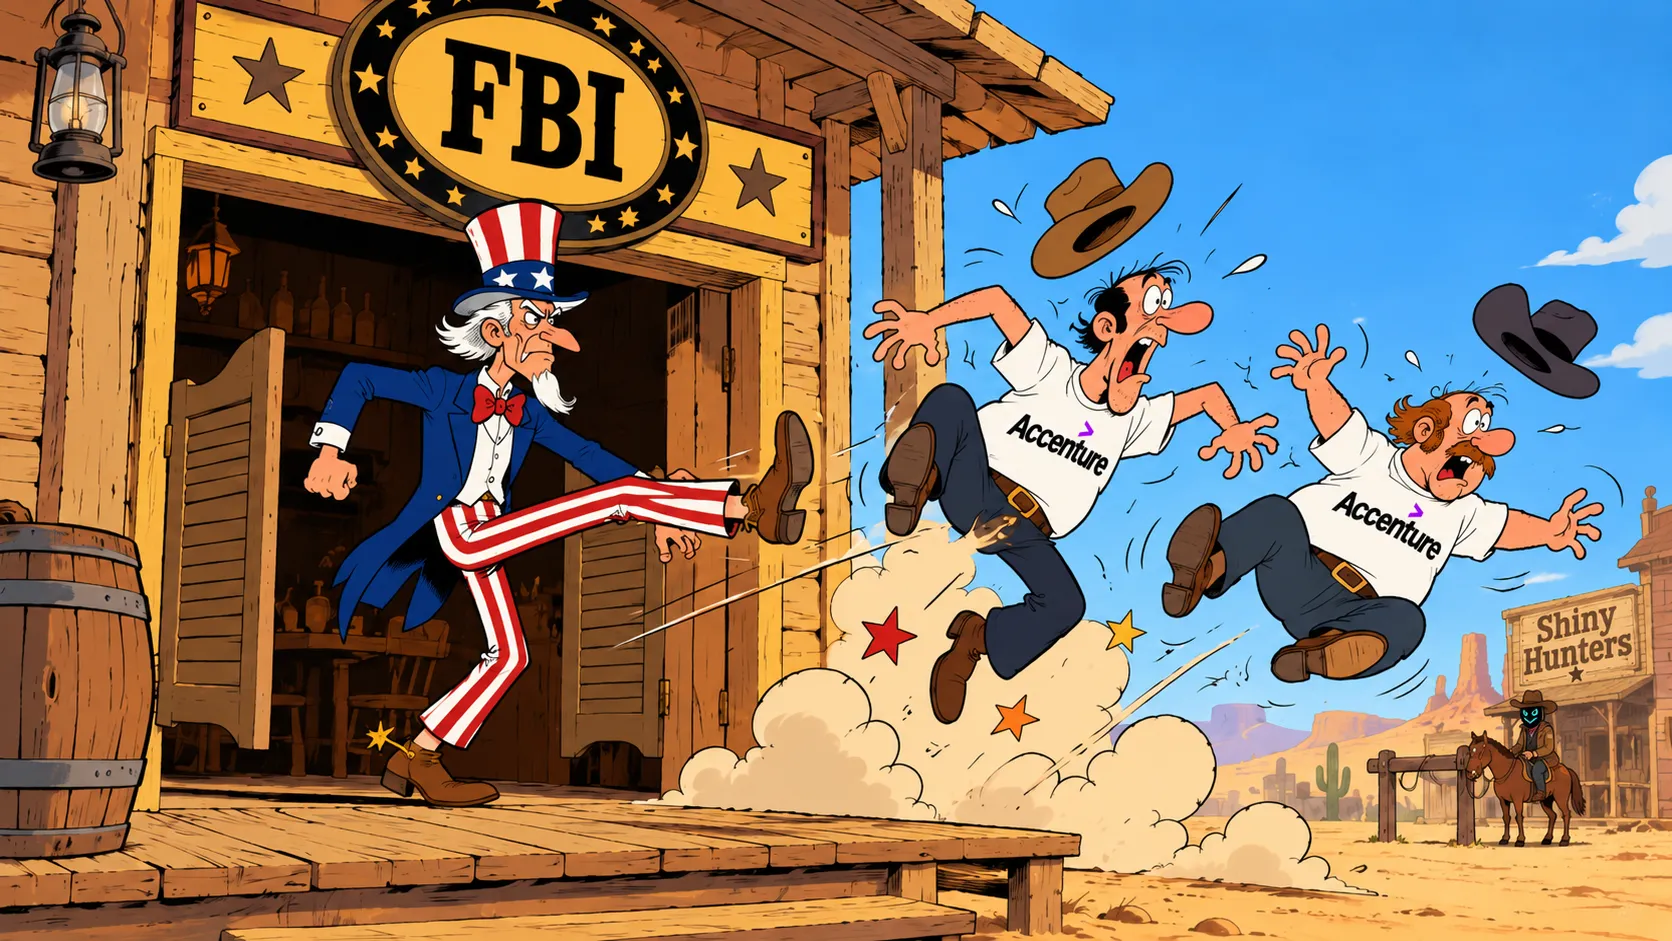
Jeden niezałatany patch i FBI ma problem. Zerwana współpraca z Accenture po ataku ShinyHunters
Jak się okazuje, nawet najbardziej zaawansowane organizacje nie są odporne na podstawowe błędy w cyberbezpieczeństwie. Najnowszy incydent w FBI udowadnia, że pojedynczy niezałatany patch, pozostawiony na systemie zarządzanym przez zewnętrznego wykonawcę może stać się punktem wejścia do infrastruktury przechowującej niezwykle wrażliwe dane. W efekcie incydentu FBI usunęło z projektu kontraktora Accenture, a za atakiem stoi grupa ShinyHunters.
Niezałatana luka otworzyła drogę do systemów FBI
Według informacji ujawnionych przez FBI i Reutersa problem dotyczył systemu Oracle PeopleSoft, wykorzystywanego między innymi do obsługi procesów związanych z zatrudnianiem. Kontraktor odpowiedzialny za utrzymanie platformy nie wdrożył poprawki bezpieczeństwa, która została wcześniej wydana w celu zabezpieczenia systemu.
FBI określiło zdarzenie jako efekt problemu bezpieczeństwa dotyczącego platformy zarządzanej przez zewnętrzną organizację. W następstwie incydentu kontraktor został usunięty z projektu, a agencja rozpoczęła działania mające ograniczyć skutki ataku i zabezpieczyć systemy.
ShinyHunters wykorzystali podatność w Oracle PeopleSoft
Za przeprowadzeniem ataku miała stać grupa ShinyHunters, znana z włamań do dużych organizacji oraz kradzieży danych. Według analiz dotyczących incydentu napastnicy wykorzystali podatność CVE-2026-35273, związaną z komponentem Environment Management Hub (PSEMHUB) platformy PeopleSoft.
Interesujący jest również sposób przeprowadzenia ataku. Cyberprzestępcy mieli wykorzystać odpowiednio spreparowane kodowanie adresu URL, aby ominąć regułę Web Application Firewall. WAF miał blokować dostęp do podatnego endpointu, jednak zastosowana przez napastników technika pozwoliła obejść przygotowaną ochronę.
Pokazuje to, że nawet obecność dodatkowych warstw zabezpieczeń nie gwarantuje bezpieczeństwa, jeżeli podatność znajdująca się w systemie pozostaje niezałatana.
Wyciek dotyczy pracowników i kandydatów do pracy
Konsekwencje incydentu są szczególnie poważne ze względu na charakter danych znajdujących się w zaatakowanym systemie. Z informacji dotyczących sprawy wynika, że cyberprzestępcy mogli uzyskać dostęp do danych tysięcy pracowników FBI oraz osób ubiegających się o pracę w agencji.
Zakres informacji miał obejmować między innymi dane adresowe oraz informacje dotyczące zdrowia. W przypadku zwykłej organizacji byłby to poważny incydent ochrony danych osobowych. W przypadku FBI sytuacja jest jednak znacznie bardziej problematyczna.
Informacje dotyczące osób pracujących dla agencji federalnej mogą bowiem stanowić wartość nie tylko dla cyberprzestępców zajmujących się kradzieżą tożsamości. Mogą również zostać wykorzystane do prowadzenia działań wywiadowczych, szantażu czy identyfikowania osób zaangażowanych w operacje wrażliwe.
Third-party risk po raz kolejny daje o sobie znać
Incydent jest również bardzo dobrym przykładem problemu third-party risk. FBI nie musiało samo popełnić błędu, aby jego dane znalazły się w rękach napastników. Wystarczyło, że zewnętrzny dostawca posiadający dostęp do krytycznego systemu nie wykonał na czas podstawowej czynności administracyjnej.
To właśnie dlatego organizacje nie mogą ograniczać kontroli bezpieczeństwa dostawców do podpisania umowy i określenia wymagań w zakresie cyberbezpieczeństwa. Konieczna jest również ciągła weryfikacja, czy dostawca rzeczywiście spełnia określone wymagania.
Szczególnie istotne powinno być monitorowanie krytycznych aktualizacji, podatności oraz czasu ich wdrożenia. Sam zapis w umowie mówiący o obowiązku instalowania poprawek nie chroni organizacji przed atakiem.
WAF nie zastąpi skutecznego patch managementu
Jednym z najważniejszych wniosków z opisanej sytuacji jest fakt, że dodatkowa warstwa ochronna może jedynie ograniczyć ryzyko, ale nie powinna zastępować właściwego zarządzania podatnościami.
W tym przypadku Web Application Firewall miał blokować dostęp do podatnego elementu PeopleSoft. Atakujący znaleźli jednak sposób na obejście przygotowanej reguły.
Pokazuje to fundamentalną zasadę bezpieczeństwa – system powinien być zabezpieczony przede wszystkim poprzez usunięcie podatności, a nie poprzez założenie, że dodatkowe mechanizmy ochronne zawsze zatrzymają atakującego.
ShinyHunters twierdzą, że atak miał być odwetem
Cała sprawa ma również dodatkowy kontekst. ShinyHunters miało przedstawiać atak na FBI jako formę odwetu za publikowane wcześniej przez amerykańską agencję informacje na temat działalności grupy.
Cyberprzestępcy domagali się między innymi korekty tych informacji. FBI prowadzi obecnie dalsze działania związane z incydentem i działalnością ShinyHunters. Wcześniej w związku z działalnością grupy zatrzymano również osoby podejrzewane o udział w cyberatakach.
Najsłabsze ogniwo może zdecydować o bezpieczeństwie całej organizacji
Incydent w FBI pokazuje, że nawet organizacje dysponujące ogromnym budżetem, zaawansowanymi systemami bezpieczeństwa i dostępem do najlepszych specjalistów mogą zostać zaatakowane z wykorzystaniem pozornie banalnego problemu.
Niezałatana podatność, zewnętrzny wykonawca i brak skutecznej weryfikacji patch managementu wystarczyły, aby stworzyć napastnikom możliwość wejścia do systemu zawierającego bardzo wrażliwe informacje.
Dla przedsiębiorstw najważniejsza lekcja jest więc prosta – bezpieczeństwo nie kończy się na zakupie WAF, EDR, SIEM czy innych zaawansowanych narzędzi. Organizacja musi wiedzieć, które systemy są podatne, kto odpowiada za ich aktualizację, kiedy poprawka została wdrożona i – co najważniejsze – czy jej skuteczne wdrożenie zostało faktycznie zweryfikowane.
Popularne
Wykradanie haseł do Wifi z urządzeń sieciowych (na przykładzie modemu od UPC)

Protected Actions w Entra ID
Jak poznać hasło administratora lub użytkowników logujących się do Twojego komputera?
Jak zmienić nieznane/zapomniane hasło Administratora na Windows?
Wyciek danych z Pentagonu – dotyczy trzech milionów osób!

