


Największy hack w historii kryptowalut. Binance straciło 6,4 mld dolarów
29 października 2026 roku z portfeli Binance zniknęły kryptowaluty o wartości około 6,3–6,4 mld dolarów. Atakujący nie musieli łamać kryptografii ani kraść kluczy prywatnych. Zdołali wykorzystać wewnętrzne mechanizmy giełdy do autoryzowania nieuprawnionych transferów. Według Chainalysis za operacją stoi północnokoreańska grupa TraderTraitor, a analiza przepływów wskazuje na wykorzystanie automatyzacji do ukrywania śladów skradzionych aktywów.
31 minut, które kosztowały Binance miliardy
29 października z portfeli typu hot wallet należących do Binance zaczęły znikać ogromne ilości kryptowalut. W ciągu około 31 minut, między 20:04 a 20:36 UTC, napastnicy przeprowadzili serię nieautoryzowanych transferów, obejmujących wiele sieci blockchain. Szacowana wartość skradzionych aktywów wyniosła około 6,3–6,4 mld dolarów, co czyni ten incydent największą opisaną dotychczas kradzieżą kryptowalut.
Według analiz blockchainowych wyprowadzono m.in. około 18,2 tys. BTC, blisko 200 tys. ETH, miliardy USDT, setki milionów USDC, a także XRP i SOL. Środki opuściły portfele giełdy działające w różnych sieciach, między innymi Bitcoin, Ethereum, Tron, Solana, XRP Ledger, Base, Optimism, Arbitrum i Avalanche. Różne firmy analityczne podają nieco odmienne wartości i zakresy transferów, ale skala incydentu nie budzi wątpliwości.
Najbardziej niepokojący jest jednak sposób przeprowadzenia ataku. Z dostępnych ustaleń wynika, że napastnicy nie musieli zdobywać kluczy prywatnych przechowujących środki. Zamiast tego doprowadzili do sytuacji, w której infrastruktura Binance sama autoryzowała transakcje przygotowane przez przestępców. To zasadnicza różnica: zabezpieczenia kryptograficzne portfela mogły działać zgodnie z założeniami, ale proces decydujący o tym, jakie operacje zostaną podpisane, został wykorzystany przeciwko właścicielowi.
Przejęty laptop i manipulacja procesem wypłat
Wstępne ustalenia Binance wskazywały na możliwe przejęcie laptopa należącego do inżyniera DevOps. Uzyskany w ten sposób dostęp miał pozwolić napastnikom dostać się do wewnętrznych usług i kontenerów wykorzystywanych w infrastrukturze giełdy, a następnie przekazywać nieautoryzowane zlecenia wypłat do systemu podpisującego transakcje.
Najbardziej prawdopodobny scenariusz opisany w analizach polegał na przejęciu kontroli nad ścieżką, która przetwarzała i autoryzowała operacje. W efekcie system podpisywał transakcje, które wyglądały poprawnie z punktu widzenia mechanizmu kryptograficznego, ale nie powinny zostać wykonane z perspektywy bezpieczeństwa giełdy. Analiza BeInCrypto i danych firmy BitOK wskazuje na nietypowe cechy transferów: opłaty transakcyjne były od 2 do 2,7 razy wyższe od standardowych, pojawiały się formaty operacji nieużywane przez normalne oprogramowanie wypłat Binance, a na Ethereum podejrzane transakcje wplatano pomiędzy rzeczywiste wypłaty klientów. Takie anomalie pokazują, jak ważne jest monitorowanie nie tylko tego, czy transakcja została prawidłowo podpisana, lecz także, czy odpowiada oczekiwanej logice biznesowej i zachowaniu systemu.
EIP-7702 – mechanizm, który pomógł przejąć portfel
Jednym z najbardziej interesujących elementów ataku było wykorzystanie mechanizmu EIP-7702 w sieci Ethereum. Funkcja ta została wprowadzona w ramach aktualizacji Pectra i umożliwia zwykłemu kontu zewnętrznemu (EOA) delegowanie wykonywania operacji do kodu smart kontraktu. W praktyce portfel może upoważnić wskazany kontrakt do działania w jego imieniu.
Samo EIP-7702 nie jest podatnością. To funkcjonalność protokołu, która może być wykorzystywana m.in. do upraszczania obsługi portfeli i wdrażania bardziej zaawansowanych operacji. W przypadku Binance mechanizm ten został jednak użyty w sposób, który pozwolił napastnikom przejąć kontrolę nad działaniem jednego z gorących portfeli Ethereum.
Według rekonstrukcji BeInCrypto atakujący przygotowali złośliwy smart kontrakt zdolny do opróżniania portfela, który delegował mu uprawnienia. Następnie doprowadzili do podpisania przez infrastrukturę Binance aż 50 autoryzacji, każdej z innym numerem nonce. Nonce to licznik transakcji przypisany do konta Ethereum. Ponieważ portfel Binance 14 obsługiwał dużą liczbę operacji, jego licznik stale się zmieniał. Przygotowanie wielu autoryzacji z różnymi wartościami zwiększało szansę, że jedna z nich będzie odpowiadała aktualnemu stanowi portfela i zostanie zaakceptowana.
Tak właśnie się stało. Po aktywowaniu delegacji smart kontrakt uzyskał możliwość wykonywania operacji w imieniu portfela. W kolejnych minutach pojedyncza transakcja pozwoliła wyprowadzić aktywa o wartości przekraczającej 2,2 mld dolarów, w tym około 167 tys. ETH i 1,6 mld USDT. Co więcej, specjalnie przygotowany kontrakt zawierał funkcję umożliwiającą wykonywanie dowolnych wywołań w kontekście portfela. W ten sposób napastnicy mogli doprowadzić również do transferu około 823 mln USDC z innego portfela Binance.
Nie wszystkie transfery wymagały wykorzystania EIP-7702. W przypadku kolejnego portfela, Binance 16, analitycy zaobserwowali serię fałszywych zleceń wypłat, które system podpisujący miał potraktować jak standardowe operacje. To sugeruje, że atak obejmował więcej niż jeden sposób nadużycia wewnętrznej infrastruktury giełdy.
Wyścig z czasem i próba zamiany środków
Po wyprowadzeniu kryptowalut napastnicy musieli zmierzyć się z kolejnym problemem: część skradzionych aktywów stanowiły stablecoiny, których emitenci mogą blokować wskazane adresy. Dotyczy to między innymi USDT i USDC. Bitcoin czy Ether nie podlegają analogicznemu mechanizmowi centralnego zamrażania, dlatego szybka zamiana stablecoinów na inne aktywa była dla przestępców istotnym elementem operacji.
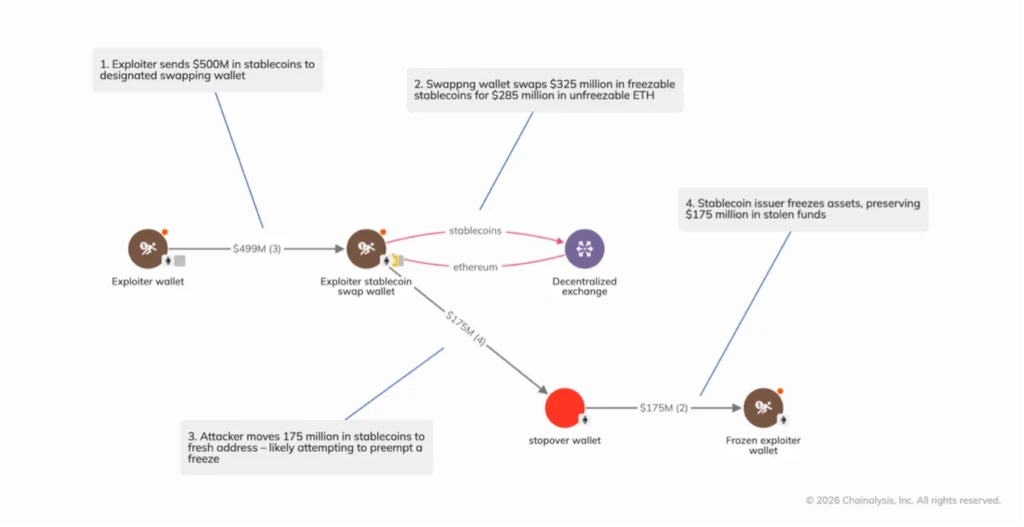
Chainalysis ustalił, że napastnicy przenieśli około 500 mln dolarów w stablecoinach do portfela służącego wymianie aktywów. W ciągu niespełna 20 minut zamienili około 325 mln dolarów na 285 mln dolarów w ETH. Pozostałe środki kierowali do kolejnych portfeli, próbując wyprzedzić działania emitentów i partnerów giełdy.
Reakcja branży była jednak stosunkowo szybka. Emitenci stablecoinów, firmy analityczne i inne podmioty rozpoczęły identyfikowanie oraz blokowanie adresów powiązanych z kradzieżą. Według danych Chainalysis około 2,8 mld dolarów zostało zamrożonych lub objętych innymi działaniami uniemożliwiającymi swobodne wykorzystanie środków. Nie oznacza to automatycznie, że cała ta kwota wróciła już do Binance – zamrożenie aktywów i ich odzyskanie to dwa różne etapy.
TraderTraitor i automatyczne pranie kryptowalut
Chainalysis przypisuje atak północnokoreańskiej grupie cyberprzestępczej TraderTraitor. Jednym z najważniejszych argumentów są powiązania widoczne bezpośrednio w blockchainie. Badacze zaobserwowali, że środki pochodzące z kradzieży Binance trafiły do adresów, które wcześniej otrzymywały kryptowaluty skradzione podczas wrześniowego ataku na giełdę Bitget, również przypisywanego północnokoreańskim aktorom.
Dodatkowym sygnałem są charakterystyczne działania związane z przygotowaniem i praniem środków. Napastnicy finansowali portfele operacyjne poprzez Tornado Cash, testowali złośliwy kontrakt na własnych portfelach, a po kradzieży szybko wymieniali aktywa i rozdzielali je pomiędzy kolejne adresy. Chainalysis zwrócił także uwagę na tysiące transakcji wykonywanych w krótkim czasie. Wiele adresów otrzymywało najpierw dokładnie 1 TRX, następnie kolejne środki i przekazywało je dalej. Powtarzalność tego schematu wskazuje na wykorzystanie automatyzacji do rozpraszania przepływów i utrudniania analizy.
Warto podkreślić, że przypisanie ataku konkretnej grupie jest oceną analityczną opartą na danych on-chain i innych przesłankach, a nie bezpośrednim ustaleniem tożsamości wszystkich osób uczestniczących w operacji. Chainalysis ocenił jednak powiązania z TraderTraitor jako silne, a późniejsze informacje o śledztwie FBI wskazały na odpowiedzialność północnokoreańskich aktorów.
Lekcja dla giełd – nie wystarczy chronić kluczy prywatnych
Binance zadeklarowało pokrycie strat klientów z funduszu SAFU oraz własnych środków. Giełda czasowo wstrzymała część wypłat, a jej partnerzy z branży kryptowalutowej uczestniczyli w identyfikowaniu i blokowaniu skradzionych aktywów. Sam incydent pokazał jednak, że bezpieczeństwo portfeli kryptowalutowych nie może kończyć się na ochronie kluczy prywatnych.
Krytycznym elementem jest cały łańcuch autoryzacji: urządzenia administratorów i inżynierów, konta uprzywilejowane, kontenery i usługi pośredniczące, systemy budowania zleceń wypłat oraz mechanizmy podpisywania transakcji. Każdy z tych komponentów może stać się punktem wejścia do infrastruktury, która zarządza aktywami o ogromnej wartości.
Giełdy powinny stosować niezależne mechanizmy zatwierdzania wypłat, limity wartości i częstotliwości transferów, kontrolę dozwolonych adresów, a także analizę anomalii w parametrach transakcji. Szczególnej ochrony wymagają systemy podpisujące: powinny działać w odseparowanym środowisku, przy ograniczonych uprawnieniach, z możliwością szybkiego unieważnienia delegowanych autoryzacji. Istotne jest również monitorowanie nietypowych wywołań smart kontraktów, zmian uprawnień portfeli i transferów odbiegających od standardowego profilu operacyjnego.
Atak na Binance jest ostrzeżeniem dla całego rynku. Przestępcy nie muszą łamać kryptografii, jeśli potrafią przejąć system, który decyduje, kiedy i w czyim imieniu zostanie ona użyta. W świecie aktywów cyfrowych zaufanie do klucza prywatnego nie wystarczy – równie ważne jest zaufanie do całej infrastruktury, która może wydać polecenie jego wykorzystania.
Popularne

Atak bez hasła na Microsoft 365. Przestępcy przejmowali sesje i obchodzili MFA

Badacz uzyskał uprawnienia roota w najnowszym Samsung Smart TV i odkrył zaskakujące fakty

Jak hakerzy wykorzystują PHP2Shell do uzyskania uprawnień administratora (root) na Firewallach

Wykradanie haseł do Wifi z urządzeń sieciowych (na przykładzie modemu od UPC)

LiteLLM znów przejęty. Złośliwa aktualizacja wykradała klucze API i poświadczenia

