


Nowa podatność krytyczna w interfejsie administracyjnym urządzeń Fortinet i możliwość przejęcia nad nimi kontroli
Jeśli korzystasz w firmie z urządzeń od Fortinet, powinieneś je jak najszybciej zaktualizować.
7 października producent ostrzegł administratorów, aby zaktualizowali jego produkty takie jak zapory sieciowe (firewalle) „FortiGate” oraz serwery proxy „FortiProxy” do najnowszych wersji, ponieważ wykryto w nich lukę o krytycznym znaczeniu.
Podatność CVE-2022-40684
Luka bezpieczeństwa o znaczeniu krytycznym (oznaczona jako CVE-2022-40684) to obejście uwierzytelniania w interfejsie administracyjnym, które może umożliwić zdalnym cyberprzestępcom logowanie się do niezałatanych urządzeń.
„Ominięcie uwierzytelniania przy użyciu alternatywnej ścieżki lub kanału [CWE-88] w FortiOS i FortiProxy może umożliwić nieuwierzytelnionemu napastnikowi wykonywanie operacji w interfejsie administracyjnym za pośrednictwem specjalnie spreparowanych żądań HTTP lub HTTPS” – wyjaśnia Fortinet w opublikowanym w sobotę biuletynie obsługi klienta.
Pełna lista produktów podatnych na ataki próbujące wykorzystać lukę CVE-2022-40 obejmuje:
- FortiOS: od 7.0.0 do 7.0.6 i od 7.2.0 do 7.2.1,
- FortiProxy: Od 7.0.0 do 7.0.6 i 7.2.0.
Dostępne łatki bezpieczeństwa od producenta
W czwartek producent urządzeń powiadomił wszystkich klientów o problemie za pomocą e maila i zalecił im natychmiastowe zaktualizowanie do najnowszych dostępnych wersji. Łatki dostępne są w wersji FortiOS/FortiProxy 7.0.7 lub 7.2.2.
UWAGA! Jeśli udostępniasz na zewnątrz firmy interfejs administracyjny urządzeń Fortinet, podatność niesie za sobą jeszcze poważniejsze skutki, gdyż zagraża bezpieczeństwu Twojej sieci od zewnątrz.
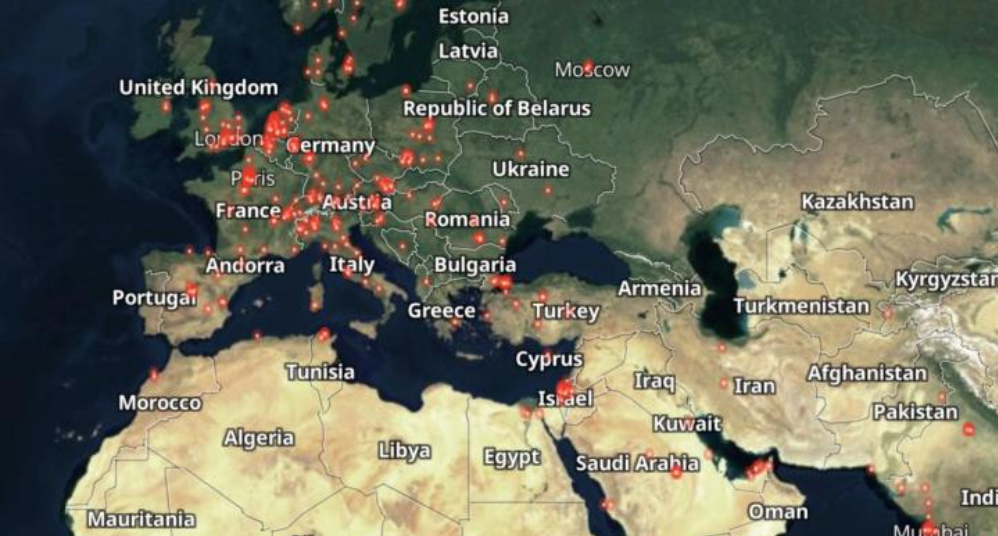
Skala problemu może być naprawdę duża, ponieważ w słynnej wyszukiwarce Shodan można znaleźć ponad 100 000 zapór sieciowych (firewalli) FortiGate wystawionych do Internetu. Nie wiadomo jednak, ile z nich zostało już zaktualizowanych o wskazane przez producenta łatki. Na liście znajdują się także urządzenia z Polski.
Co jeśli nie możesz wdrożyć zalecanych poprawek?
Jeśli z jakichś powodów Twoja organizacja nie może wdrożyć wydanych przez producenta poprawek, zalecane jest ograniczenie adresów IP, które mogą łączyć się do interfejsu administracyjnego podatnych urządzeń, korzystając z opcji „Locally-in-policy”. Całkowite zablokowanie dostępu do tego interfejsu z zewnątrz na pewno będzie również pomocne w tej sytuacji, aby zapewnić zatrzymanie potencjalnych ataków.
Nie wiadomo, czy luka jest aktywnie wykorzystywana w środowisku, producent również nie wspomina nic o istniejących eksploitach w Internecie.
Popularne

Wykradanie haseł do Wifi z urządzeń sieciowych (na przykładzie modemu od UPC)

Jak poznać hasło administratora lub użytkowników logujących się do Twojego komputera?

Jak zmienić nieznane/zapomniane hasło Administratora na Windows?

Claude otwiera się na offensive security. Anthropic wprowadza trzy poziomy dostępu

Protected Actions w Entra ID

