


Nowe łatki Microsoft Windows powodują restart systemu i awarię kontrolerów domeny
Ostatnie aktualizacje systemu Windows Server powodują ponowne uruchomienie się systemu i awarię kontrolera domeny.
Problemy powiązano z aktualizacjami zbiorczymi systemów Windows Server 2016 i Windows Server 2022 z marca 2024 r., w szczególności KB5035855 i KB5035857.
Awaria LSASS.EXE
Administratorzy zaobserwowali, że po zainstalowaniu marcowych aktualizacji kontrolery domeny wykazują stale rosnące zużycie pamięci LSASS.
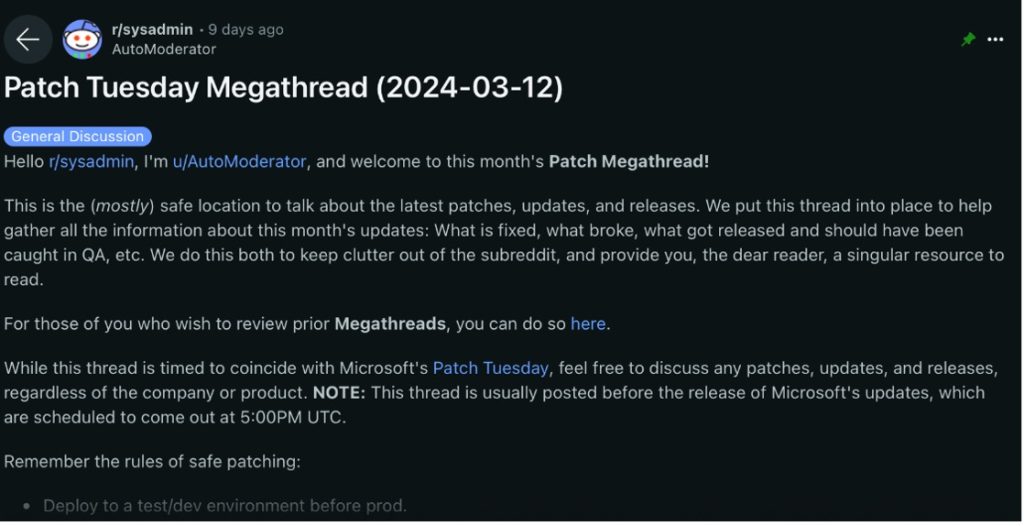
Źródłem problemu jest najprawdopodobniej wyciek pamięci w ramach usługi LSASS.exe, czyli krytycznego komponentu systemu operacyjnego Windows odpowiedzialnego za egzekwowanie zasad bezpieczeństwa i zarządzanie logowaniem użytkowników, tworzeniem tokenów dostępu oraz zmianami haseł.
Prawidłowe działanie procesu LSASS jest niezbędne do stabilnej pracy kontrolerów domen, które odgrywają kluczową rolę w zarządzaniu bezpieczeństwem sieci i uwierzytelnianiem użytkowników w środowisku IT organizacji.
Eskalacja zużycia zasobów ostatecznie prowadzi do tego, że system przestaje odpowiadać, co kończy się awariami i automatycznym ponownym uruchomieniem.
Takie zachowanie zakłóca normalne operacje biznesowe i stwarza ryzyko dla bezpieczeństwa sieci oraz integralności danych.
Wycieki pamięci mają miejsce, gdy program nieprawidłowo zarządza alokacją pamięci, co zmniejsza wydajność i stabilność systemu w miarę stopniowego wyczerpywania się dostępnej pamięci.
W przypadku kontrolerów domeny wyciek pamięci w procesie LSASS prowadzi do niezrównoważonego obciążenia systemu, co w ostateczności wymusza awarię w celu przywrócenia sprawności.
Dotknięte wersje systemu Windows Server
Zgłoszone problemy dotyczą w szczególności systemów Windows Server 2016 i Windows Server 2022 i związane są głównie z poprawkami o numerach KB5035855 oraz KB5035857.
Obie wersje są szeroko stosowane w środowiskach korporacyjnych, co oznacza, że wpływ problemu jest potencjalnie ogromny i dotyczy organizacji na całym świecie.
Przypominamy, że nie jest to pierwszy raz, kiedy po aktualizacjach systemu Windows Server zgłaszane są problemy związane z LSASS – poprzednie incydenty tego typu odnotowano w marcu i grudniu 2022 r. – co budzi obawy co do powtarzającego się charakteru takich krytycznych luk. Czyżby Microsoft nie posiadał odpowiednio wykwalifikowanego zespołu Q&A?
Co zrobić?
Niektórzy użytkownicy zgłosili wycofanie aktualizacji jako tymczasowe rozwiązanie, podczas gdy inni czekają na oficjalną odpowiedź lub łatkę Microsoftu.
Komentarz na blogu zespołu Microsoft Tech Community Exchange podkreśla powagę problemu, a jeden z użytkowników stwierdza: „To katastrofa. Musieliśmy wycofać aktualizacje na wszystkich naszych kontrolerach domeny, aby zapobiec awarii całej sieci”.
Wyciek pamięci procesu LSASS
Wyciek pamięci procesu LSASS nie jest niczym nowym, ale jego powtarzalność jest niepokojąca dla Microsoftu i jego użytkowników.
Wyciek pamięci prowadzi do stopniowego zwiększania wykorzystania pamięci przez proces LSASS, aż system przestanie działać prawidłowo. Tego typu problemy wymagają natychmiastowej uwagi i rozwiązania, aby zachować bezpieczeństwo i stabilność systemów, których dotyczą.
Co na to Microsoft?
Microsoft nie wydał oficjalnego oświadczenia ani rozwiązania dotyczącego aktualizacji z marca 2024 r. i wynikających z nich awarii kontrolera domeny.
Sytuacja ta podkreśla znaczenie dokładnych testów i zapewniania jakości aktualizacji oprogramowania, głównie wtedy, gdy wpływają one na krytyczne elementy infrastruktury IT przedsiębiorstwa.
W miarę rozwoju sytuacji administratorom systemu zalecamy monitorowanie oficjalnych kanałów pod kątem aktualizacji i rozważenie wstrzymania się z instalacją problematycznych aktualizacji do czasu potwierdzenia poprawki.
Dobra praktyką jest także testowanie nowych łatek na pojedynczym serwerze (najlepiej testowym), a później aplikowanie ich na kolejne.
Popularne

Wykradanie haseł do Wifi z urządzeń sieciowych (na przykładzie modemu od UPC)

Atak bez hasła na Microsoft 365. Przestępcy przejmowali sesje i obchodzili MFA

Jedna luka może pozwolić na przejęcie kontroli nad całą domeną. Microsoft łata krytyczną podatność Active Directory

Badacz uzyskał uprawnienia roota w najnowszym Samsung Smart TV i odkrył zaskakujące fakty

Jak hakerzy wykorzystują PHP2Shell do uzyskania uprawnień administratora (root) na Firewallach

