Menu dostępności

crypto

Aresztowania w Rosji za kryptowaluty. Kim jest Iwanow?

Aresztowania w Rosji za kryptowaluty. Kim jest Iwanow?

Rosyjskie władze aresztowały w tym tygodniu 96 osób. Zatrzymani są podejrzewani o powiązania z niedawno zamkniętymi giełdami kryptowalut. Akcja była ogólnokrajowa. Agencje ścigania przeprowadziły na terenie...
Kolejny cyberatak dążący do nielegalnego wydobywania kryptowalut – SeleniumGreed

Kolejny cyberatak dążący do nielegalnego wydobywania kryptowalut – SeleniumGreed

Badacze cyberbezpieczeństwa biją na alarm w związku z trwającą kampanią wykorzystującą dostępne w Internecie usługi Selenium Grid do nielegalnego wydobywania kryptowalut. Firma Wiz, zajmująca się bezpie...
Włamanie i kradzież z portfela do kryptowalut „Ledger”

Włamanie i kradzież z portfela do kryptowalut „Ledger”

Producent najpopularniejszych portfeli sprzętowych do kryptowalut o nazwie Ledger padł ofiarą oszustwa i ataku na łańcuch dostaw. Wszystko za sprawą publikacji nowej wersji modułu npm „@ledgerhq/connect-kit”. Niedługo po...
Czy kryptografia postkwantowa stanie się zaraz faktem?

Czy kryptografia postkwantowa stanie się zaraz faktem?

Większość z nas nie myśli na co dzień o kryptografii cyfrowej, której używamy w całym Internecie. Tym bardziej nie zdajemy sobie sprawy z istnienia kryptografii postkwantowej, której nadejście może wywo...
Wielkie, trwające latami oszustwo na kryptowaluty

Wielkie, trwające latami oszustwo na kryptowaluty

Kryptowaluty od kilku lat cieszą się zainteresowaniem nie tylko analityków, inwestorów i ekonomistów, ale także osób indywidualnych, które widzą szansę na łatwe pieniądze. Zazwyczaj kryptowaluty, takie jak B...
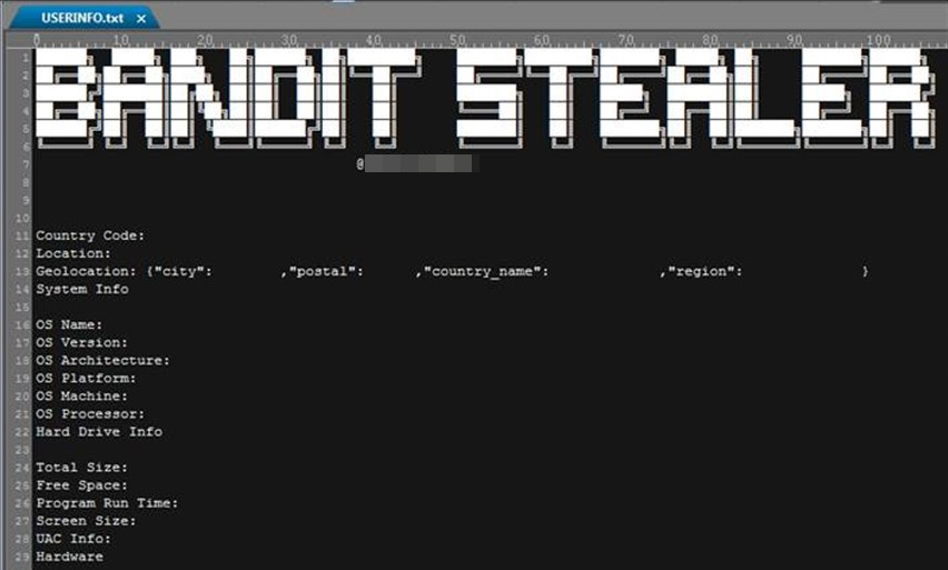
Bandit Stealer atakuje portfele kryptowalut i dane z przeglądarek

Bandit Stealer atakuje portfele kryptowalut i dane z przeglądarek

Nowe złośliwe oprogramowanie do kradzieży informacji, nazwane "Bandit Stealer" zwróciło uwagę badaczy cyberbezpieczeństwa z Trend Micro ze względu na swoje zdolności do atakowania wielu przeglądarek interneto...
Ulepszony botnet Prometei zainfekował już ponad 10 tysięcy urządzeń

Ulepszony botnet Prometei zainfekował już ponad 10 tysięcy urządzeń

Od listopada 2022 roku zaktualizowana wersja botnetu o nazwie Prometei zainfekowała już ponad 10000 systemów na całym świecie. Pod względem geograficznym infekcje są zarówno masowe, jak i oportunistyczne, a więks...
Zaawansowane zagrożenia dla użytkowników kryptowalut

Zaawansowane zagrożenia dla użytkowników kryptowalut

Istnieją dowody, że rosyjscy cyberprzestępcy atakują użytkowników branży kryptograficznej z Europy Wschodniej, przesyłając fałszywe oferty pracy jako przynętę do instalowania złośliwego oprogramowani...
Trojan CHAOS RAT wykorzystywany w złośliwych koparkach kryptowalut

Trojan CHAOS RAT wykorzystywany w złośliwych koparkach kryptowalut

Specjaliści z Trend Micro przechwycili i przeanalizowali atak polegający na ukrytym wydobywaniu kryptowalut na maszynach z OS Linux, wykorzystujący zaawansowanego trojana zdalnego dostępu (ang. Remote Acc...
Nowe złośliwe oprogramowanie, które rozprzestrzenia się poprzez YouTube

Nowe złośliwe oprogramowanie, które rozprzestrzenia się poprzez YouTube

Cyble Research Labs potwierdził w ostatnim raporcie, że malware PennyWise oraz RedLine rozprzestrzeniają się poprzez kampanie na YouTube. Głównym celem malware PennyWise jest kradzież portfeli krypto...