Menu dostępności

cybernews

Wyciek danych z Pentagonu – dotyczy trzech milionów osób!

Wyciek danych z Pentagonu – dotyczy trzech milionów osób!

Nie tylko polskie dane medyczne, ale również dane z Pentagonu znalazły się niedawno w Internecie. Amerykańskie Centrum Danych Kadrowych resortu obrony (Defense Manpower Data Center – DMDC), prowadzące ewidenc...

Fałszywe instalatory LastPass rozpowszechniają narzędzie do wyłączania EDR na poziomie jądra oraz dystrybuują oprogramowanie kradnące dane!

Fałszywe instalatory LastPass rozpowszechniają narzędzie do wyłączania EDR na poziomie jądra oraz dystrybuują oprogramowanie kradnące dane!

Fałszywa aplikacja LastPass Authenticator, rozpowszechniana za pośrednictwem serwisu GitHub, była źródłem kampanii podszywania się pod znane marki. Celem było dostarczanie złośliwego oprogramowania kradnąceg...
Nowy toolkit na Linuksa wykorzystywany w atakach

Nowy toolkit na Linuksa wykorzystywany w atakach

Jak donosi SecurityWeek, korzystając z publikacji Rapid7, hakerzy wykorzystują nowy zestaw narzędzi dla systemu Linux w atakach wymierzonych w południowokoreańskie organizacje z branży motoryzacyjnej i med...
Analiza 12-letniej podatności w PostgreSQL. Luka umożliwia przejęcie bazy danych i serwera!

Analiza 12-letniej podatności w PostgreSQL. Luka umożliwia przejęcie bazy danych i serwera!

Wydania systemu PostgreSQL od 2014 roku zawierają poważną lukę w zabezpieczeniach, umożliwiającą atakującemu z niskimi uprawnieniami przejęcie kontroli nad bazami danych i serwerami – informuje Cyera, fir...
Znowu oni! SonicWall ostrzega przed nowymi zero-dayami wykorzystywanymi w atakach!

Znowu oni! SonicWall ostrzega przed nowymi zero-dayami wykorzystywanymi w atakach!

SonicWall, opisywany przez nas wielokrotnie producent, wzywa użytkowników swojego gatwaya z serii SMA1000 oraz urządzenia SSL-VPN do załatania dwóch nowych luk zero-day, które zostały wykorzystane w prak...
Trojany bankowe w centrum uwagi – Manic, Grandoreiro i ToxicPanda 2.0

Trojany bankowe w centrum uwagi – Manic, Grandoreiro i ToxicPanda 2.0

Jak donosi SecurityWeek, w poprzednim tygodniu trzy firmy zajmujące się cyberbezpieczeństwem udostępniły informacje o nowych lub zaktualizowanych trojanach bankowych atakujących użytkowników na całym ...
Ghostjacking – atak odwracający zachowanie agenta AI

Ghostjacking – atak odwracający zachowanie agenta AI

Tenet to izraelska firma, która na rynku pojawiła się dość nagle w czerwcu 2026 r. z sześcioma milionami dolarów finansowania zalążkowego. Współzałożycielem jest CEO Barak Sternberg, a jego zespół wywod...
Wnioski po dziesiątkach ataków na wodociągi w Minnesocie

Wnioski po dziesiątkach ataków na wodociągi w Minnesocie

Agencje stanowe i federalne prowadzą dochodzenie po tym, jak skoordynowany cyberatak uderzył w systemy technologii operacyjnej (OT) w kilkudziesięciu przedsiębiorstwach wodociągowych w Minnesocie. Według Minne...
Jak zhakowane publiczne bramki Wi-Fi używane są do pozyskiwania poświadczeń korporacyjnych?

Jak zhakowane publiczne bramki Wi-Fi używane są do pozyskiwania poświadczeń korporacyjnych?

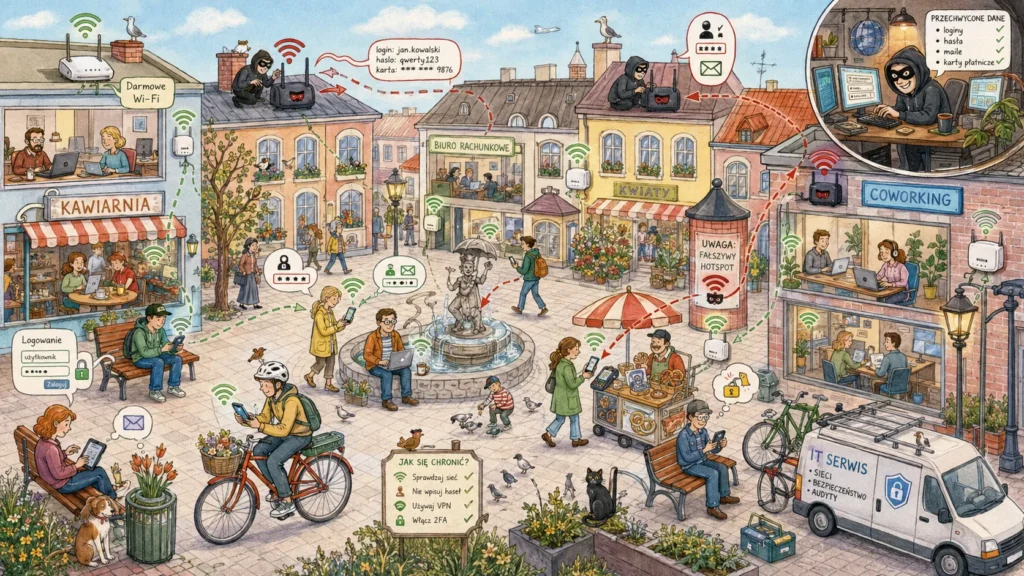
SecurityWeek za ReliaQuest informuje, że cyberprzestępcy przeprowadzają ataki na urządzenia obsługujące publiczne sieci Wi-Fi z tzw. captive portal (stroną logowania), by przejmować konta Microsoft 365 pod...
Zero-day w SonicWallu wykorzystane do dostarczania malware na tygodnie przed łatą

Zero-day w SonicWallu wykorzystane do dostarczania malware na tygodnie przed łatą

O SonicWallu pisaliśmy wielokrotnie. Niestety nie były to peany na jego cześć. Okazuje się, że do niepochlebnych postów możemy dołączyć kolejny, bowiem dwie niedawno załatane podatności typu zero-day w u...