Menu dostępności

escalation

FalconFlank. Gdy EDR sam staje się narzędziem do eskalacji uprawnień

FalconFlank. Gdy EDR sam staje się narzędziem do eskalacji uprawnień

Rozwiązania EDR mają zatrzymywać ataki, analizować podejrzane pliki i izolować zagrożenia. Trudno więc wyobrazić sobie bardziej niepokojący scenariusz niż taki, w którym jedna z funkcji bezpieczeństwa może zosta...
Polowanie na eskalację uprawnień w Windows: sterowniki jądra i Named Pipe pod lupą

Polowanie na eskalację uprawnień w Windows: sterowniki jądra i Named Pipe pod lupą

Podatności typu Local Privilege Escalation (LPE) pozostają jednym z kluczowych elementów realnych ataków na systemy Windows. Nawet przy poprawnie skonfigurowanym systemie i aktualnym oprogramowaniu bł...
Gdy antywirus zawodzi i umożliwia ucieczkę z piaskownicy oraz eskalację uprawnień do SYSTEM na Windows

Gdy antywirus zawodzi i umożliwia ucieczkę z piaskownicy oraz eskalację uprawnień do SYSTEM na Windows

Badacze z zespołu SAFA Team ujawnili poważne luki bezpieczeństwa w module piaskownicy Avast Antivirus, pozwalające na obejście izolacji i wykonanie kodu z uprawnieniami SYSTEM. Wektor ataku wynikał z bł...
Jak w prosty sposób można zdobyć uprawnienia SYSTEM w Windowsie poprzez błąd w instalatorze MSI? Jest exploit

Jak w prosty sposób można zdobyć uprawnienia SYSTEM w Windowsie poprzez błąd w instalatorze MSI? Jest exploit

W dzisiejszym artykule szczegółowo opisujemy, jak nieprawidłowe użycie funkcji „Repair” w instalatorze MSI może prowadzić do lokalnej eskalacji uprawnień do poziomu SYSTEM w systemie Windows (w skrócie...
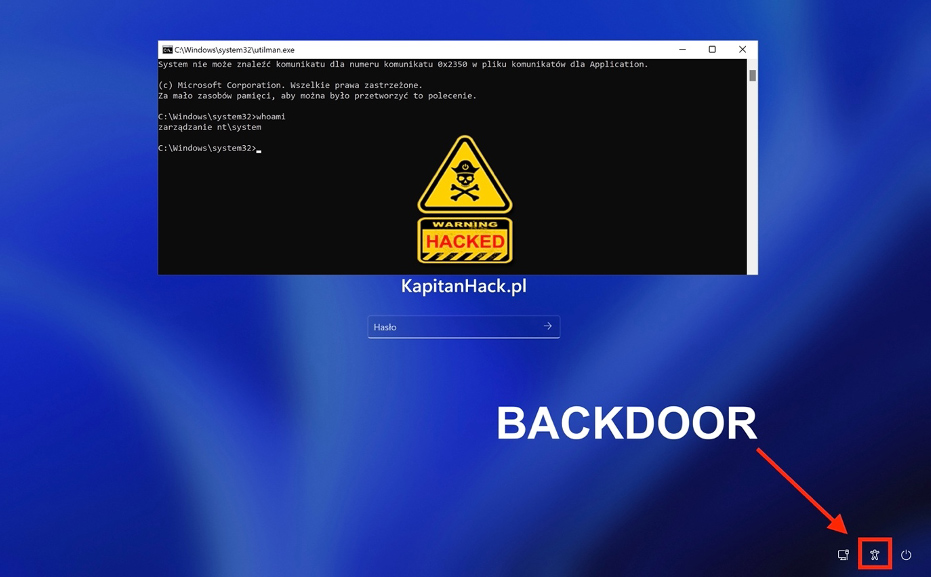
Jak uzyskać pełny dostęp do Windows? Tworzymy backdoor i uruchamiamy wiersz linii poleceń przed ekranem logowania na koncie SYSTEM

Jak uzyskać pełny dostęp do Windows? Tworzymy backdoor i uruchamiamy wiersz linii poleceń przed ekranem logowania na koncie SYSTEM

W dzisiejszym odcinku hakowania pokażemy stary i sprawdzony, choć nieco zmodyfikowany sposób na przejęcie pełnej kontroli w Windows i to jeszcze przed zalogowaniem się do systemu (na ekranie powitalnym). Za je...
Krytyczna podatność w MS Outlook pozwalająca w łatwy sposób przejąć konto użytkownika (bez jakiejkolwiek ingerencji). Dostępny exploit!

Krytyczna podatność w MS Outlook pozwalająca w łatwy sposób przejąć konto użytkownika (bez jakiejkolwiek ingerencji). Dostępny exploit!

We wtorek Microsoft wypuścił łatkę na interesującą lukę w Outlooku. Wszyscy użytkownicy, którzy korzystają z tego programu, powinni potraktować tę informację priorytetowo, ponieważ podatność stwarza niezwyk...
Haker pokazał, jak w łatwy sposób można zdobyć admina do Windows 11!

Haker pokazał, jak w łatwy sposób można zdobyć admina do Windows 11!

Matek Kamilló, węgierski haker i pentester, 24 września zaprezentował ciekawy sposób na przejęcie najwyższych uprawnień do systemu Windows na firmowym komputerze. Na swoim blogu opublikował instrukc...
Kolejny błąd Linux umożliwiający zdobycie dostępu root

Kolejny błąd Linux umożliwiający zdobycie dostępu root

W systemie Linux odkryto błąd umożliwiający LPE (lokalne podniesienie uprawnień) ze zwykłego konta użytkownika do uprzywilejowanego użytkownika systemu „root”. Dla wielu przedsiębiorstw może to być...
Windows i Linux zhackowane! Nowe luki i exploity

Windows i Linux zhackowane! Nowe luki i exploity

Dzisiaj mamy dla Was podwójne uderzenie (prawie jak baton Twix :)). Tym razem sytuacja dotyczy obu systemów operacyjnych Microsoft Windows oraz Linux, w których badacze odkryli luki pozwalające na pod...
Krytyczna podatność RCE w module TIPC na Linux

Krytyczna podatność RCE w module TIPC na Linux

W odróżnieniu do Windows ostatnio wiele dzieje się w bezpieczeństwie Linux. Wczoraj badacze cyberbezpieczeństwa z SentinelOne ujawnili lukę w zabezpieczeniach modułu TIPC w jądrze Linux, która potencja...