Menu dostępności

malware

Nowy malware „Troystealer”. Jak działa, jak się chronić?

Nowy malware „Troystealer”. Jak działa, jak się chronić?

Żyjemy w czasach, w których złośliwe oprogramowanie jest częścią naszego codziennego życia. Coraz częściej powstają kampanie hackerskie na globalną skale, a każda z nich jest bardziej wyrafinowana i trudniejsz...
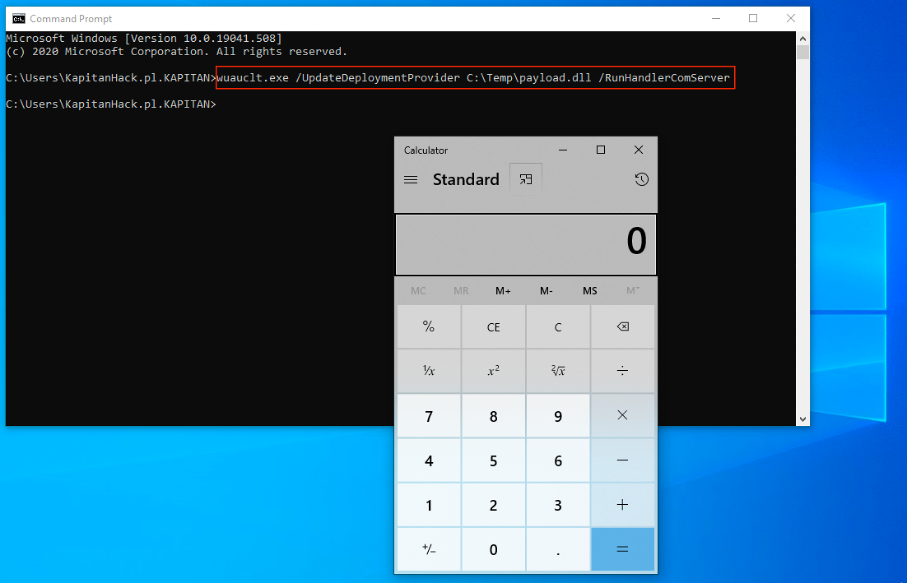
Nowy sposób na ominięcie blokad Windows i uruchomienie kodu za pomocą usługi Windows Update!

Nowy sposób na ominięcie blokad Windows i uruchomienie kodu za pomocą usługi Windows Update!

W naszym poprzednim artykule tutaj opisaliśmy sposób na uruchomienie złośliwego kodu z wykorzystaniem backdoor’a w Harmonogramie Zadań Windows. Jeśli nie czytaliście naszego artykułu o innych sposobach...
Ukrycie i uruchomienie kodu malware na Windows 10 z wykorzystaniem backoor’a w Task Schedulerze

Ukrycie i uruchomienie kodu malware na Windows 10 z wykorzystaniem backoor’a w Task Schedulerze

W dzisiejszym artykule opiszemy kolejną, ciekawą technikę trwałego ukrywania się cyberprzestępców w systemie Windows, umożliwiającą uruchomienie złośliwego oprogramowania. Tym razem napiszemy o możliwośc...
Cerberus – malware do wynajęcia

Cerberus – malware do wynajęcia

Istnieje wiele popularnych i niebezpiecznych „wirusów” na urządzenia z systemem Android. Można powiedzieć, że kilka lat temu zaczęła się prawdziwa rewolucja, kiedy to swoją pocztę, swój bank oraz inne...
Błąd w jednej z funkcjonalności Google Drive pozwala na pobranie malware

Błąd w jednej z funkcjonalności Google Drive pozwala na pobranie malware

W Google Drive istnieje pewna funkcjonalność, która nie jest zbyt popularna i jest raczej rzadko wykorzystywana przez użytkowników. Została też chyba trochę zapomniana przez samo Google, ponieważ podatno...
Dziury w Emotet pozwalające zatrzymać jego rozprzestrzenianie się

Dziury w Emotet pozwalające zatrzymać jego rozprzestrzenianie się

Czy wirusy mogą mieć dziury? Większość luk w zabezpieczeniach i exploitów do systemów/aplikacji, o których się dowiadujemy, to dobra wiadomość dla cyberprzestępców i zła wiadomość dla reszty z na...
Project Freta – nowe narzędzie do analizy i wykrywania malware

Project Freta – nowe narzędzie do analizy i wykrywania malware

Microsoft ogłosił nową bezpłatną inicjatywę mającą na celu pomoc w dochodzeniu i inwestygacji ataków na systemach Linux. Chodzi przede wszystkim o wykrywanie zaszytych rootkitów i specjalistycznego złośliweg...
Nowy i niewykrywalny sposób na pobieranie złośliwych plików z Internetu

Nowy i niewykrywalny sposób na pobieranie złośliwych plików z Internetu

W dzisiejszym artykule przetestujemy nowy, odkryty 2 lipca br. przez specjalistów SentinelLabs, sposób polegający na użyciu ukrytego i wbudowanego w Windows programu do pobierania i ustawiania tła dla...
Jak można uruchomić malware wykorzystując backdoor w Panelu Sterowania Windows?

Jak można uruchomić malware wykorzystując backdoor w Panelu Sterowania Windows?

W tym artykule pokażemy jedną z ciekawszych metod uruchamiania złośliwego kodu na systemie Windows polegającą na jego ukryciu w rozszerzeniach Panelu Sterowania Windows. Opiszemy, jak stworzyć własny...
Nowy atak na użytkowników Office 365

Nowy atak na użytkowników Office 365

Hakerzy wykorzystują nową metodę ataku, która omija zarówno domyślne zabezpieczenia Microsoft 365 (EOP), jak i zaawansowane zabezpieczenia (ATP). Zagrożonych może być ponad 200 milionów użytkowników. Czym charakteryz...