Menu dostępności

microsoft

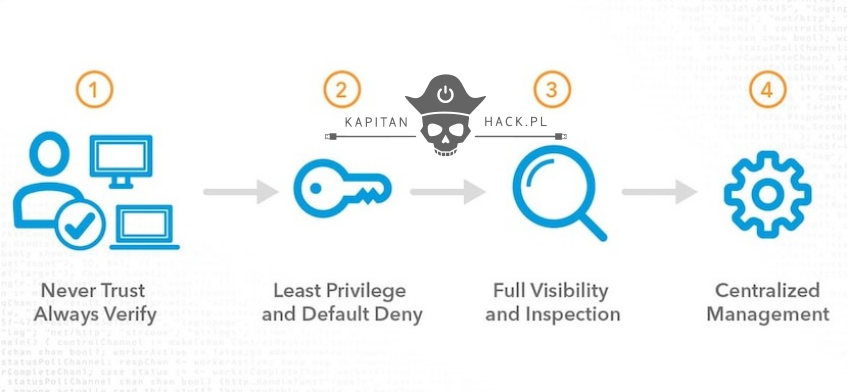
Konkretnie o modelu Zero Trust Security

Konkretnie o modelu Zero Trust Security

Dzisiaj napiszemy o koncepcji, która w środowisku cyberbezpieczeństwa wywołała w ostatnich latach pewnego rodzaju zmianę kierunku myślenia, nawet u największych gigantów IT. Chodzi o model polityki bezpiecz...
Trywialny sposób na eskalację uprawnień w Windows ze zwykłego konta użytkownika lub „gość” do NT AUTHORITY\\SYSTEM

Trywialny sposób na eskalację uprawnień w Windows ze zwykłego konta użytkownika lub „gość” do NT AUTHORITY\\SYSTEM

Jeśli nie pamiętacie naszej zabawy z wyskakującymi oknami Windows, notatnikiem i eskalacją uprawnień do konta SYSTEM, czyli procesem consent.exe i użyciem CFTTool.exe, to zajrzyjcie tutaj . Nieskromnie twier...
Ukrywanie aktywności w logach Microsoft. Czyli jak można ogłupić SIEM’a i systemy bezpieczeństwa

Ukrywanie aktywności w logach Microsoft. Czyli jak można ogłupić SIEM’a i systemy bezpieczeństwa

W tym artykule skupimy się na sposobach jakie używają cyberprzestępcy w celu zatajenia swojej aktywności w logach Microsoft. Na temat natywnych logów rejestrowanych przez system operacyjny Windows szero...
Twoje wiadomości email z załącznikami nie docierają do adresata? Zapoznaj się z nowymi rozszerzeniami blokowanymi przez Microsoft

Twoje wiadomości email z załącznikami nie docierają do adresata? Zapoznaj się z nowymi rozszerzeniami blokowanymi przez Microsoft

Całkiem niedawno Microsoft dodał prawie 40 nowych rozszerzeń do czarnej listy platformy Outlook. Celem jest oczywiście ochrona użytkowników poczty przed zagrożeniem związanym z „niebezpiecznymi” załącznikam...
Czy antywirus może zagwarantować nam pełne bezpieczeństwo w firmie?

Czy antywirus może zagwarantować nam pełne bezpieczeństwo w firmie?

Tytuł prawie jak szekspirowskie: „Być albo nie być”, od którego zaczyna się być może najsłynniejszy w historii literatury monolog „Hamleta”. W odniesieniu do dzisiejszych cyberberzagrożeń powinien raczej b...
Jak walka Microsoft ze słynnym hackerem SandboxEscaper zamieniła się w ponury „Dzień Świstaka”

Jak walka Microsoft ze słynnym hackerem SandboxEscaper zamieniła się w ponury „Dzień Świstaka”

Tytuł opublikowanego wczoraj artykułu na blogu firmy Sophos jest wiernym odzwierciedleniem sytuacji jaka się obecnie toczy między gigantem, firmą Microsoft, a słynnym hackerem o pseudonimie SandboxEscaper. SandboxEscaper to dz...
Świat bez haseł – obietnice i plany Microsoft wdrażane w życie

Świat bez haseł – obietnice i plany Microsoft wdrażane w życie

Nikt nie lubi haseł. Ani użytkownicy, ani oficerowie bezpieczeństwa. Hasła nie są bezpieczne, nie są wygodne oraz są trudne w zarządzaniu. Staramy się je zastąpić innymi metodami uwierzytelniania, jak na prz...
Microsoft ostrzega przed kampanią spam wykorzystującą lukę CVE-2017-11882

Microsoft ostrzega przed kampanią spam wykorzystującą lukę CVE-2017-11882

Microsoft wydał ostrzeżenie o trwającej kampanii spam skierowanej do europejskich użytkowników. Wiadomości rozsyłanie w kampanii spam zawierają specjalnie przygotowane dokumenty RTF, które mogą zainfekow...
SandboxEscaper ujawnia kolejny exploit „ByeBear” omijający wydaną przez Microsoft łatę w zabezpieczeniach Windows 10!

SandboxEscaper ujawnia kolejny exploit „ByeBear” omijający wydaną przez Microsoft łatę w zabezpieczeniach Windows 10!

Przez ostatnie dwa tygodnie wieści z Microsoftu nie rozpieszczały klientów poczuciem bezpieczeństwa, a raczej jak domki z kart padały kolejne zabezpieczenia systemu operacyjnego Windows. Oprócz wykry...
Jak skutecznie i za darmo monitorować logi Microsoft – poradnik o Windows Event Forwarding

Jak skutecznie i za darmo monitorować logi Microsoft – poradnik o Windows Event Forwarding

Zbieranie i analizowanie logów od zawsze stanowiło problem w organizacjach. Tysiące serwerów, stacji roboczych i innych urządzeń, a każde z nich generujące dziennie setki tysięcy wpisów w dzienniku zdarzeń....