Menu dostępności

okiem_eksperta

Atak na usługi w sieci lokalnej z Internetu za pomocą narzędzia Singularity – część 2

Atak na usługi w sieci lokalnej z Internetu za pomocą narzędzia Singularity – część 2

Po krótkim wprowadzeniu w teorię, które możecie przeczytać tutaj, zajmijmy się praktyką i opiszemy narzędzie, za pomocą którego wykonamy atak na naszą podatną witrynę dekodera UPC znajdującą się w lokalnej...
Atak na usługi w sieci lokalnej z Internetu za pomocą techniki DNS Rebinding – część 1

Atak na usługi w sieci lokalnej z Internetu za pomocą techniki DNS Rebinding – część 1

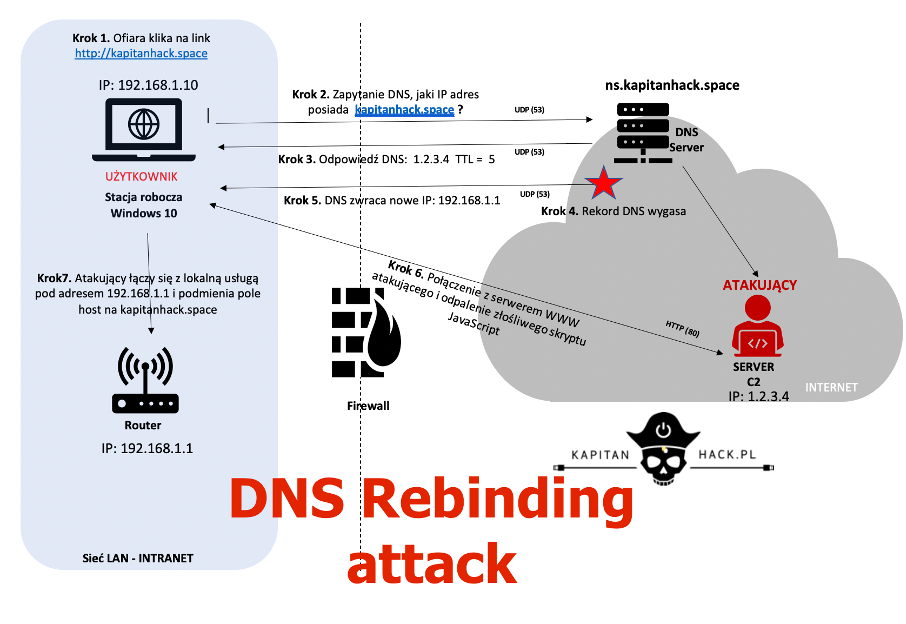
Dzisiejszy artykuł to pierwszy z dwóch, w których przedstawimy nieco odmienną i interesującą koncepcję ataku na usługi WWW w sieci lokalnej. Pokażemy w jaki sposób za pomocą protokołu DNS, będziemy w...
Pass-the-Cookie – atak pozwalający obejść MFA

Pass-the-Cookie – atak pozwalający obejść MFA

Uwierzytelnianie wieloskładnikowe (ang. MFA) to świetny sposób na zwiększenie bezpieczeństwa aplikacji internetowych, sesji pulpitu zdalnego, VPN i praktycznie każdej innej usługi, do której użytkow...
Jak rozłożyliśmy serwer „PoshC2” na łopatki – scenariusz konfiguracji i zdalnego ataku!

Jak rozłożyliśmy serwer „PoshC2” na łopatki – scenariusz konfiguracji i zdalnego ataku!

W dzisiejszym, kolejnym artykule kampanii z cyklu Command&Control wzięliśmy na warsztat środowisko C2 o nazwie PoshC2. Pokażemy jego instalację oraz możliwości i niektóre funkcje zdalnej kontrol...
Uruchomienie złośliwego kodu poprzez serwer C2 z wykorzystaniem protokołu LDAP w Active Directory

Uruchomienie złośliwego kodu poprzez serwer C2 z wykorzystaniem protokołu LDAP w Active Directory

W tym artykule opiszemy i pokażemy, jak za pomocą protokołu LDAP w Active Directory będziemy mogli w legalny sposób zakodować i zapisać złośliwy kod malware w Active Directory, a następnie pobrać go...
Uchroń się przed 90% ataków wykorzystywanych przez malware! Jak wyłączyć lub zabezpieczyć PowerShell na Windows?

Uchroń się przed 90% ataków wykorzystywanych przez malware! Jak wyłączyć lub zabezpieczyć PowerShell na Windows?

Proste zalecenia odnośnie konfiguracji komputera czasami mogą okazać się bardziej skuteczne niż sam antywirus. (Oczywiście, antywirus jest niezbędnym zabezpieczeniem). W tym artykule pokażemy jak w ...
Jak haker przechwytuje Twoje hasło, jeśli je zmieniasz w Windows.

Jak haker przechwytuje Twoje hasło, jeśli je zmieniasz w Windows.

Na Kapitanie Hack’u dużo piszemy o bezpieczeństwie haseł użytkowników. Poznanie haseł jest jednym z priorytetów cyberprzestępców. W dzisiejszym, nowym artykule kampanii CYBER KILL CHAIN pokażemy inny, nieop...
Bezplikowe uruchomienie złośliwego kodu, przejęcie zdalnej sesji z ominięciem blokad Windows Defender

Bezplikowe uruchomienie złośliwego kodu, przejęcie zdalnej sesji z ominięciem blokad Windows Defender

W dzisiejszym artykule opiszemy najnowszą metodę obejścia blokad w zabezpieczeniach Microsoft Windows 10 wykorzystującą bezplikowe uruchomienie w pamięci komputera specjalnie przygotowanego ładunku (paylo...
Używasz aplikacji TeamViewer prywatnie lub w firmie? Uważaj, bo możesz zostać zhakowany!

Używasz aplikacji TeamViewer prywatnie lub w firmie? Uważaj, bo możesz zostać zhakowany!

Jeśli używasz TeamViewer’a, musimy Cię zmartwić. Właśnie odkryto sposób, jak można ominąć jego zabezpieczenia, uzyskać uprawnienia „NT AUTHORITY\SYSTEM” do systemu Windows i niezauważalnie łączyć się do nie...
Wykonanie kodu i załadowanie złośliwej biblioteki DLL do procesu Lsass.exe przy użyciu apletu Panelu Sterowania

Wykonanie kodu i załadowanie złośliwej biblioteki DLL do procesu Lsass.exe przy użyciu apletu Panelu Sterowania

Wykonanie złośliwego kodu na Microsoft Windows 10 lub na wersjach systemów serwerowych Windows 2016/2019 nie należy do łatwych zadań, w szczególności, gdy posiadamy włączoną ochronę antywirusową (np. Windows...