Menu dostępności

windows

Błąd w Windows Defender umożliwiający eskalację uprawnień do SYSTEM!

Błąd w Windows Defender umożliwiający eskalację uprawnień do SYSTEM!

Travis Ormandy badacz bezpieczeństwa z Project Zero odkrył niedawno ciekawy przypadek luki w usłudze Windows Defender umożliwiającej przejęcie najwyższych uprawnień (SYSTEM) w Windows. Stare rozszer...
Exploit na 0-day umożliwiający przejęcie Windows i domeny Active Directory

Exploit na 0-day umożliwiający przejęcie Windows i domeny Active Directory

Przedwczoraj do sieci wyciekł exploit 0-day (potoczna nazwa: „Nightmare”) na odkrytą niedawno podatność Microsoft o numerze CVE-2021-1675. Udało nam się go również przetestować. Szczegóły techniczne i e...
Używasz RDCMan do połączeń RDP? Uważaj, bo można podejrzeć Twoje hasło!

Używasz RDCMan do połączeń RDP? Uważaj, bo można podejrzeć Twoje hasło!

Okazuje się, że to nie koniec problemów z możliwościami podejrzenia hasła użytkownika w formie tekstowej podczas połączeń RDP. O tej możliwości pisaliśmy tutaj i tutaj. Tym razem twórca narzędzia Mim...
Jakie usługi oferuje Windows Sysinternals?

Jakie usługi oferuje Windows Sysinternals?

Windows Sysinternals to witryna internetowa, która oferuje zasoby i narzędzia do zarządzania, diagnozowania, rozwiązywania problemów i monitorowania środowiska Microsoft Windows. Pierwotnie witryna Sysin...
Wykradanie haseł użytkowników z RDP Windows

Wykradanie haseł użytkowników z RDP Windows

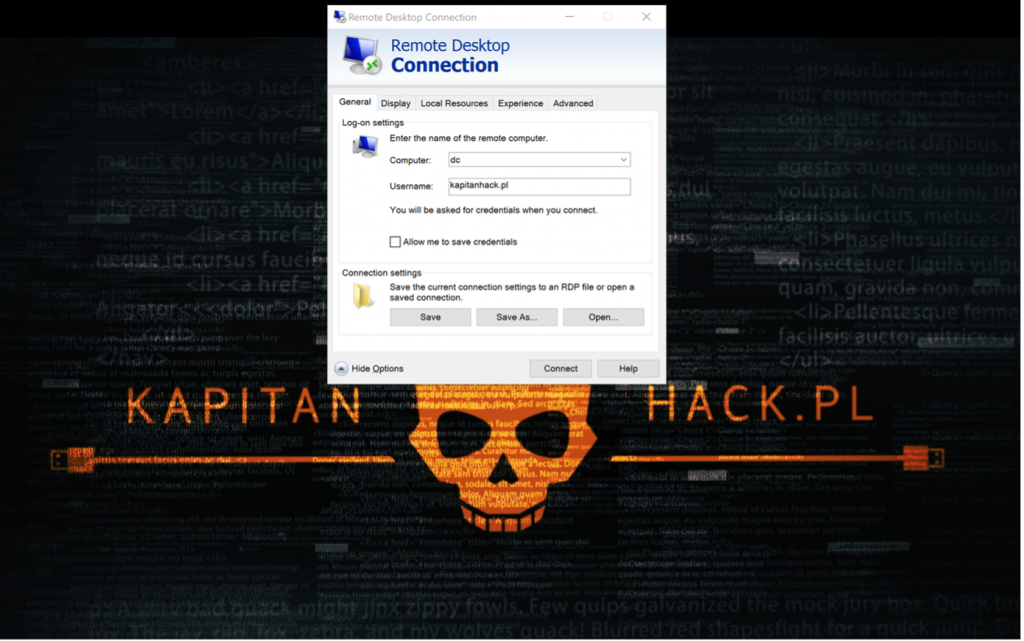
Jeśli używasz klienta Remote Desktop Connection (w skrócie RDP) lub innego i łączysz się nim do serwerów musisz wiedzieć, że hasło Twojego użytkownika może być w bardzo łatwy sposób przechwycone! Autor programu Mimik...
Fix do Mimikatz wyciąga hasła użytkowników!

Fix do Mimikatz wyciąga hasła użytkowników!

O możliwości podejrzenia haseł użytkowników logujących się do Windows’a poprzez usługę zdalnego pulpitu (RDP) pisaliśmy w tym artykule. Jednak w chwili pisania artykułu narzędzie Mimikatz nie działało...
Cyberprzestępcy wykorzystują powiadomienia w systemie Windows

Cyberprzestępcy wykorzystują powiadomienia w systemie Windows

Mówi się, że Cyberprzestępcy coraz częściej używają powiadomień „push” do stosowania bezpośredniej socjotechniki na użytkownikach. Powiadomienia systemowe, czy to na urządzeniach mobilnych czy na Windows...
Wyciąganie haseł użytkowników z sesji terminalowej na Windows

Wyciąganie haseł użytkowników z sesji terminalowej na Windows

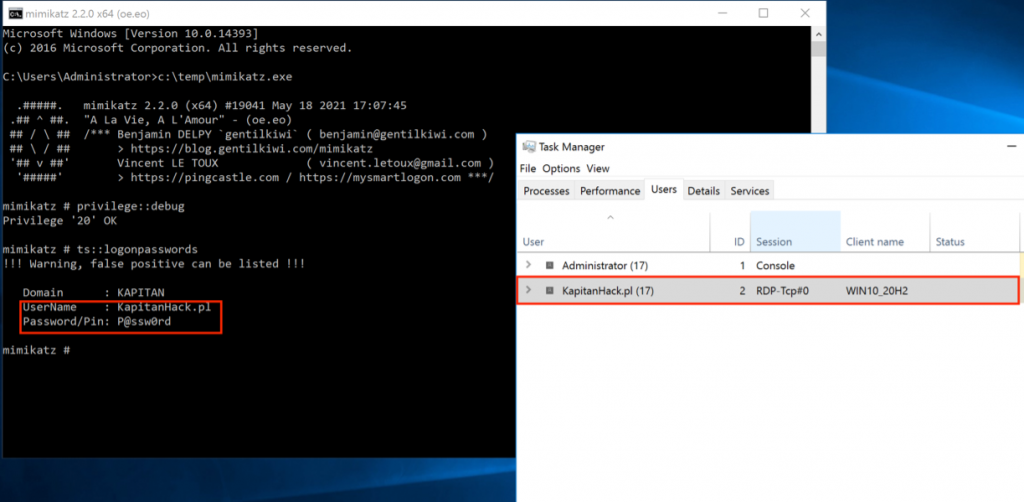
Okazuje się, że Windows przechowuje hasła użytkowników zalogowanych podczas sesji terminalowej w postaci zwykłego tekstu, „odszyfrowane” we wszystkich wersjach Windows, aż do w pełni zaktualizowanego Windows’a ...
Utworzenie „niewidzialnego użytkownika” w Windows

Utworzenie „niewidzialnego użytkownika” w Windows

W dzisiejszym, krótkim artykule pokażemy ciekawą i przydatną sztuczkę dla zespołów RedTeam - stworzenie „niewidzialnego użytkownika Windows”, który może posłużyć jako backdoor. Jest to też jedna z t...
Atak wykorzystujący usługę Windows Background Intelligent Transfer

Atak wykorzystujący usługę Windows Background Intelligent Transfer

Microsoft wprowadził Background Intelligent Transfer Service (BITS) w systemie Windows XP, aby uprościć i skoordynować pobieranie i przesyłanie dużych plików. Aplikacje i składniki systemu, w szczeg...