


Meta (Facebook) ulepsza program ochrony użytkowników
Meta, firma znana wcześniej jako Facebook, ogłosiła w czwartek rozszerzenie swojego programu bezpieczeństwa „Facebook Protect” o obrońców praw człowieka, aktywistów, dziennikarzy i urzędników państwowych, którzy są bardziej narażeni na ataki na swoich platformach społecznościowych.
Czym jest Facebook Protect?
Konta, które podlegają pod program „Facebook Protect” mogą liczyć na wzmocnioną ochronę dzięki takim mechanizmom jak uwierzytelnianie dwuskładnikowe oraz monitorowanie pod kątem potencjalnych zagrożeń ze strony hackerów.
Facebook Protect, który jest obecnie uruchamiany etapami na całym świecie, umożliwia użytkownikom, którzy zarejestrują się w inicjatywie, przyjęcie silniejszych zabezpieczeń konta, takich jak uwierzytelnianie dwuskładnikowe (2FA) i zwracanie uwagi na potencjalne zagrożenia hackerskie. Meta twierdzi, że do tej pory ponad 1,5 miliona kont włączyło usługę Facebook Protect, z czego prawie 950 000 kont włączyło funkcję 2FA, od września 2021 roku.
Jakie zmiany będą wprowadzone?
Gleicher Nathaniel, szef polityki bezpieczeństwa w Meta powiedział, że ludzie, którzy powinni być objęci programem to szczególnie osoby znajdujące się w centrum krytycznych debat publicznych, czyli aktywiści, politycy, urzędnicy państwowi – w skrócie, to osoby, których konta są wiarygodne i mogą docierać i wpływać na masę ludzi. Po pierwsze konta te są szczególne narażone na ataki cyberprzestępców, po drugie po ich przejęciu cyberprzestępcy mogą zaplanować potężny atak phishingowy.
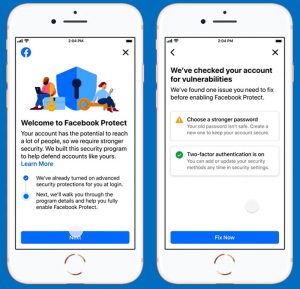
Poniżej screen z widokiem rejestracji konta w programie Facebook Protect.
Można powiedzieć, że program jest analogiczny do opracowanego przez Google „Advanced Protection Program” (APP), którego celem jest ochrona użytkowników o „wysokiej widoczności” i ich poufnych informacji. Dzięki niemu zmniejszane jest ryzyko ukierunkowanych ataków online poprzez zapobieganie nieautoryzowanym próbom przejęcia konta oraz przeprowadzane są rygorystyczne kontrole przed pobraniem plików w przeglądarce Chrome i przez Gmail’a.
Osoby, które mogą kwalifikować się do usługi Facebook Protect, powinny zostać powiadomione za pomocą monitu na Facebooku, wraz z opcją włączenia zaawansowanych funkcji bezpieczeństwa, a także zidentyfikowania wszelkich potencjalnych problemów — np. braku silnego hasła — które mogą być nadużywane.
Ruch ten pojawia się kilka tygodni po tym, jak Apple przedstawił plany wysyłania powiadomień o zagrożeniach, aby ostrzec użytkowników, którzy, jak sądzi, byli celem ataków sponsorowanych przez państwo. Powiadomienia będą dostarczane do dotkniętych użytkowników za pośrednictwem poczty e-mail i powiadomień iMessage na adresy i numery telefonów powiązane z identyfikatorami Apple ID użytkowników, a widoczny baner „Powiadomienie o zagrożeniu” będzie wyświetlany u góry strony, gdy dotknięci użytkownicy zalogują się na swoje konta w portalu internetowym Apple ID.
Podsumowując. Możemy śmiało stwierdzić, że giganci technologiczni, którzy władają światem internetowych społeczności, są świadomi zagrożeń i tego, że powinni jak najlepiej zadbać o bezpieczeństwo swoich użytkowników. Firma Meta, która przygotowuje się do czegoś wielkiego, czyli do Metaverse, musi prześwietlić wszystkie aspekty bezpieczeństwa od nowa i przewidzieć jakie zagrożenia mogą czyhać na użytkowników na nowej platformie.
Popularne

Atak bez hasła na Microsoft 365. Przestępcy przejmowali sesje i obchodzili MFA

Badacz uzyskał uprawnienia roota w najnowszym Samsung Smart TV i odkrył zaskakujące fakty

Jak hakerzy wykorzystują PHP2Shell do uzyskania uprawnień administratora (root) na Firewallach

Jedna luka może pozwolić na przejęcie kontroli nad całą domeną. Microsoft łata krytyczną podatność Active Directory

Wykradanie haseł do Wifi z urządzeń sieciowych (na przykładzie modemu od UPC)

