


WhatsApp wprowadza nowe funkcje bezpieczeństwa
Popularna aplikacja do przesyłania wiadomości WhatsApp ogłosiła w ubiegłym tygodniu nowe funkcje weryfikacji konta, które gwarantują, że złośliwe oprogramowanie działające na urządzeniu mobilnym nie przejmie naszego profilu. Zewnętrzny aktor tym bardziej nie będzie w stanie tego zrobić.
Środek bezpieczeństwa nazywany weryfikacją urządzenia ma na celu zapobieganie atakom przejęcia konta (ATO) poprzez blokowanie połączenia atakującego i umożliwianie potencjalnym ofiarom infekcji złośliwym oprogramowaniem korzystanie z aplikacji bez żadnych problemów.
Innymi słowy, głównym zadaniem jest tu powstrzymanie atakujących przed użyciem złośliwego oprogramowania w celu kradzieży kluczy uwierzytelniających WhatsApp i przejmowaniem kont ofiar, a następnie podszywaniem się pod nie w celu rozpowszechniania spamu i linków phishingowych do innych kontaktów.
To z kolei osiąga się poprzez wprowadzenie tokena bezpieczeństwa, który jest przechowywany lokalnie na urządzeniu – kryptograficznego identyfikatora jednorazowego służącego do identyfikacji, czy klient WhatsApp kontaktuje się z serwerem w celu pobrania wiadomości przychodzących.
Klient jest zobowiązany do wysyłania tokena zabezpieczającego za każdym razem, gdy łączy się z serwerem, w celu wykrycia potencjalnie podejrzanych połączeń. Z kolei token bezpieczeństwa jest aktualizowany za każdym razem, gdy pobiera wiadomość offline z serwera. Warto dodać, że pisaliśmy już o problemach z bezpieczeństwem aplikacji WhatsApp dwa lata temu i czekaliśmy, aż firma Meta odpowie na zarzuty, które z punktu widzenia użytkownika wydawały się bardzo poważne.
Ochrona konta
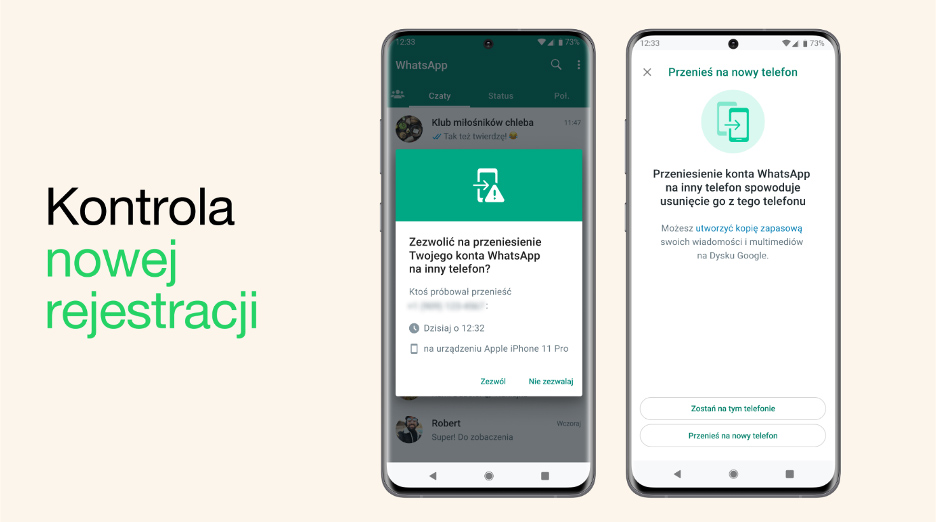
Opcja zostaje automatycznie włączona – przy próbie przeniesienia konta WhatsApp na nowe urządzenie będziesz musiał udowodnić, że to naprawdę Ty. WhatsApp może poprosić Cię o zweryfikowanie tożsamości na starym urządzeniu na różne sposoby. Warto z tego korzystać, bo jest to dodatkowa kontrola bezpieczeństwa. Funkcja może ostrzegać o nieautoryzowanej próbie przeniesienia konta na inne urządzenie.
Weryfikacja urządzenia
Złośliwe oprogramowanie na urządzeniach mobilnych jest obecnie jednym z największych zagrożeń dla prywatności i bezpieczeństwa użytkowników. Może wykorzystywać Twój telefon bez pozwolenia, w tym używać WhatsAppa do wysyłania niechcianych, złośliwych wiadomości. Aby temu zapobiec, dodano narzędzia ułatwiające uwierzytelnianie konta – bez żadnych działań ze strony użytkownika – i zapewniające lepszą ochronę w przypadku naruszenia bezpieczeństwa urządzenia. Pozwala to na dalsze korzystanie z aplikacji bez wyskakujących monitów czy problemów z bezpieczeństwem.
Gdy ktoś otrzyma wiadomość, jego klient WhatsApp budzi się i pobiera ją offline z serwera WhatsApp. Proces ten nie może zostać podrobiony przez złośliwe oprogramowanie, które kradnie klucz uwierzytelniający i próbuje wysyłać wiadomości spoza urządzenia użytkownika.
Weryfikacja urządzenia wprowadza trzy nowe parametry:
- Token bezpieczeństwa przechowywany na urządzeniu użytkownika.
- Wartość jednorazowa używana do określenia, czy klient łączy się w celu pobrania wiadomości z serwera WhatsApp.
- Authentication-challenge, używany do asynchronicznego odpytywania urządzeń użytkowników.
Te trzy parametry pomagają zapobiegać kradzieży klucza uwierzytelniającego przez złośliwe oprogramowanie i łączeniu się z serwerem WhatsApp spoza urządzenia użytkownika. Więcej informacji technicznych można znaleźć tutaj.
Automatyczne kody zabezpieczające
Najbardziej zaawansowani użytkownicy mogą korzystać z weryfikacji kodu bezpieczeństwa, aby upewnić się, że rozmawiają z docelowymi odbiorcami, a nie z kimś podszywającym się pod nich. Można to sprawdzić ręcznie, przechodząc do zakładki szyfrowania w informacjach kontaktowych. Aby usprawnić ten proces i uczynić go bardziej dostępnym dla wszystkich, wprowadzono funkcję bezpieczeństwa opartą na procesie zwanym „transparentnością klucza”, który automatycznie weryfikuje, czy dane połączenie jest bezpieczne. Dla użytkownika oznacza to, że po kliknięciu zakładki szyfrowania można natychmiast sprawdzić, czy prywatna rozmowa jest zabezpieczona. Jeśli chcesz dowiedzieć się więcej o tym, jak działa cała magia pod spodem, kliknij tutaj.
Popularne

LiteLLM znów przejęty. Złośliwa aktualizacja wykradała klucze API i poświadczenia

Wykradanie haseł do Wifi z urządzeń sieciowych (na przykładzie modemu od UPC)

PHP2Shell: dwie krytyczne luki w jednym z fundamentów Internetu

WPSplinter – 16-letnia luka w Broadcom Wi-Fi pozwala przejąć router bez hasła

Microsoft wycofuje memberOf z Entra ID. Co stanie się z grupami dynamicznymi po 3 listopada?

