


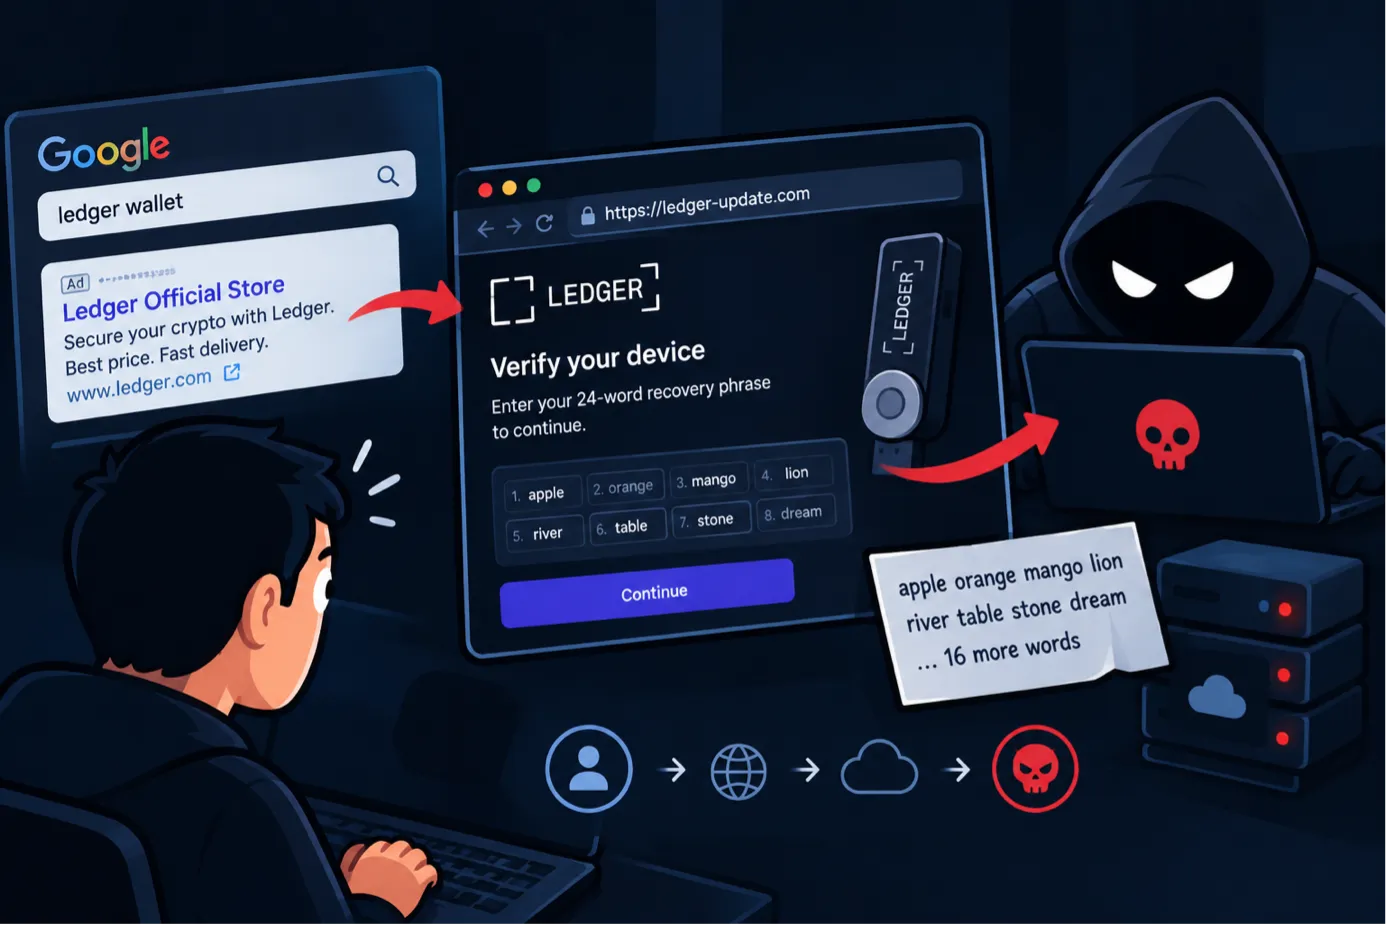
Fałszywe reklamy Google atakują użytkowników Ledgera. Cyberprzestępcy kradli frazy odzyskiwania portfeli
Cyberprzestępcy wykorzystali reklamy Google do przeprowadzenia kampanii phishingowej wymierzonej w użytkowników sprzętowych portfeli Ledger. Zamiast instalacji złośliwego oprogramowania celem ataku było zdobycie najważniejszego sekretu użytkownika kryptowalut – secret recovery phrase, czyli frazy pozwalającej odtworzyć portfel.
Kampanię wykrytą w sierpniu 2026 roku przeanalizowali badacze Zscaler ThreatLabz. Atakujący wykorzystali kilka legalnych usług chmurowych, w tym Google Cloud Storage, Google Sites oraz Vercel, aby ukryć rzeczywistą stronę phishingową i utrudnić jej wykrycie.
Atak zaczynał się w Google
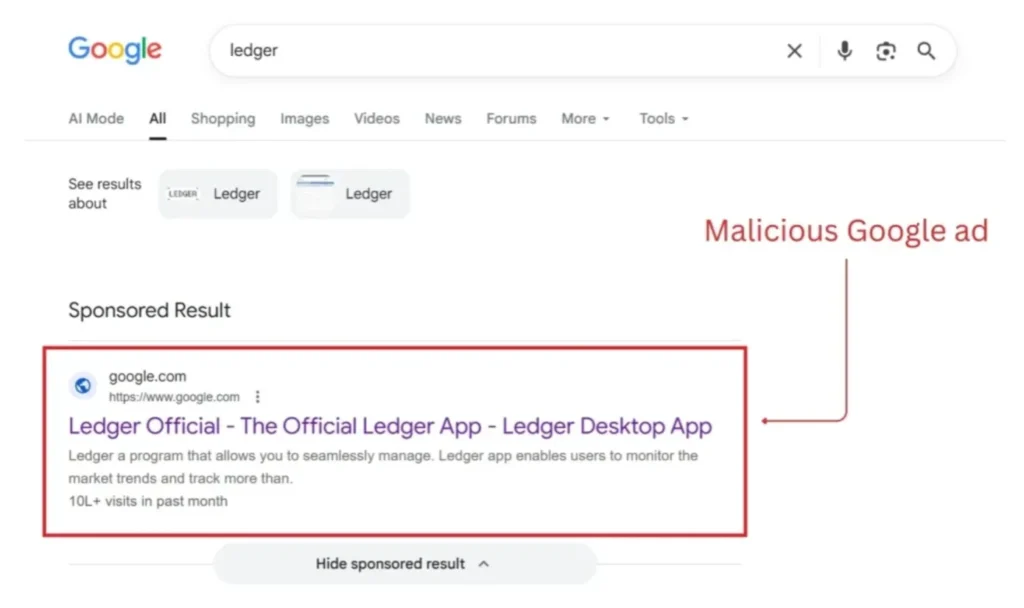
Pierwszym elementem kampanii była sponsorowana reklama, pojawiająca się w wynikach wyszukiwania dla zapytań związanych z Ledgerem. Wyglądała wiarygodnie i kierowała użytkownika do kolejnych elementów infrastruktury atakującego.
Co ciekawe, była powiązana z długo działającym i zweryfikowanym kontem reklamodawcy, które wcześniej nie wykazywało złośliwej aktywności. Według ThreatLabz istnieje możliwość, że konto to zostało przejęte przez cyberprzestępców.
Dodatkowym elementem zwiększającym wiarygodność reklamy był wyświetlany adres google.com oraz informacja o ponad milionie wizyt w poprzednim miesiącu. Z analizy Zscaler wynika, że liczba ta prawdopodobnie odnosiła się do samego Google, a nie do docelowej strony phishingowej, co mogło sprawiać wrażenie, że użytkownik trafia do popularnego i zaufanego serwisu.
Wieloetapowe przekierowanie
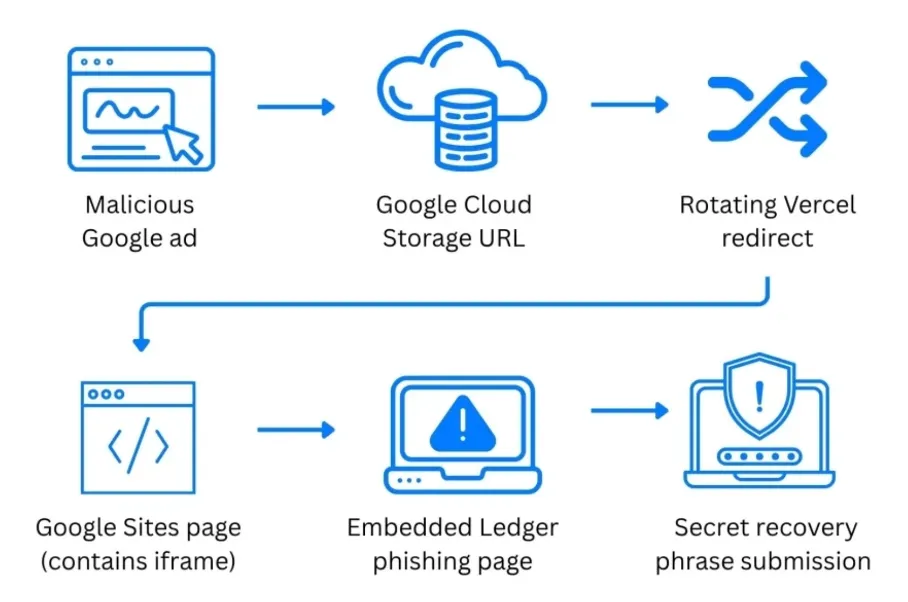
Kliknięcie reklamy nie prowadziło bezpośrednio do fałszywej strony Ledgera. Atakujący zastosowali kilkuetapowy łańcuch przekierowań:
Google Ads → Google Cloud Storage → Vercel → Google Sites → fałszywa strona Ledgera
To rozwiązanie miało kilka zalet. Poszczególne elementy infrastruktury były hostowane w popularnych usługach, a więc sama domena nie musiała wyglądać podejrzanie. Dodatkowo badacze zaobserwowali, że adresy Vercel wykorzystywane w przekierowaniach zmieniały się mniej więcej co 15–20 minut. Dzięki temu atakujący mogli zmieniać część infrastruktury bez konieczności wymiany całego łańcucha. Jednocześnie utrudniało to wykrycie kampanii w poleganiu wyłącznie na reputacji domen.
Fałszywy Ledger prosił o najważniejszy sekret
Strona końcowa została przygotowana tak, aby możliwie dokładnie przypominała interfejs Ledgera. Użytkownik mógł wybrać rodzaj urządzenia oraz system operacyjny, a następnie otrzymywał komunikaty sugerujące, że trwa podłączanie portfela i inicjalizacja aktualizacji firmware.
Następnie pojawiał się ekran rzekomej weryfikacji urządzenia. W tym momencie użytkownik był proszony o podanie secret recovery phrase.
To właśnie ten etap stanowił właściwy cel kampanii. Fraza odzyskiwania umożliwia odtworzenie portfela kryptowalutowego w kompatybilnym oprogramowaniu. Jej przejęcie może więc pozwolić atakującemu uzyskać dostęp do środków bez fizycznego posiadania urządzenia Ledger. Sam producent również podkreśla, że frazy odzyskiwania nie należy wpisywać na komputerze ani przekazywać żadnej osobie, także rzekomemu pracownikowi wsparcia.
Strona phishingowa została przygotowana wyjątkowo starannie. Wykorzystywała listę 2048 słów BIP-39 i oferowała automatyczne podpowiedzi podczas wpisywania frazy. Dzięki temu formularz wyglądał jak rzeczywisty mechanizm konfiguracji portfela.
Po przesłaniu fraza była wysyłana do infrastruktury kontrolowanej przez atakujących. Co więcej, witryna wyświetlała komunikat o błędnej frazie i prosiła o ponowne jej wpisanie. Druga próba również była przesyłana do atakującego. Zscaler nie zaobserwował jednak po stronie serwera mechanizmu faktycznie sprawdzającego poprawność obu wpisów.
Phishing obserwował użytkownika
Fałszywa strona nie ograniczała się do zbierania frazy odzyskiwania. Analizowała również zachowanie odwiedzającego.
Kod strony gromadził między innymi informacje o urządzeniu i monitorował interakcje użytkownika, takie jak naciśnięcia klawiszy, dotknięcia ekranu czy ruchy myszy. Dane były przesyłane do infrastruktury hostowanej na Vercel.
Tego rodzaju mechanizm może pomagać operatorom kampanii w odróżnianiu prawdziwych użytkowników od automatycznych narzędzi analitycznych i środowisk używanych przez badaczy bezpieczeństwa. Strona zawierała również element Cloudflare Web Analytics.
Legalna chmura jako element ataku
Jednym z ciekawszych aspektów kampanii jest wykorzystanie popularnych usług jako elementów infrastruktury phishingowej. Google Cloud Storage, Google Sites czy Vercel same w sobie nie są złośliwe. Problem pojawia się wtedy, gdy atakujący wykorzystują je jako warstwę pośrednią do dostarczenia fałszywych treści.
Dla zespołów bezpieczeństwa oznacza to, że samo sprawdzanie reputacji domen może być niewystarczające. Znacznie większe znaczenie może mieć analiza całego łańcucha przekierowań, parametrów URL, zachowania strony oraz tego, dokąd ostatecznie przesyłane są dane użytkownika.
W analizowanej kampanii Zscaler zidentyfikował między innymi adresy Google Cloud Storage, Google Sites oraz kilka domen Vercel wykorzystywanych w kolejnych etapach ataku.
Najważniejsza zasada użytkowników Ledgera
Kampania wykorzystuje bardzo prosty mechanizm psychologiczny – użytkownik widzi reklamę w Google, przechodzi przez kilka pozornie wiarygodnych stron, a następnie otrzymuje komunikat sugerujący problem z urządzeniem.
Najważniejszą zasadą pozostaje jednak to, że secret recovery phrase nigdy nie powinna być wpisywana na stronie internetowej ani przekazywana komukolwiek. Jeżeli strona prosi o 24 słowa frazy odzyskiwania, nie jest to standardowa procedura weryfikacji urządzenia, lecz bardzo silny sygnał próby kradzieży portfela. Kampania udowadnia również, że nawet reklama znajdująca się na samym szczycie wyników Google nie powinna być traktowana jako bezpieczna. Cyberprzestępcy coraz częściej wykorzystują legalne platformy reklamowe i usługi chmurowe jako elementy swoich łańcuchów ataku, dzięki czemu phishing może wyglądać znacznie bardziej wiarygodnie niż klasyczna wiadomość z podejrzanym linkiem.
Popularne

Protected Actions w Entra ID

Fałszywe instalatory LastPass rozpowszechniają narzędzie do wyłączania EDR na poziomie jądra oraz dystrybuują oprogramowanie kradnące dane!

Wykradanie haseł do Wifi z urządzeń sieciowych (na przykładzie modemu od UPC)

Jak zmienić nieznane/zapomniane hasło Administratora na Windows?

Jak poznać hasło administratora lub użytkowników logujących się do Twojego komputera?

