


Claude otwiera się na offensive security. Anthropic wprowadza trzy poziomy dostępu
Ostatnie miesiące nie należą do najłatwiejszych dla zespołów odpowiedzialnych za podatności i aktualizacje. Liczba publikowanych CVE rośnie, a wraz z nią ilość pracy związanej z oceną ryzyka, testowaniem i wdrażaniem poprawek. Jednym z czynników wpływających na tę sytuację jest coraz szersze wykorzystanie AI, które zaczyna odgrywać ogromną rolę po obu stronach procesu: pomaga szybciej wyszukiwać błędy, ale jednocześnie zwiększa liczbę zgłoszeń, które ktoś musi zweryfikować i obsłużyć.
Jednym z bardziej medialnych projektów dotyczących wykorzystania modeli językowych do wyszukiwania podatności był Project Glasswing od Anthropic, o którym pisaliśmy już wcześniej na Kapitanie. Wówczas skupiliśmy się głównie na skali wykrywanych problemów i pytaniu, czy zespoły odpowiedzialne za poprawki są w stanie nadążyć za rosnącym tempem odkryć.
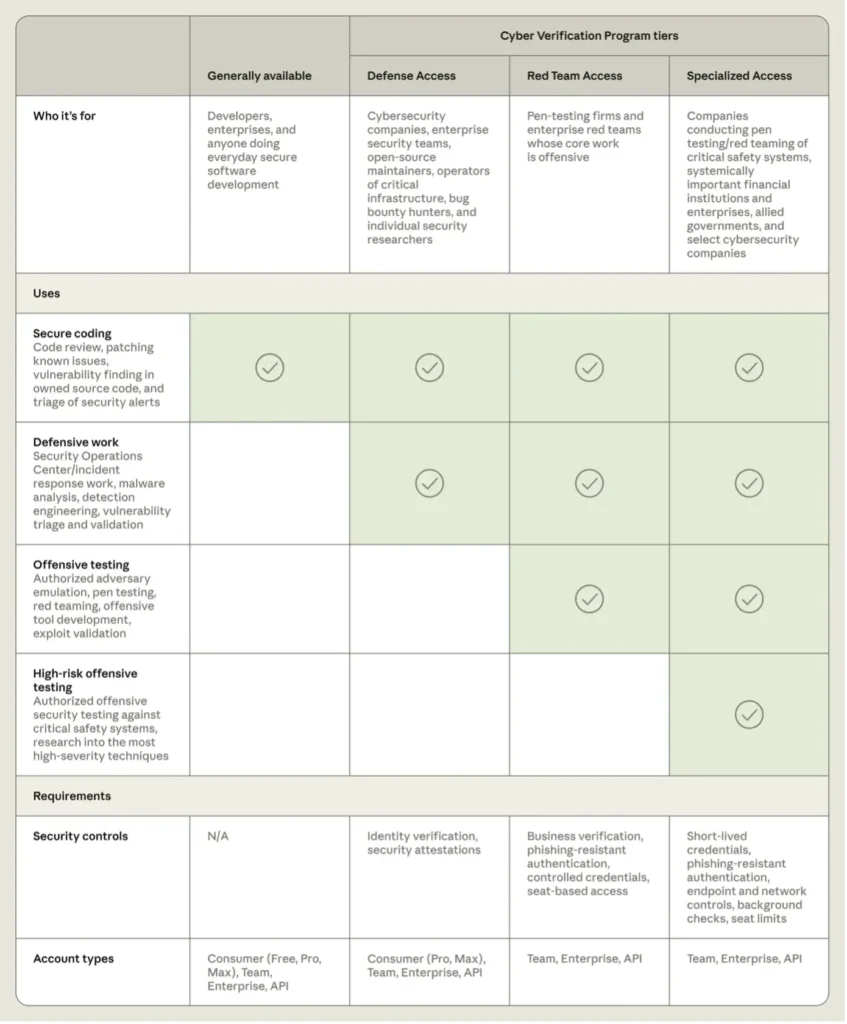
6 października Anthropic zrobił kolejny krok i rozszerzył Cyber Verification Program. Daje on zweryfikowanym specjalistom dostęp do modeli Claude z mniejszą liczbą ograniczeń dotyczących zadań cyberbezpieczeństwa. Firma argumentuje, że te same możliwości, które mogą zostać wykorzystane ofensywnie, są potrzebne również zespołom analizującym malware, reagującym na incydenty czy prowadzącym autoryzowane testy bezpieczeństwa.
Trzy poziomy dostępu
Cyber Verification Program został podzielony na trzy poziomy. Defense Access obejmuje głównie działania defensywne, takie jak analiza malware, reakcja na incydenty czy walidacja podatności.
Red Team Access rozszerza ten zakres o autoryzowane testy penetracyjne i red teaming, ale nadal pozostawia blokady dla działań, które mogłyby prowadzić do realnych szkód lub zakłóceń.
Najwyższy poziom, Specialized Access, mający najmniej ograniczeń, jest przeznaczony dla niewielkiej grupy organizacji prowadzących najbardziej zaawansowane testy, między innymi systemów związanych z infrastrukturą krytyczną.
Anthropic sprawdził różnice między poziomami w benchmarku CyScenarioBench, obejmującym wieloetapowe scenariusze cyberbezpieczeństwa. Claude Opus 5.5 wykonywał po pięć prób dla dziesięciu scenariuszy. W Defense Access 46 z 50 prób zostało zablokowanych. Przy Red Team Access nie odnotowano żadnej blokady, a model ukończył 34 z 50 prób. Przy całkowicie wyłączonych zabezpieczeniach, które Anthropic traktuje jako przybliżenie poziomu Specialized Access, skuteczność wyniosła 67,6%, czyli praktycznie tyle samo co w przypadku Red Team Access.
129 tysięcy podatności, ale z ważnym zastrzeżeniem
Przy okazji rozszerzenia CVP Anthropic podał też nowe liczby związane z Project Glasswing. Według danych firmy partnerzy projektu między kwietniem a lipcem 2026 roku znaleźli co najmniej 129 tys. zweryfikowanych podatności. Kolejne 5,5 tys. miało zostać wykrytych podczas skanowania projektów open source, a ponad 33 tys. problemów oceniono jako high lub critical.
Liczby robią wrażenie, ale nie oznaczają, że na rynku pojawiło się nagle prawie 140 tys. nowych CVE. Anthropic mówi o wykrytych i zweryfikowanych problemach, a nie o podatnościach, które przeszły cały proces publicznego zgłoszenia i otrzymały osobny identyfikator CVE.
AI znajduje więcej, ale nie wszystko trafia do ataków
Odmienny punkt widzenia przedstawia Patrick Garrity z VulnCheck. Prowadzi on publiczne zestawienie podatności przypisywanych Anthropic i Project Glasswing. W analizie opublikowanej pod koniec września znajdowało się około 300 CVE, ale tylko dwie z nich były potwierdzone jako wykorzystane w rzeczywistych atakach według bazy VulnCheck KEV. Garrity zaznacza przy tym, że zestawienie powstaje na podstawie dostępnych publicznie informacji, więc nie przedstawia pełnego obrazu wyników Glasswing.
Podobny obraz daje szersza analiza VulnCheck za pierwszą połowę 2026 roku. Spośród 1061 podatności odkrytych przy pomocy AI tylko 14, czyli około 1,3% zostało potwierdzone w realnych atakach. Według VulnCheck jest to poziom zbliżony do ogólnego odsetka eksploatacji nowych podatności w tym samym okresie.
Innymi słowy, AI pomaga znajdować więcej luk, ale same luki nie stają się automatycznie bardziej atrakcyjne dla atakujących niż podatności odkrywane tradycyjnymi metodami.
Wąskie gardło przesuwa się dalej
Dane VulnCheck pokazują jednak inny problem. Spośród 1611 śledzonych ustaleń związanych z AI tylko 27 miało opublikowaną poprawkę do 21 lipca 2026 roku. AI przyspiesza więc wyszukiwanie i częściowo weryfikację błędów, ale przygotowanie poprawek, testy i wdrożenie nadal wymagają czasu po stronie producentów, administratorów i zespołów bezpieczeństwa.
Rozszerzenie Cyber Verification Program może dać zespołom bezpieczeństwa kolejne przydatne narzędzie, ale jednocześnie jeszcze bardziej zwiększyć liczbę ustaleń trafiających do procesu, który już dziś bywa przeciążony.
Coraz ważniejsze może więc stawać się nie samo to, ile nowych podatności uda się znaleźć, ale które z nich rzeczywiście da się wykorzystać, które mają znaczenie w konkretnym środowisku i które trzeba załatać w pierwszej kolejności.
Popularne

Wykradanie haseł do Wifi z urządzeń sieciowych (na przykładzie modemu od UPC)

Atak bez hasła na Microsoft 365. Przestępcy przejmowali sesje i obchodzili MFA

Jedna luka może pozwolić na przejęcie kontroli nad całą domeną. Microsoft łata krytyczną podatność Active Directory

Badacz uzyskał uprawnienia roota w najnowszym Samsung Smart TV i odkrył zaskakujące fakty

Jak hakerzy wykorzystują PHP2Shell do uzyskania uprawnień administratora (root) na Firewallach

