


Jak wykryć użycie sztucznej inteligencji do atakowania infrastruktury klientów przez hackerów?
Cyberprzestępcy wchodzą w nową erę automatyzacji. Nie muszą już samodzielnie analizować kodu, szukać luk bezpieczeństwa ani przygotowywać exploitów. Coraz częściej zadania te powierzają autonomicznym agentom sztucznej inteligencji, potrafiącym współpracować ze sobą, podejmować decyzje i realizować kolejne etapy włamania. Google Threat Intelligence Group (GTIG) alarmuje: AI przestaje być jedynie asystentem hakera, a staje się aktywnym uczestnikiem operacji ofensywnych.
Od chatbotów do autonomicznych operacji ofensywnych
Jeszcze niedawno wykorzystanie sztucznej inteligencji przez cyberprzestępców ograniczało się przede wszystkim do generowania wiadomości phishingowych, tworzenia złośliwych skryptów czy wyszukiwania informacji o potencjalnych celach. Dziś obserwujemy znacznie poważniejsze zjawisko. Przestępcy zaczynają wykorzystywać całe środowiska agentowe, w których wyspecjalizowane moduły AI realizują różne zadania w ramach jednego, zautomatyzowanego procesu ataku.
Z najnowszych ustaleń Google Threat Intelligence Group wynika, że cyberprzestępcy eksperymentują z wieloagentowymi platformami ofensywnymi, takimi jak ARTEX, CAIRN, CyberStrikeAI czy PentAGI. Są to rozwiązania wykorzystujące duże modele językowe (LLM) do koordynowania narzędzi bezpieczeństwa, analizowania infrastruktury i automatyzowania wybranych etapów testów penetracyjnych.
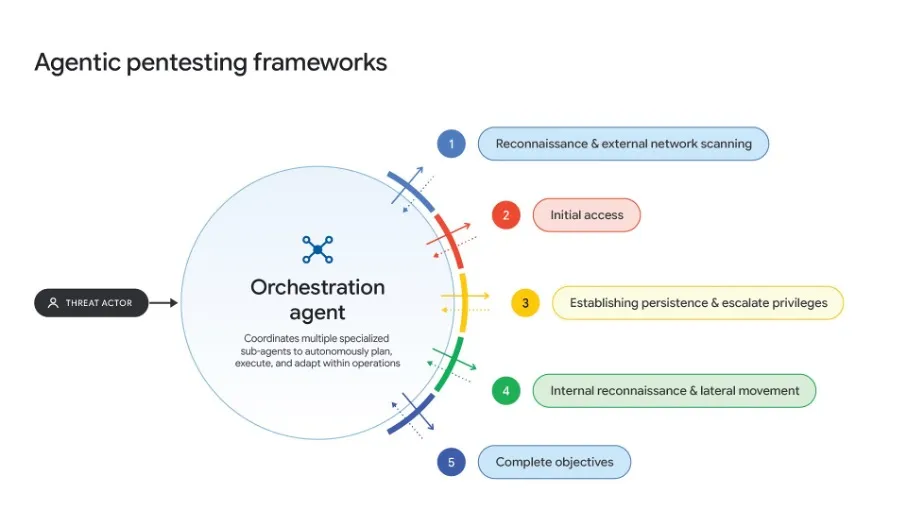
W praktyce oznacza to możliwość uruchomienia procesu, w którym jeden agent rozpoznaje środowisko, kolejny analizuje wykryte podatności, następny przygotowuje odpowiednie testy, a jeszcze inny ocenia ich wyniki. Całość może być koordynowana bez konieczności ręcznego wydawania polecenia na każdym etapie.
Jednym z istotnych mechanizmów wykorzystywanych przez takie rozwiązania jest pętla OODA (Observe, Orient, Decide, Act), czyli obserwacja, orientacja, podejmowanie decyzji i działanie. System analizuje rezultaty swoich działań i na ich podstawie dynamicznie dostosowuje kolejne kroki.
To zasadnicza różnica w stosunku do tradycyjnego wykorzystania chatbotów. Agent AI nie tylko odpowiada na pytania operatora, ale może samodzielnie uruchamiać narzędzia, interpretować ich wyniki i kontynuować operację.
AI analizuje poprawki i buduje exploity na podstawie patchy
Jednym z najbardziej niepokojących trendów opisanych przez Google jest automatyzacja procesu analizy podatności i przygotowywania exploitów.
Dotychczas po opublikowaniu poprawki bezpieczeństwa cyberprzestępcy musieli przeanalizować zmiany w kodzie, zidentyfikować naprawiony błąd, zrozumieć jego konsekwencje i przygotować kod pozwalający na wykorzystanie podatności. Proces ten wymagał czasu i wiedzy technicznej. Modele językowe znacząco go skracają.
Agenty AI mogą porównywać wersje oprogramowania sprzed i po aktualizacji, identyfikować zmienione fragmenty kodu, analizować informacje o podatnościach, a następnie przygotowywać koncepcje exploitów i testować ich działanie.
Google opisuje przypadek infrastruktury nazwanej exploit_agent, która wykorzystywała wiele modeli AI do ciągłej analizy różnic w kodzie popularnych aplikacji internetowych. System automatycznie identyfikował potencjalne błędy, przygotowywał exploity i uruchamiał je bez bezpośredniego udziału człowieka.
To szczególnie istotne w przypadku podatności typu N-day, czyli takich, dla których poprawka jest już dostępna, ale organizacje nie zdążyły jeszcze jej wdrożyć.
W praktyce powstaje niebezpieczna sytuacja – publikacja aktualizacji bezpieczeństwa dostarcza atakującym materiału pozwalającego szybciej zrozumieć, co zostało naprawione i jak można wykorzystać systemy, które nadal pozostają podatne.
Google wskazuje również na przypadek podatności w systemach PaperCut NG/MF. Analiza luk i przygotowanie działających exploitów przy wsparciu LLM pozwoliły znacząco skrócić czas potrzebny do przejścia od ujawnienia problemu do prób jego wykorzystania na szeroką skalę.
Dla administratorów oznacza to konieczność zmiany podejścia do zarządzania aktualizacjami. Dotychczasowe okno czasowe pomiędzy publikacją poprawki a pojawieniem się skutecznego exploita skraca się.
CyberStrikeAI, CAIRN i PentAGI – nowa generacja narzędzi ofensywnych
Google wymienia kilka platform, które pokazują kierunek rozwoju autonomicznych narzędzi wykorzystywanych w cyberatakach.
CAIRN to wieloagentowe środowisko testów penetracyjnych, wykorzystujące mechanizm OODA. Poszczególne agenty współpracują ze sobą, wymieniają wyniki analiz i realizują kolejne zadania prowadzące do osiągnięcia określonego celu. Google zaobserwowało wykorzystanie tego rozwiązania w działaniach wymierzonych między innymi w podmioty z sektora lotniczego i kosmicznego.
CyberStrikeAI integruje modele językowe z rozbudowanym zestawem narzędzi bezpieczeństwa. Platforma pozwala koordynować różne operacje ofensywne, wykorzystując między innymi skrypty i zdefiniowane scenariusze ataków.
PentAGI to autonomiczne środowisko ofensywne, którego zadaniem jest obniżenie bariery technicznej potrzebnej do przeprowadzania złożonych operacji. Google zaobserwowało wykorzystanie zmodyfikowanej wersji tego rozwiązania do systematycznego rozpoznawania i skanowania podatności w organizacjach z Azji.
W raporcie pojawia się również HexStrike AI, integrujący modele językowe z ponad 150 narzędziami ofensywnymi za pośrednictwem architektury MCP (Model Context Protocol).
Wspólnym mianownikiem tych rozwiązań jest możliwość połączenia wielu narzędzi w jeden proces sterowany przez AI. Zamiast pojedynczego skanera czy skryptu otrzymujemy środowisko zdolne do koordynowania całej sekwencji działań.
Phishing również staje się autonomiczny
Zmiany dotyczą nie tylko aspektów technicznych włamań. Sztuczna inteligencja coraz częściej wspiera również kampanie phishingowe.
Google zwraca uwagę na platformę Jieyou, działającą w modelu Phishing-as-a-Service (PhaaS). Zintegrowano w niej chatbota opartego na LLM, który pozwala użytkownikom modyfikować szablony wiadomości i dostosowywać elementy infrastruktury phishingowej za pomocą zwykłych poleceń w języku naturalnym.
Oznacza to, że osoba bez zaawansowanej wiedzy technicznej może łatwiej przygotować kampanię phishingową, zmieniać treść wiadomości i dostosowywać wygląd fałszywych stron logowania do konkretnego celu.
AI pozwala również szybciej przygotowywać treści w różnych językach, personalizować komunikację i tworzyć bardziej przekonujące scenariusze socjotechniczne.
W efekcie phishing staje się łatwiejszy do skalowania, a tradycyjne metody identyfikowania podejrzanych wiadomości mogą okazać się niewystarczające.
LLMJacking – cyberprzestępcy kradną również zasoby AI
Raport Google opisuje jeszcze jeden interesujący trend – LLMJacking, czyli nieautoryzowane wykorzystywanie infrastruktury i zasobów sztucznej inteligencji należących do innych organizacji.
Mechanizm ten polega między innymi na kradzieży kluczy API, poświadczeń i tokenów sesyjnych umożliwiających dostęp do usług AI. Następnie przestępcy wykorzystują przejęte konta i zasoby chmurowe do uruchamiania własnych modeli oraz operacji.
Co więcej, dostęp do skradzionych zasobów jest odsprzedawany na podziemnych platformach. Google opisuje tak zwane LLM Mixers, czyli usługi pośredniczące w dostępie do modeli AI przy wykorzystaniu skompromitowanych kont i infrastruktury.
Dla przedsiębiorstw oznacza to nie tylko ryzyko wycieku danych, ale również bezpośrednie straty finansowe. Nieautoryzowane wykorzystanie zasobów obliczeniowych i usług AI może w krótkim czasie generować bardzo wysokie rachunki. W jednym z opisanych przypadków skala nadużycia zasobów chmurowych doprowadziła do wygenerowania w ciągu jednej doby kosztów przekraczających 100 tys. dolarów.
Czy autonomiczne ataki AI są trudniejsze do wykrycia?
Nie wszystkie obserwacje Google dowodzą, że wykorzystanie agentów AI automatycznie oznacza większą skuteczność ataków. Obecnie wskazuje się również na drugą stronę tego zjawiska. Autonomiczne narzędzia często pozostawiają charakterystyczne ślady w logach, generują dużą liczbę zapytań i wykonują działania w sposób, jaki może odbiegać od typowego zachowania człowieka. Dodatkowo modele językowe mogą generować błędne informacje, identyfikować nieistniejące podatności lub przygotowywać nieskuteczne exploity.
Google zauważa więc, że obecne rozwiązania często przedkładają szybkość działania nad dyskrecję. Daje to zespołom bezpieczeństwa pewne możliwości wykrywania takich operacji.
Problem polega na tym, że wraz z rozwojem modeli i samych frameworków agenty będą coraz lepiej dostosowywać swoje działania do wyników analizy środowiska. Można oczekiwać, że z czasem ich aktywność stanie się trudniejsza do odróżnienia od legalnego ruchu administracyjnego i testowego.
W jaki sposób organizacje powinny przygotować się na nową generację ataków?
Rozwój autonomicznych narzędzi ofensywnych wymusza zmianę podejścia do cyberbezpieczeństwa. Nie wystarczy już reagowanie na pojedyncze sygnatury złośliwego oprogramowania czy okresowe skanowanie infrastruktury.
Organizacje powinny skoncentrować się na następujących obszarach:
- Szybkie zarządzanie podatnościami – skrócenie czasu pomiędzy publikacją aktualizacji a jej wdrożeniem, szczególnie w przypadku systemów dostępnych z Internetu.
- Ciągłe monitorowanie infrastruktury – analiza zachowania użytkowników, systemów i usług, z uwzględnieniem nietypowych sekwencji działań.
- Ochrona tożsamości i poświadczeń – ograniczanie uprawnień, stosowanie MFA odpornego na phishing, monitorowanie wykorzystania kont uprzywilejowanych i tokenów sesyjnych.
- Kontrola dostępu do usług AI – zabezpieczanie kluczy API, monitorowanie zużycia zasobów i wykrywanie nietypowych operacji w środowiskach chmurowych.
- Wykrywanie ruchu lateralnego – identyfikowanie prób przemieszczania się pomiędzy systemami po uzyskaniu pierwszego dostępu do infrastruktury.
- Wykorzystanie automatyzacji w obronie – wdrażanie rozwiązań umożliwiających korelowanie zdarzeń i szybsze reagowanie na złożone scenariusze ataków.
Szczególnie istotne staje się połączenie monitorowania endpointów, Active Directory, infrastruktury chmurowej i ruchu sieciowego. Atak sterowany przez agenty AI może wykorzystywać wiele pozornie niezwiązanych ze sobą słabości, dlatego pojedyncze źródło telemetrii nie zawsze pozwoli zrekonstruować pełny przebieg incydentu.
Wyścig między autonomicznym atakiem a autonomią obrony
Ustalenia Google pokazują, że sztuczna inteligencja zmienia nie tylko sposób tworzenia narzędzi wykorzystywanych przez cyberprzestępców, ale również tempo prowadzenia całych operacji.
Największym zagrożeniem nie jest pojedynczy model językowy potrafiący napisać złośliwy kod. Jest nim połączenie wielu agentów, narzędzi, dostępu do infrastruktury i automatycznego podejmowania decyzji. Taki system może realizować kolejne etapy ataku szybciej, niż tradycyjne zespoły bezpieczeństwa są w stanie analizować i obsługiwać pojawiające się alerty.
W najbliższych latach przewagę będą zdobywać organizacje potrafiące połączyć aktualną wiedzę o zagrożeniach, ciągły monitoring, ochronę tożsamości i automatyczne reagowanie.
W cyberbezpieczeństwie rozpoczyna się wyścig agentów AI. Pytanie nie brzmi już, czy cyberprzestępcy wykorzystają autonomiczne systemy do przeprowadzania ataków. Pytanie brzmi, czy systemy obronne będą w stanie wykryć i zatrzymać je, zanim te osiągną swój cel.
Popularne

Atak bez hasła na Microsoft 365. Przestępcy przejmowali sesje i obchodzili MFA

Wykradanie haseł do Wifi z urządzeń sieciowych (na przykładzie modemu od UPC)

Jedna luka może pozwolić na przejęcie kontroli nad całą domeną. Microsoft łata krytyczną podatność Active Directory

Badacz uzyskał uprawnienia roota w najnowszym Samsung Smart TV i odkrył zaskakujące fakty

Jak hakerzy wykorzystują PHP2Shell do uzyskania uprawnień administratora (root) na Firewallach

