


Apple powiadamia ofiary w 100 krajach o prawdopodobnym ataku spyware
Według reportażu The Record Apple wysłało w zeszłym tygodniu powiadomienia o zagrożeniach, informując użytkowników ze stu krajów, że ich telefony zostały zaatakowane przez zaawansowane komercyjne oprogramowanie szpiegujące – coś na wzór popularnego Pegasusa.
Powiadomienie otrzymał między innymi Cyrus Pellegrino, włoski dziennikarz, który opowiedział o tym w felietonie opublikowanym w ubiegłą środę.
Znana holenderska aktywistka, autorka tekstów i dziennikarka Eva Vlaardingerbroek opublikowała w środę post na serwisie X, że również otrzymała powiadomienie od Apple.
Nie jest jasne, jaki rodzaj oprogramowania szpiegującego atakował telefony Pellegrino i Vlaardingerbroek, ale jak stwierdził w swoim artykule Pellegrino, niektóre elementy wskazują, że atak na jego urządzenie może być powiązany z atakami malware Paragon, które WhatsApp zgłosił w styczniu tego roku.
Vlaardingerbroek poinformowała natomiast, że nic nie wie o ataku, poza tym, że „ktoś próbuje ją zastraszyć”. „Mam dla nich wiadomość: to nie zadziała” – napisała na X.
Pellegrino opublikował zrzut ekranu z powiadomieniem, w którym napisano, że Apple wykryło prawdopodobne zainteresowanie kontem Apple oraz iPhonem ofiary przez najemną grupę hakerów.
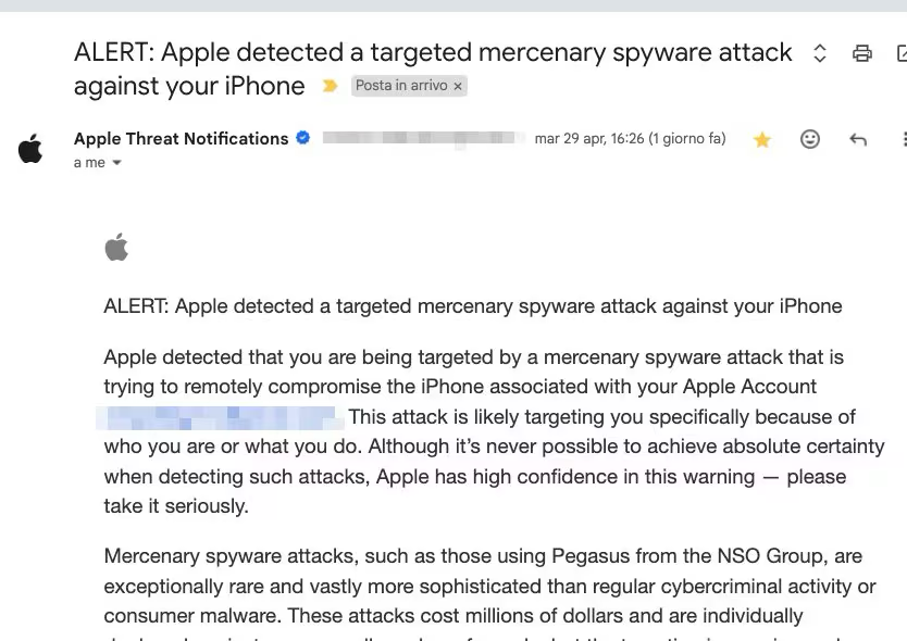
Jak widzimy z powyższej wiadomości, według Apple atak ten jest targetowany tylko w konkretne osoby, ze względu na to, kim są i jaką aktywność społeczną/polityczną prowadzą.
Apple niestety nie odpowiedziało na razie na prośbę o komentarz w tej sprawie.
Podobne powiadomienia, lecz do innej, szerszej grupy docelowej, Apple rozesłało w 2021 roku. Wtedy również nie poznaliśmy dalszych szczegółów.
„Ekstremalne koszty, wyrafinowanie i ogólnoświatowy charakter ataków najemników za pomocą spyware sprawiają, że są one jednymi z najbardziej zaawansowanych zagrożeń cyfrowych, jakie obecnie istnieją” – czytamy we wpisie na blogu. „W rezultacie Apple nie przypisuje tych ataków żadnym konkretnym grupom APT ani regionom geograficznym”.
W środowym artykule Pellegrino położył nacisk na wyrafinowanie oprogramowania szpiegującego i związane z nim niebezpieczeństwo. Dziennikarz opowiedział, że po otrzymaniu powiadomienia wrócił do domu i dał znak żonie, aby milczała. Włożył telefon do mikrofalówki i dopiero wtedy powiedział, co się stało.
Spyware typu Pegasus działa w ten sposób, że od momentu zainfekowania telefonu operator oprogramowania szpiegującego ma pełny dostęp do urządzenia, może czytać, widzieć i pobierać wszystko, co chce. Telefony są czarnymi skrzynkami naszego istnienia, dlatego szczególnie dzisiaj jest to jedno z najbardziej niebezpiecznych zagrożeń.
Popularne

Atak bez hasła na Microsoft 365. Przestępcy przejmowali sesje i obchodzili MFA

Jedna luka może pozwolić na przejęcie kontroli nad całą domeną. Microsoft łata krytyczną podatność Active Directory

Wykradanie haseł do Wifi z urządzeń sieciowych (na przykładzie modemu od UPC)

Badacz uzyskał uprawnienia roota w najnowszym Samsung Smart TV i odkrył zaskakujące fakty

Jak hakerzy wykorzystują PHP2Shell do uzyskania uprawnień administratora (root) na Firewallach

