Nightmare Eclipse nie zwalnia. Kolejne exploity trafiają na GitHuba
Nowy toolkit na Linuksa wykorzystywany w atakach
Nowy toolkit na Linuksa wykorzystywany w atakach
Co zastąpi Microsoft Identity Managera? MIM odchodzi, a następcy nie ma
Microsoft Identity Manager przez lata był jednym z tych systemów, które pracowały w tle i dopiero ich awaria uświadamiała, jak wiele procesów organizacji od nich zależy. Import użytkowników z HR, syn...

Analiza 12-letniej podatności w PostgreSQL. Luka umożliwia przejęcie bazy danych i serwera!
Wydania systemu PostgreSQL od 2014 roku zawierają poważną lukę w zabezpieczeniach, umożliwiającą atakującemu z niskimi uprawnieniami przejęcie kontroli nad bazami danych i serwerami – informuje Cyera, fir...
Rekordowy Patch Tuesday Microsoftu: prawie 1000 podatności i dwa aktywnie wykorzystywane zero-daye
Za nami kolejny Patch Tuesday od Microsoftu i kolejny rekord. Wrześniowy zestaw comiesięcznych aktualizacji łata ponad 960 podatności, w tym ponad 100 sklasyfikowanych jako krytyczne. Sama liczba ocz...
AI w rękach hakera. Jak zaatakować inteligentnego agenta obsługi klienta?
Sztuczna inteligencja coraz częściej nie tylko odpowiada klientom, ale również czyta wiadomości e-mail, korzysta z baz wiedzy, wykonuje operacje na kontach i uruchamia narzędzia w imieniu użytkowników. To ogro...
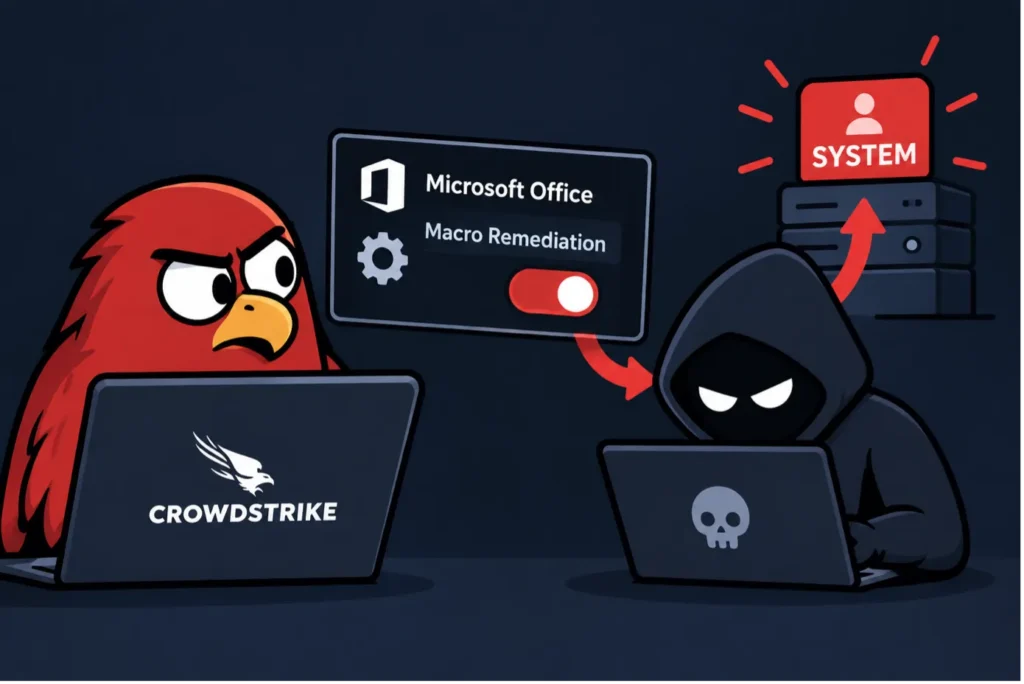
FalconFlank. Gdy EDR sam staje się narzędziem do eskalacji uprawnień
Rozwiązania EDR mają zatrzymywać ataki, analizować podejrzane pliki i izolować zagrożenia. Trudno więc wyobrazić sobie bardziej niepokojący scenariusz niż taki, w którym jedna z funkcji bezpieczeństwa może zosta...
Popularne